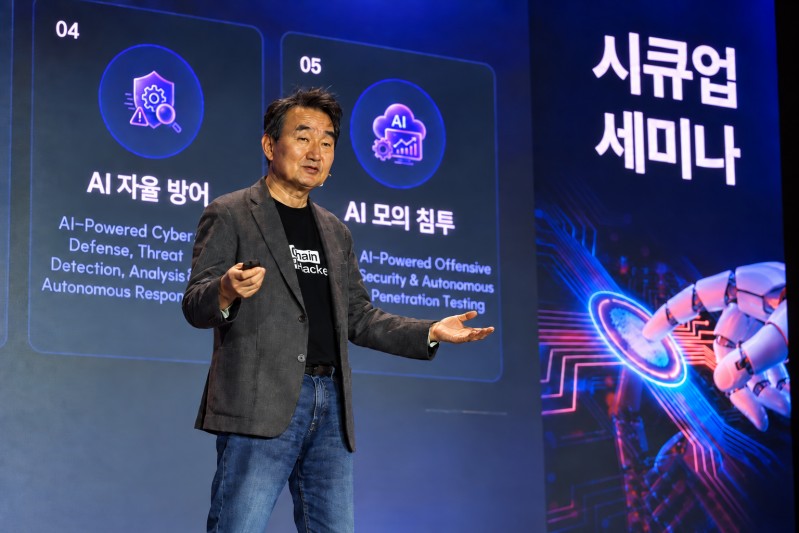
라온시큐어가 AI를 통제하는 기술을 갖춘 'AI 네이티브 보안 기업'으로 전환하고, 웹3 기반 신뢰 기술을 더해 '디지털 트러스트 플랫폼 기업'으로 확장한다는 비전을 발표했습니다. 이를 위해 새로 출시한 에이전틱 AI 보안 플랫폼 '원AI(ONE AI)'를 중심으로 AI의 신원, 행동, 데이터를 통제하는 체계를 구축할 계획입니다. 또한 원AI 플랫폼에 웹3 기술을 연결하여 AI에 고유한 디지털 신원을 부여하고 행동 이력을 추적하는 등 신뢰 기반을 마련할 방침입니다.
적대적 시뮬레이션(Adversary emulation)은 실제 위협 그룹의 전술을 재현하여 조직의 방어 체계가 특정 공격자에게 어떻게 대응하는지 평가하는 방법이다. 이는 최대한 많은 취약점을 찾는 모의 해킹(Penetration testing)이나 특정 목표를 은밀하게 달성하는 레드 티밍(Red teaming)과는 구별된다. 기업용 레드 티밍 서비스 제공업체 중 하나로 소개된 DeepSeas는 공격 테스트 결과를 탐지 및 대응(MDR)과 연계하여 방어력을 강화하는 접근 방식을 취한다.

자율 보안 연구 플랫폼인 XBOW가 제한적인 메모리 쓰기 오류를 로컬 루트 권한 획득으로 악용할 수 있는 고위험 리눅스 커널 취약점(CVE-2026-72018)을 발견했습니다. 이 취약점은 SMC-D 공유 메모리 통신 경로에 사용되는 DIBS 루프백 구현에서 경계 검사가 누락되어 발생하며, 공격자가 제어하는 데이터를 할당된 커널 버퍼 너머로 복사할 수 있게 합니다. 연구원들은 이 버그가 부분적으로 제어되는 커널 메모리 오프셋에 16개의 제로 바이트만 생성할 수 있는 한계에도 불구하고, 별도의 정보 유출 없이 프로세스를 루트 권한으로 상승시키는 익스플로잇을 개발했습니다.
방송미디어통신위원회가 인공지능(AI)과 플랫폼 확산에 대응해 미디어 규율체계를 전면 재정비합니다. 주요 정책으로 AI 생성물 표시를 의무화하고 추천 알고리즘의 투명성을 강화하며, 방송과 온라인 미디어를 포괄하는 법제 개편을 추진합니다. 이를 위해 게시자는 AI 생성물임을 표시하고 이용자는 이를 훼손하지 못하도록 하며, 플랫폼 사업자에게 알고리즘 작동 원리 공개를 의무화하는 정보통신망법 개정을 추진할 계획입니다.

팔로알토 네트웍스(Palo Alto Networks)가 공개한 오픈소스 보안 도구 'OperTraitor'는 과도한 RBAC 권한을 가진 쿠버네티스 오퍼레이터의 권한 상승 경로를 식별한다. 이 도구는 LLM 기반 분석 엔진을 활용해 오퍼레이터의 명시된 목적과 실제 권한을 비교하고 위험 점수를 부여한다. 조사 결과 5% 이상의 오퍼레이터가 과도한 권한을 요구했으며, 일례로 IBM의 Prometurbo 오퍼레이터는 클러스터 전체의 쿠버네티스 시크릿(Kubernetes Secrets)에 접근할 수 있는 것으로 확인되었다.

영국 교통경찰(BTP)은 런던 기차역에서 6개월간 32만 파운드 이상을 들여 50만 명 이상의 얼굴을 스캔하는 실시간 안면 인식 시스템 시범 운영을 진행했으나, 단 한 건의 오탐지 경고만 발생했습니다. 시민 단체들은 이 기술이 시민의 권리를 침해하고 공공 자금을 낭비한다고 비판했습니다. 그럼에도 불구하고 BTP는 NEC의 NeoFace M40 기술을 사용하는 해당 시범 운영을 11월까지 연장하고 런던 지하철로 확대 적용했습니다.

Insight Global의 John Dickson은 직원들의 빠른 AI 도구 도입에 대응하기 위해 비인간 신원(NHI) 및 AI 가시성 확보 계획을 앞당겨 실행했다. 오늘날의 최고정보보안책임자(CISO)들은 급변하는 위협 환경과 불확실성에 대처하기 위해 기존의 장기 보안 로드맵 대신 분기별 또는 그보다 짧은 주기로 전략을 재평가하고 있다. Gartner 설문조사 및 SANS Institute, Grafana Labs의 보안 리더들의 사례에서 나타나듯, 원칙과 아키텍처는 장기적으로 계획하되 도구와 전술은 수시로 조정하는 민첩성이 필수적인 요소로 자리 잡았다.

2026년 9월, 신원 미상의 위협 행위자들이 북미와 유럽의 다양한 산업군을 겨냥해 최근 패치된 Citrix NetScaler ADC 및 NetScaler Gateway의 보안 취약점(CVE-2026-88772)을 악용하는 것이 관찰되었습니다. Mandiant Consulting과 Google Threat Intelligence Group(GTIG)에 따르면, 공격자들은 인증을 우회하고 루트 권한을 획득하여 WHIPSHOT이라는 PHP 웹셸과 SLAPSHOT이라는 Python 터널러를 포함한 악용 후 툴킷을 배포했습니다. watchTowr Labs는 이 취약점이 NSPPE 구성 요소의 DTLS 프로토콜 처리 과정에서 발생하는 메모리 오버플로우 버그라고 설명했으며, 공격자들은 웹셸을 배포하기 위해 대상 시스템의 구성 파일을 수정하는 수법을 사용했습니다.
디지털자산 금융 인프라 기업 수호아이오가 '서울 디지털 머니 서밋'을 개최하고 기업용 금융 인프라 '수호 파트너허브(SOOHO PartnerHub)'를 공개했습니다. '수호 파트너허브'는 여러 디지털자산 사업자와 인프라를 미리 연결해 하나의 환경에서 제공하는 구독형 서비스로, 기업의 자금 업무를 지원합니다. 수호아이오는 이 서비스를 통해 기업의 금융 경험을 국내 금융기관 및 글로벌 금융 인프라로 확장하고, 글로벌 정산 네트워크 파티오르와 연계할 계획입니다.
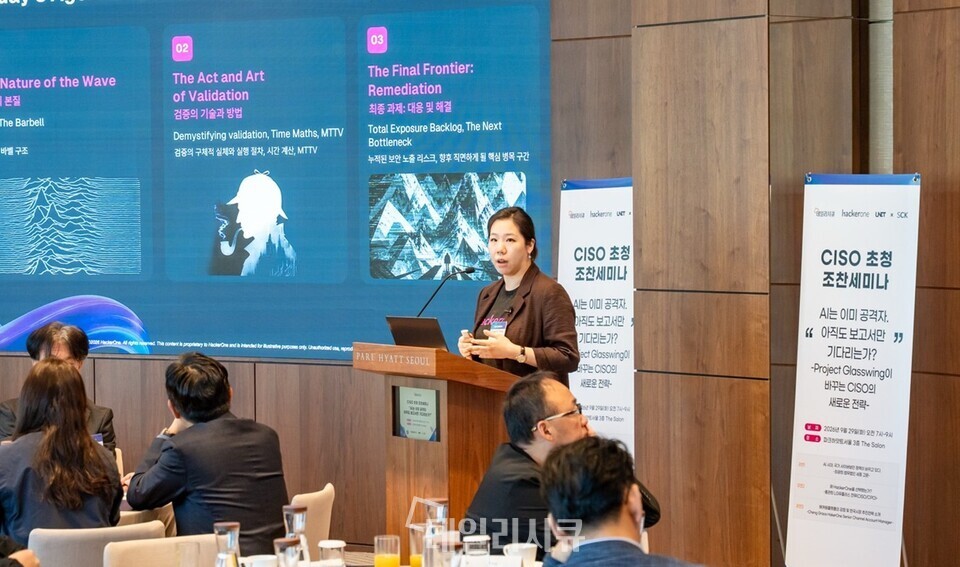
해커원(HackerOne)의 그레이스 쳉 시니어 채널 어카운트 매니저는 데일리시큐 CISO 조찬세미나에서 AI 시대 보안의 핵심 과제로 '취약점 검증과 해결'을 강조했다. AI의 발전으로 취약점 발견 속도는 빨라졌으나, 불필요한 보고서도 함께 증가해 실제 악용 가능한 위험을 가려내는 것이 새로운 병목이 되고 있다. 이에 따라 기업은 검증 소요 시간, 미해결 취약점 규모, 해결 소요 시간을 핵심 지표로 관리하여 실제 보안 위험을 신속하게 줄이는 데 집중해야 한다고 조언했다.

포티넷(Fortinet)의 포티가드 사고 대응(FortiGuard Incident Response) 팀은 변조된 합법적인 윈도우 소프트웨어 내부에 숨겨진 SectopRAT(ArechClient2) 악성코드 변종을 발견했습니다. 공격자들은 이탈리아 개발자의 디지털 오디오 워크스테이션 프로그램 지원 파일을 수정하고, 윈도우 작업 스케줄러를 통해 악성코드가 자동 실행되도록 설정했습니다. 이 악성코드는 데이터베이스 파일에 숨겨진 코드를 복호화하여 메모리에 로드하며 원격 제어 및 정보 탈취 기능을 수행하지만, 개발자의 소프트웨어 공급망이 침해되었다는 증거는 발견되지 않았습니다.
프랑스 보안 업체 탈레스는 구글 클라우드와 협력해 자사의 'AI 시큐리티 패브릭'을 구글 클라우드의 '제미나이 엔터프라이즈 에이전트 플랫폼'과 결합한다. 이번 협력은 프롬프트 인젝션이나 민감 데이터 유출 등 AI 에이전트 도입 시 발생하는 새로운 보안 위협을 해결하기 위해 마련되었다. 이를 통해 기업들은 에이전트의 데이터 접근을 제한하고 부적절한 행동을 실시간으로 감시 및 차단할 수 있다.