영국 정보위원회(ICO)의 권고에 따라 아마존, 구글, 오픈AI 등 10개 주요 AI 기업들이 영국 내 데이터 보호 정책을 변경하거나 변경을 약속했습니다. ICO는 10월 8일 발표한 보고서에서 AI 모델 훈련 시 개인정보 처리의 투명성 확보, 권리 행사 메커니즘 강화, 안전장치 평가 등을 요구했습니다. 또한, 자율성이 높아지는 에이전틱 AI(agentic AI)의 데이터 보호 위험을 관리하기 위해 11월 20일까지 전문가와 개발자들의 의견을 수렴하고 있습니다.

VirusTotal은 보안 팀이 C2 서버를 찾고 멀웨어 인프라를 추적할 수 있도록 퍼블릭 IPv4 공간에 대한 일일 스캔 기능을 추가했다고 2026년 10월 8일 발표했습니다. 이번 업데이트를 통해 노출된 서비스, 포트 활동, 배너 및 서버 지문 데이터가 제공되어 분석가들은 멀웨어 탐지 기록이 없는 관련 호스트도 식별할 수 있게 되었습니다. 연구원들은 이 데이터를 활용해 의심스러운 C2 서비스의 활동 시기를 확인하고 숨겨진 인프라를 발견할 수 있지만, IP 주소 소유권 변경 및 지문 중복 가능성으로 인해 신중한 검증이 필요합니다.
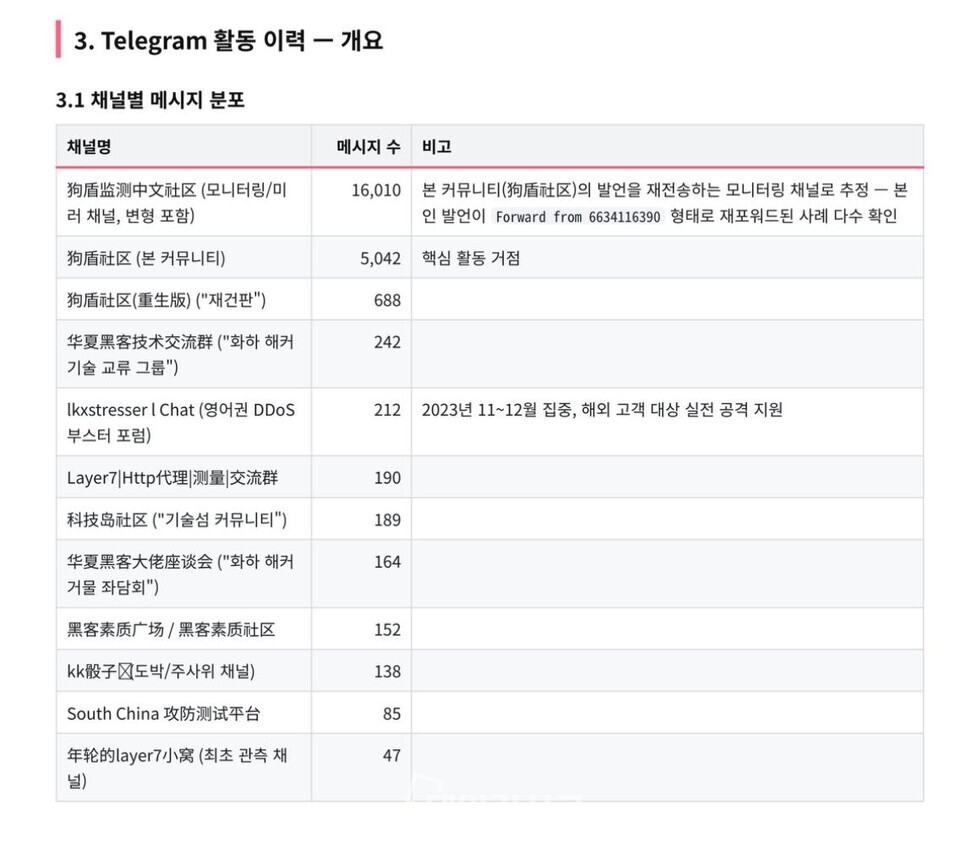
최근 국내 금융권을 연쇄적으로 공격한 해킹 용의자가 과거 28개월간 중국어권 사이버범죄 커뮤니티에서 디도스 공격대행 및 익명 서버 판매 등에 관여한 정황이 확인됐다. 사이버 위협 인텔리전스 전문기업 스텔스몰은 공격에 사용된 서버의 텔레그램 식별자를 추적해 해당 계정('@YY520CN')이 중국어권 해커 커뮤니티 '도그실드'의 운영진으로 활동했음을 밝혀냈다. 이 계정은 단순한 해킹 도구 이용자가 아니라 공격 서비스 거래와 커뮤니티 운영에 직접 관여하며 해외 고객을 상대로도 활동한 것으로 분석됐다.
Pwn2Own Ireland 2026 대회에서 참가자들이 스마트폰, AI 인프라, 스마트 홈 기기 등을 대상으로 한 익스플로잇을 성공시켜 총 120만 달러 이상의 상금을 획득했다. 특히 세 팀이 Google Pixel 10 기기를 해킹하여 가장 높은 금액인 총 56만 달러 이상을 상금으로 받았다. 이 외에도 Sonos Era 300, Oracle Autonomous AI Database, Samsung Galaxy S26 등 다양한 기기와 소프트웨어의 취약점이 시연되었으며, 해당 벤더들에게는 익스플로잇의 전체 세부 정보가 제공될 예정이다.

유출된 'Silent Ransom Group'의 내부 채팅 기록에 따르면, 이들은 피해자의 데이터를 암호화하지 않고 탈취한 뒤 폭로하겠다고 협박하는 방식으로 약 6개월간 27개 기업으로부터 2억 695만 달러를 갈취한 것으로 추정됩니다. DataBreaches가 보도한 이 유출 자료에는 지불 금액과 협상 내용 등이 포함되어 있으며, Crystal Intelligence의 블록체인 분석 결과 일부 채팅 기록의 시기와 일치하는 대규모 자금 이동이 확인되었습니다. 해당 랜섬웨어 그룹은 채팅 유출을 부인하고 있으며, 언급된 기업 중 일부가 데이터 유출을 인정했으나 공격 주체나 실제 지불 여부는 확인되지 않았습니다.
2026년 9월 패치 화요일(Patch Tuesday)에는 마이크로소프트 포트폴리오 전반에 걸쳐 역대 최다인 973개의 CVE가 해결되었으며, 이 중 CVE-2026-85880과 CVE-2026-81963 두 개만이 실제 악용된 것으로 보고되었다. 마이크로소프트는 지원이 종료된 Office 2016 및 Office 2019에 대해 보안 업데이트를 계속 제공해왔으나, 최근 구버전 Microsoft 365 앱을 업데이트하기 위해 배포된 KB5002907이 해당 제품들을 삭제하거나 비활성화시키는 문제가 발생해 업데이트가 중단되었다. 지속적인 채널 이름 변경과 지원 전략의 변화로 인해 기업들이 최신 버전으로 마이그레이션하는 데 혼란이 가중되고 있다.

구글 플레이(Google Play)에서 1만 회 이상 설치된 악성 안드로이드 PDF 리더 앱이 아나차(Anatsa) 뱅킹 트로이 목마를 유포하는 것으로 나타났습니다. Zscaler ThreatLabz 연구원들은 10월 8일 X에 올린 경고를 통해 해당 악성 인스톨러와 페이로드의 파일 해시 및 명령 제어 주소를 공유했습니다. 티봇(TeaBot)으로도 알려진 아나차는 초기 설치된 앱이 별도의 악성 구성 요소를 전달하는 드로퍼 방식을 사용하며, 피해 국가나 구글의 해당 앱 삭제 여부 등은 아직 확인되지 않았습니다.
BPFDoor는 특정 '매직 패킷'을 수신할 때까지 조용히 대기하는 리눅스 백도어로, 지속적인 통신이나 명백한 포트 개방을 하지 않아 탐지가 매우 어렵다. Rapid7 Intelligence의 Christiaan Beek 부사장에 따르면, 공격자들은 엔드포인트 에이전트를 실행할 수 없는 메일 게이트웨이와 같은 엣지 디바이스를 주요 표적으로 삼는다. 최근 연구에서는 이 악성코드가 한국의 스팸 차단 제품 등 지역 소프트웨어로 위장한 새로운 버전이 발견되었으며, 통신망 내부에 침투할 경우 대규모 가입자 추적 및 민감한 통신 모니터링 등 국가적 차원의 위험을 초래할 수 있다.

React Server Components에서 원격 공격자가 특수하게 조작된 POST 요청을 보내 Next.js 서버를 마비시킬 수 있는 고위험 서비스 거부(DoS) 취약점(CVE-2026-23870)이 발견되었습니다. 이 취약점은 React가 제출된 양식 데이터를 재구성하는 과정에서 발생하며, 대량의 참조와 필드가 포함된 요청을 처리할 때 CPU 리소스를 과도하게 소모하여 정상적인 서버 응답을 차단합니다. 해당 문제는 React 버전 19.0.6, 19.1.7 및 19.2.6에서 패치되었으므로 이전 버전을 사용하는 조직은 신속히 업그레이드해야 합니다.
Pwn2Own Ireland 2026 해킹 대회에서 참가자들이 98개의 제로데이 취약점을 시연하여 총 126만 2,000달러의 상금을 획득했다. Ikotas Labs는 Samsung Galaxy S26, OpenAI Codex, Oracle Autonomous AI Database 및 Google Pixel 10을 연이어 해킹하며 36만 1,000달러의 상금으로 1위를 차지했다. Trend Micro의 Zero Day Initiative(ZDI)가 주최하는 이 대회에서 공개된 취약점들은 ZDI가 세부 정보를 대중에 공개하기 전까지 해당 공급업체들이 90일 이내에 패치해야 한다.
Modat와 네덜란드 정부의 사이버 보안 센터인 NCSC-NL은 EU 내외 35개국에서 인터넷에 노출되어서는 안 되는 풍력 및 태양광 발전소 시스템 8,547개를 발견했습니다. 노출된 시스템 중에는 누구나 브라우저를 통해 접근할 수 있는 정지(Stop) 버튼이 포함된 터빈 제어 페이지와 Siemens ET 200SP PLC의 웹 서버 등이 포함되어 있습니다. 스페인, 그리스, 이탈리아, 독일이 확인된 시스템의 대부분을 차지하고 있으며, 전체 중 태양광 시스템이 7,942개로 가장 큰 비중을 차지했습니다.
PCI 보안 표준 위원회(PCI SSC)는 결제 환경에서 AI 시스템에 제공되는 데이터를 보호하고 AI를 악용한 공격을 방어하기 위한 지침인 'AI 시스템을 위한 보안 고려사항'을 발표했습니다. 이 지침은 AI 시스템의 목적과 권한을 사전에 정의하고, 각 시스템이 할당된 작업에 필요한 최소한의 접근 권한만 갖도록 제한할 것을 권고합니다. 또한 AI의 출력 결과에 대해 적절한 담당자가 책임을 져야 하며, 어떤 작업에 인간의 승인이 필요한지 명시하거나 개별 승인 없이 모니터링 하에 승인된 작업을 수행하도록 하고 섀도우 AI를 제한하기 위한 통제가 필요하다고 강조합니다.