Amazon이 OpenJDK의 Amazon Corretto 장기 지원(LTS) 및 기능 릴리스(FR) 버전에 대한 패치 업데이트를 발표했습니다. 이번 패치에는 최신 tzdata 2026d 업데이트가 포함되었으며, Corretto 25, 21, 17, 11 버전을 다운로드할 수 있습니다.
9월 28일 발표된 '2026 Pindrop Deepfake Readiness Index' 보고서에 따르면, 미국 보안 리더의 약 75%가 지난 1년 동안 딥페이크 의심 공격을 경험한 것으로 나타났습니다. 이들 중 4분의 1은 단일 사건으로 인해 100만 달러 이상의 금전적 손실을 입었으며, 북한 해커들이 위장 취업을 위해 딥페이크를 활용하는 사례도 확인되었습니다. 보안 리더의 93%는 현재 조직이 딥페이크 위협에 대비하지 못하고 있다고 우려하지만, 경영진은 여전히 이 문제의 심각성을 충분히 이해하지 못하고 있는 것으로 조사되었습니다.
전직 미 육군 병사인 카메론 존 바게니우스(Cameron John Wagenius)가 통신 회사를 해킹해 민감한 기록을 훔치고 100만 달러 이상을 갈취하려 한 혐의로 징역 70개월을 선고받았다. 그는 현역 복무 중이던 2023년 4월부터 2024년 12월 사이에 공범들과 함께 'SSH Brute'라는 해킹 도구를 사용하여 최소 10개 조직의 네트워크 자격 증명을 탈취했다. 또한 그는 AT&T와 버라이즌(Verizon) 등이 피해를 입은 2024년 스노우플레이크(Snowflake) 갈취 캠페인과도 연관되어 있으며, 법원으로부터 29만 4,978달러의 배상금을 지불하라는 명령을 받았다.
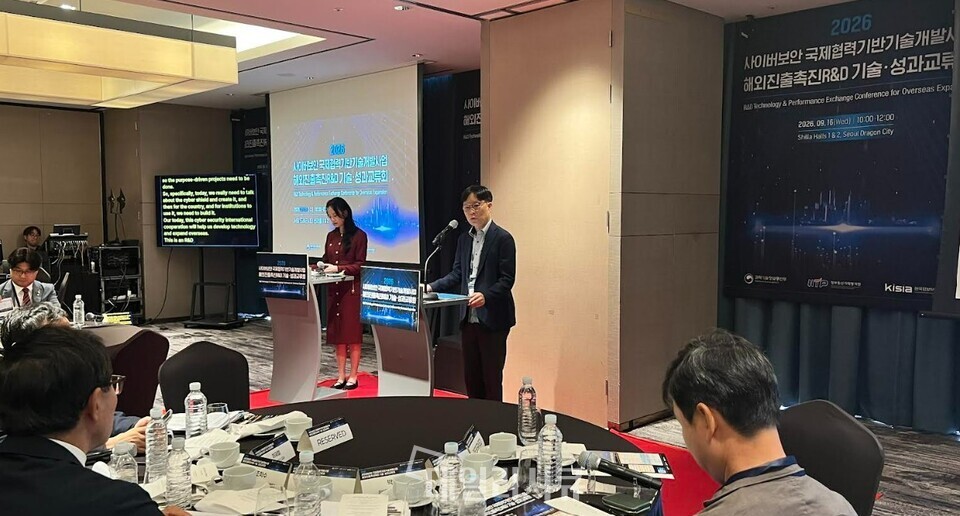
한국정보보호산업협회(KISIA)와 정보통신기획평가원(IITP)은 지난 16일 '2026 정보보호 국제공동 R&D 기술·성과교류회'를 개최하여 미국, 인도네시아, 중동 시장을 겨냥한 국내 보안기업들의 연구개발 및 사업화 성과를 공유했다. 크립토랩 컨소시엄은 미국 시장을 위한 동형암호 활용 프라이빗 AI 솔루션을, 엘에스웨어 컨소시엄은 인도네시아 현지 기관과 협력해 제로트러스트 기반 보안위협 탐지·대응 플랫폼을 구축했다. 또한 중동 시장을 공략한 지니언스 컨소시엄은 통합보안관리 플랫폼 'GSP'를 선보이며 38개 신규 고객사를 확보하는 성과를 거두었다.

Citrix는 Citrix NetScaler ADC 및 Gateway에 영향을 미치는 8개의 취약점에 대한 보안 게시판을 발표했습니다. 이 중 원격 코드 실행 등을 유발할 수 있는 두 개의 취약점(CVE-2026-88771, CVE-2026-88772)은 실제 악용되고 있는 것으로 확인되었습니다. 이에 따라 NCSC는 영향을 받는 온프레미스 시스템을 격리 및 최신 버전으로 업데이트하고 침해 증거를 조사할 것을 강력히 권고했습니다.

Okta의 'Global CISO Insights 2026' 보고서에 따르면, CISO의 47%만이 환경 내 모든 AI 에이전트를 식별할 수 있다고 확신하며 약 80%는 과도한 접근 권한이 방치될 것을 우려하고 있습니다. 많은 조직이 여전히 기존의 서비스 계정 제어 방식을 사용해 AI 에이전트를 관리하고 있어 보안 격차가 발생하고 있습니다. 이를 해결하기 위해 Okta의 Matt Immler는 웨비나를 통해 AI 에이전트를 독립적인 ID로 취급하고 섀도우 AI(Shadow AI)를 통제하기 위한 강력한 ID 거버넌스 적용 방법을 논의할 예정입니다.
ArsTechnica가 RSA에 대한 '새로운' 공격을 보도했지만, 실제 원본 연구는 2007년에 발표되었으며 구현 방식만 새로워진 것입니다. 이 공격은 개인 키를 복구하지 않고 디지털 서명을 위조할 수 있는 위조 공격으로, 포맷이나 패딩이 없는 순수 서명에만 적용됩니다. 소인수분해보다 다소 빠른 알고리즘을 사용하지만, 1024비트 RSA 메시지를 위조하는 데 1380 CPU 코어-년이 소요되었습니다.

Citrix NetScaler ADC 및 NetScaler Gateway에서 두 개의 치명적인 제로데이 취약점이 발견되어 현재 공격에 적극적으로 악용되고 있습니다. 인증되지 않은 원격 코드 실행을 허용하는 이 취약점들(CVE-2026-88771, CVE-2026-88772)은 공격자가 기기에서 임의의 명령을 실행하고 내부 네트워크로 침투할 수 있게 합니다. Citrix는 수정 사항을 발표했으며, 영향을 받는 고객에게 가능한 한 빨리 패치 버전을 설치할 것을 촉구했습니다.
Ox Security의 새로운 연구에 따르면 모델 컨텍스트 프로토콜(MCP) 서버가 기업 거버넌스에 심각한 공백을 만들고 있는 것으로 나타났습니다. MCP는 AI 애플리케이션을 외부 도구 및 데이터에 연결하는 과정에서 데이터 상주 요건, 제로 트러스트 경계와 같은 클라우드 보안 통제를 우회할 수 있습니다. 연구 결과, 일부 서버는 러시아와 중국 등 미국 외 지역에 위치했으며, '항상 허용' 권한을 한 번 부여하면 추가 승인 없이 악의적인 활동이 가능한 것으로 드러났습니다.
갈취 그룹인 샤이니헌터스(ShinyHunters)가 FBI를 해킹해 요원들의 혈액 검사 결과와 의사 소견서 등 민감한 의료 기록을 탈취했다고 주장했으며, BBC 뉴스가 해당 데이터 샘플을 확인했습니다. 이 그룹은 FBI가 자신들에 대한 허위 정보를 퍼뜨린 것에 보복하기 위해 공격을 감행했다고 밝혔으며, 약 6만 명의 전현직 직원 정보를 보유하고 있다고 주장했습니다. FBI는 FBIJobs 관련 시스템에 영향을 미친 사건을 인지하고 조사 중이라고 밝혔으며, 해커들은 요구 사항이 수용되지 않을 경우 5일 내에 데이터를 공개하겠다고 협박하고 있습니다.

JADEPUFFER로 알려진 위협 행위자가 손상된 서비스 주체를 사용하여 Microsoft Azure 환경에서 파괴적인 활동을 수행한 것이 관찰되었습니다. Microsoft가 Storm-3168로 추적하는 이 공격은 2026년 6월 초 약 18시간 동안 발생했으며, Azure 스토리지 계정, SQL 데이터베이스, 가상 머신 등 다양한 리소스를 삭제 대상으로 삼았습니다. JADEPUFFER는 이전에 대규모 언어 모델(LLM)을 활용하여 전체 랜섬웨어 공격을 수행한 최초의 사례로 문서화된 바 있습니다.
최근 피싱 공격은 AI를 활용해 문법 오류를 수정하고 표적 맞춤형 미끼를 생성하여 기존의 탐지 방식을 우회하고 있습니다. 공격자들은 비밀번호 대신 인증 토큰을 탈취하는 데 집중하며, 완성된 피싱 키트를 쉽게 구매해 사용하고 있습니다. 특히 URL을 숨기고 모바일 기기 사용을 유도하는 QR 코드 피싱이 급증하고 있으며, 2026년 상반기 ESET 원격 측정에서 탐지된 피싱 이메일 9개 중 1개를 차지했습니다.