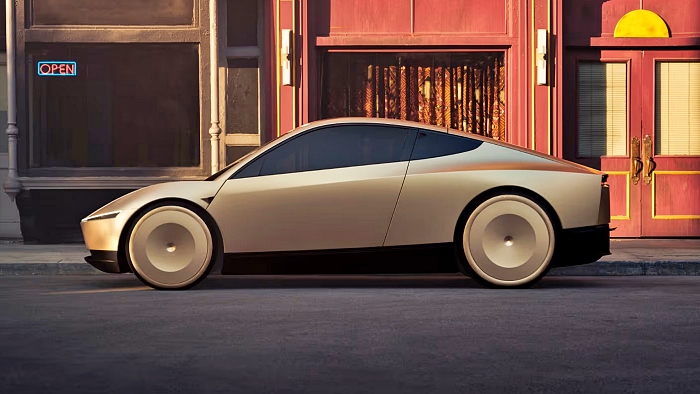
테슬라는 오스틴 행사에서 운전대와 페달이 없는 무인 로보택시 '사이버캡'의 세부 내용을 공개할 예정이다. 테슬라와 뉴스트리트리서치의 영상에는 사람 없이 주행하는 차량이 담겼으며, 현재 텍사스에서 승인된 비감독형 무인 운행 승인은 420대로 사이버캡은 그 중 45대다. 모건스탠리는 이번 행사에서 의미 있는 계획 발표가 있다면 테슬라 주가가 다시 상승할 수 있다고 전망했다.
미국 예측시장 플랫폼 칼시는 미국 상품선물거래위원회에 WTI 원유와 연동된 무기한 선물 거래를 신청할 방침이다. 이 상품은 암호화폐 시장의 구조를 차용했으나, 기존 24 시간 주 7 일 운영과 달리 주말에는 거래가 중단되는 방식으로 설계되었다.
마이크로소프트는 KB5120998 Windows 업데이트 설치 후 일부 장치에서 데스크톱 설정이 초기화되거나 손실된다고 확인했다. 이 문제는 윈도우 11 24H2 및 25H2 시스템을 대상으로 하며, 배경 이미지와 테마 등 다양한 사용자 지정 설정을 복원할 수 없게 만든다.

이 CVE-2026-6471은 저 권한을 가진 REPLICATION 속성을 가진 계정에서 임의 코드를 실행할 수 있게 하여, Windows, Linux, macOS 플랫폼 모두에서 원격 코드 실행과 데이터베이스 슈퍼유저 접근으로 이어질 수 있습니다.

StreamRAT 은 스페인어 사용자를 대상으로 메타 및 틱톡 광고를 통해 배포된 새로운 뱅킹 트로이 목마입니다. 이 악성코드는 VNC 와 안드로이드 접근성 서비스를 활용하여 감염된 스마트폰에 대한 원격 제어를 수행합니다.

마이크로소프트 보안 연구원들은 가짜 설치 프로그램을 통해 기업 시스템에 침입하는 공격이 발생했다고 경고했다. 이 캠페인은 마이크로소프트 엣지, 카스퍼스크 등 신뢰할 수 있는 소프트웨어를 위장하여 트로이 목수 설치를 전달하며 지속적 접근을 시도한다. 파일의 해시값은 다운로드마다 변경되지만 이름만 유지되며, 윈도우 설치 서비스(msiexec.exe) 를 이용해 합법적인 프로세스 하에서 실행된다.
플렉스 (Plex) 는 보안 취약점을 패치하기 위해 사용자에게 데스크톱 클라이언트와 미디어 서버를 즉시 업데이트할 것을 경고했습니다. 해당 취약점은 CVE ID 가 할당되지 않았으며, 영향을 받는 버전은 플렉스 미디어 서버 v1.43.2 이나 이전입니다. 회사는 5 월 19 일 출시된 플렉스 미디어 서버 1.43.3 버전을 통해 이러한 보안 문제를 해결했다고 밝혔습니다.
로보락은 IFA2026에서 로봇청소기부터 수영장 및 정원용 로봇까지의 신제품을 공개하며 사업 범위를 집 안팎으로 확대한다. 플래그십 모델인 S10 맥스V 울트라 스팀은 최대 8.8㎝ 높이의 문턱과 고온 스팀 기능을 탑재해 주거 환경에 맞춰 자동 청소 경로를 조정할 수 있다.
태국 증권거래위원회는 암호화폐 이동에 대한 트래블룰 적용 범위를 자체 보관형 지갑까지 확대하는 디지털자산 이전 및 수취 과정 위험관리 규정을 확정했다. 태국 SEC 는 이번 조치에 대해 암호화폐 사업자가 자금세탁이나 테러자금 조달 등으로 악용되는 위험을 줄이기 위한 것이라고 설명했다.

Symantec Threat Hunter Team에 따르면, Symantec은 이 기법이 2026 년 2 월부터 사용되었으며, 초기 접근 후 AdaptixC2나 Cobalt Strike 같은 C2 도구를 배치하기 위해 node.exe를 악용하는 EtherHiding 기술을 적용했다고 밝혔다. 또한 GuidePoint Security는 ClickFix 캠페인이 Polygon 암호화폐 블록체인을 동적 주소록으로 사용하여 단일 도메인 차단에도 불구하고 공격자의 명령 제어 인프라 접근을 지속 가능하게 한다고 설명했다.

경남 남해안에서 하루 새 고수온으로 어류와 전복이 약 64만3천마리가 폐사하여 재산 피해가 발생했다. 경남도에 따르면 이날 추가로 신고된 사망 수치는 숭어, 조피볼락, 볼락, 말쥐치 등 어류 23만1천마리와 전복 41만2천마리이며, 멍게 피해도 늘었다. 누적 폐사량은 어류 596만8천마리, 전복 85만2천마리로 총 재산 피해액이 약 158억6천만원에 달한다.

GitGuardian 연구원들은 초기 8 월에 Shai-Hulud 정보 도난 웜 변종이 개발자 환경, CI/CD 도구 및 클라우드 설정 등 총 469 개의 위치에서 자격증명을 검색하도록 진화했음을 발견했습니다. 이전 버전은 189 개 경로만 확인했으나, 공격자들은 신뢰 관계를 해치기보다 이미 존재하는 자격 증명과 권한을 활용하여 공급망 공격으로 전환하고 있습니다. 이 사건은 패키지 등록 및 의존성 보호와 함께 자격 증명 계층의 보안 강화가 소프트웨어 공급망 방어에서 핵심 요소임을 시사합니다.