
Zimperium 연구진이 발견한 ToxicPanda 2.0 버전은 Amazon AWS 버킷에 호스팅된 악성 파일을 통해 배포되며, Android 무선 디버깅 기능을 남용하여 기기 레벨의 shell 접근 권한을 획득합니다. 이 변종은 167 개의 원격 명령어를 포함해 금융 앱에서 PIN 을 도난당하게 하는 데 사용될 수 있으며, 이전 버전보다 더 광범위한 타겟과 원격 제어 기능이 추가되었습니다. ToxicPanda 는 가짜 설치 인터페이스와 액세스 서비스 권한 요청을 통해 피해자에게 신뢰를 얻고, 화면 오버레이 및 투명 레이어를 이용해 터치 입력을 기록하거나 계정 정보를 수집합니다.
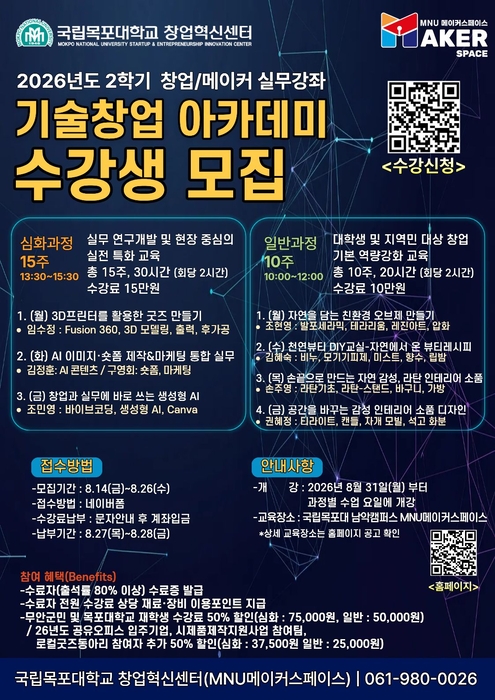
국립목포대학교 창업혁신센터는 8 월부터 12 월까지 MNU 메이커스페이스에서 예비·초기 창업자, 기창업자, 기업 재직자, 대학생 및 지역주민을 대상으로 기술창업 아카데미 수강생을 모집한다. 이번 2 학기는 1 학기 운영 결과와 교육생 의견을 반영해 심화 과정 3 개와 일반 과정 4 개 등 총 7 개의 강좌를 개설했다.

사이버보안 연구소인 Endor Labs가 공개한 취약점(GHSA-864f-rcv7-6rh4)은 isolated-vm 라이브러리의 ExternalCopy 컴포넌트에서 타입 혼란을 유발하여 샌드박스 내 코드가 호스트 프로세스의 메모리를 손상시키고 제어 흐름을 가로채는 원격 코드 실행(RCE) 공격 가능성을 허용합니다. 이 취약점은 버전 7.0.0 이전 모든 버전에 영향을 미치며, Endor Labs 연구원 크리스티안-알렉산дру 스타이쿠가 발견하고 보고했으며 프로젝트 유지 관리자 마르셀 라베르데는 최소 영향은 서비스 거부(DOS)이고 최대 영향은 호스트 프로세스의 원격 코드 실행이라고 설명했습니다. 취약점은 이미 이번 달 초에 출시된 6.2.0 버전과 7.0.1 버전에 패치되어 있으며, 개발 환경에서 isolated-vm을 설치한 사용자는 최신 버전으로 업데이트하는 것이 권장됩니다.

해커들은 가짜 CAPTCHA 페이지를 활용하여 Cruciferra 로더와 Remus 정보 도난 프로그램을 설치하는 공격 캠페인을 진행 중입니다. 이 공격은 eSentire 분석가가 2026 년 말에 식별한 ErrTraffic 서비스에서 생성된 것으로, 취약점이 있는 서명 드라이버인 DCRCVDrv.sys 를 악용하여 안티바이러스 및 엔드포인트 보호 프로세스를 종료합니다. Cruciferra 로더는 mscoree.dll 을 통해 시드로드하며, Remus 스테일러는 ServiceModelReg.exe 내부에 Hollowing 기법으로 설치됩니다.

Citrix 가 고객 관리형 NetScaler ADC 및 Gateway 배포에 영향을 미치는 두 보안 취약점을 해결하기 위해 업데이트를 출시했습니다. CVE-2026-19489 는 메모리 오버플로우로 인해 DoS 를 유발할 수 있으며, CVE-2026-19490 은 인증 우회 공격을 가능하게 하는 더 심각한 문제로 특정 버전과 설정 조건이 충족될 때만 적용됩니다. Citrix 는 JPMorgan Chase 의 Samarth Vashisht 가 발견했다고 공표했으며, 해당 취약점은 아직야외에서 악용된 증거는 없으나 최근 유사한 NetScaler 취약점이 공개 24 시간 이내에 공격 대상이 된 것으로 나타났습니다.
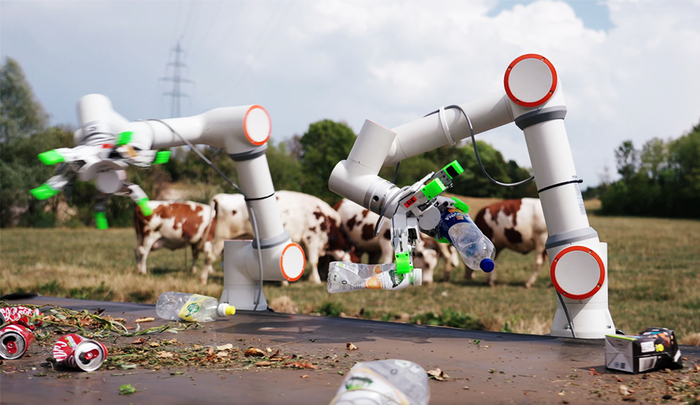
스위스 로봇 스타트업 그립(Grip)은 AI 모델을 활용해 처음 보는 물체에도 적절한 집기 동작을 생성하고, 구겨지거나 엉킨 쓰레기를 직접 골라내는 시스템을 개발했습니다. 현재 퇴비화 시설에서 유기성 폐기물에 섞인 플라스틱을 선별하며 실제 고객 facility 에 자율 배치해 운영하고 있습니다.
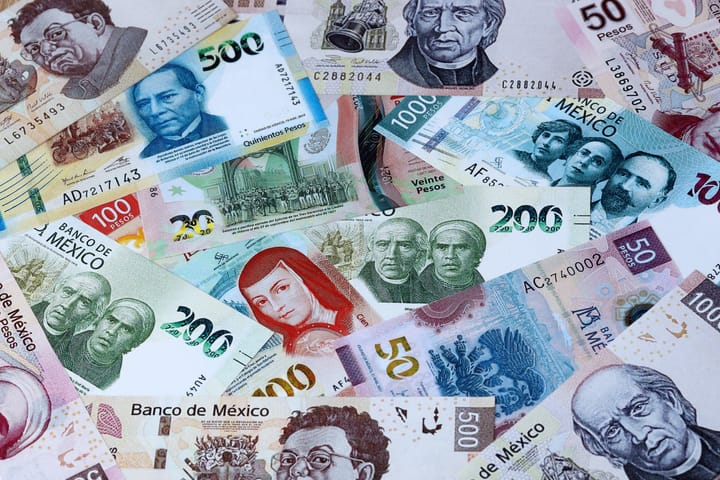
법 집행 기관의 조치 이후 Grandoreiro는 탐지와 분석을 더 어렵게 하는 새로운 기능으로 업그레이드되었습니다.
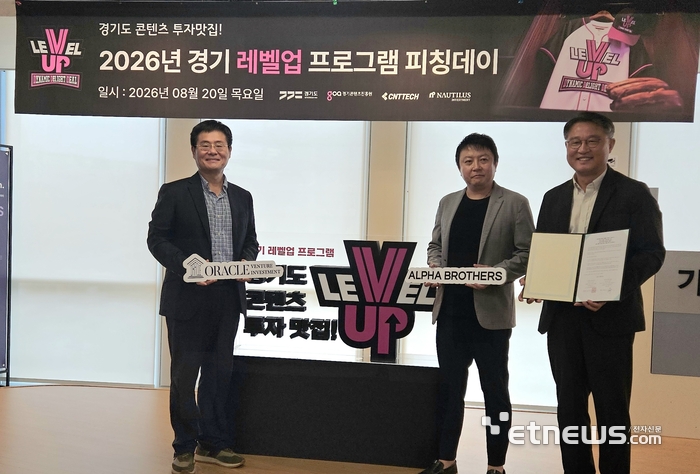
경기콘텐츠진흥원은 판교에서 개최한 '2026 년 경기 레벨업 프로그램 하반기 피칭 데이'를 통해 서류평가를 통과한 15 개 콘텐츠를 투자 연계 지원 대상으로 선정했다. 이번 행사에는 G-VIP 협력사인 타임웍스인베스트먼트, 오라클벤처투자, 알파브라더스와 업무협약을 맺었으며, 심사위원들은 참여 기업의 기술력과 글로벌 시장 진입 전략 등을 종합적으로 검토했다. 이후 씨엔티테크와 노틸러스인베스트먼트 등 민간 전문 운영사를 통해 성장 단계별 액셀러레이팅 프로그램을 제공하기로 결정했고, 레벨업 펀드 총액 135 억원 중 가용 재원 75 억원을 바탕으로 후속 투자 심사와 연계할 방침이다.

ThreatFabric 의 모바일 위협 지능 팀이 발견한 새로운 안드로이드 말웨어 'Manic' 은 은행 PIN 을 훔치고 데이터를 다른 감염된 기기를 통해 중계하는 방식을 특징으로 합니다. 이 악성코드는 접근권한을 획득하여 실제 뱅킹 앱의 숫자 패드를 덮어쓰며 사용자의 입력을 녹음하고, 이를 안드로이드 접근 서비스 를 통해 다시 전송합니다. Manic 은 인터넷 연결이 없는 감염된 기기가 Wi-Fi Direct 나 블루투스 등을 이용해 인근 다른 감염된 기기에서 데이터를 중계받으며 C2 서버로 전달하는 자체적인 메쉬 네트워크 방식을 사용합니다.
Hunt.io 는 Operation CameraSwarm 캠페인에서 우크라이나와 러시아를 포함한 지역에서 Dahua IP 카메라 14,000 대 이상을 해킹했다고 보고했습니다. 공격진은 brute-force 엔진과 CVE-2021-33044 및 CVE-2021-33045 취약점을 활용하여 p2pwn/p2password라는 영구적인 백도어 계정을 설치했으며, 일부 카메라는 네이티브 네트워크 주소 (NAT) 를 우회하기 위해 Dahua 클라우드 릴레이를 악용했습니다. Hunt.io 는 이 도구의 개발자가 최소 한 년 전에 인프라를 구축했다고 평가하며, 회복 코드 설계와 기업 형식 내보출 파이프라인을 통해 제 3 자에게 접근 권한을 부여하도록 의도되었을 것으로 중등도의 확신을 가지고 있다고 밝혔습니다.

TrendAI 분석에 따르면, 단일 스팸 메일 하나만으로도 공격자가 금융직직원 Microsoft 365 계정에 접근하고 결제 이동을 조작하는 클라우드 기반 비즈니스 이메일 사기 캠페인을 수행했습니다. 악성 소프트웨어나 원격 접속 도구를 사용하지 않고도, 이미 인증된 브라우저 세션 데이터를 활용하여 MFA를 우회한 것입니다. 공격자는 약 30 일 동안 두 단계의 변제 diversion 기법을 사용하여 실제 송장 정보를 조작하고 은행 계좌 변경을 유도하며 금전을 탈취했습니다.
SK 하이닉스가 대규모 주주환원 정책을 발표하자 글로벌 투자은행들이 긍정적 평가를 내놨다. 노무라는 SK 하이닉스를 '매수' 의견으로 평가하고 목표주를 470 만원에 유지했으며, JP 모건은 이를 메모리 경쟁사 중 가장 공격적인 수준이라고 판단했다. 바클레이즈는 주주환원 규모를 시가총액 약 15%라고 분석하며 향후 주가가 상승할 것으로 전망했고 SK 하이닉스 주가는 이에 따라 전 거래일 대비 12.73% 올랐다.