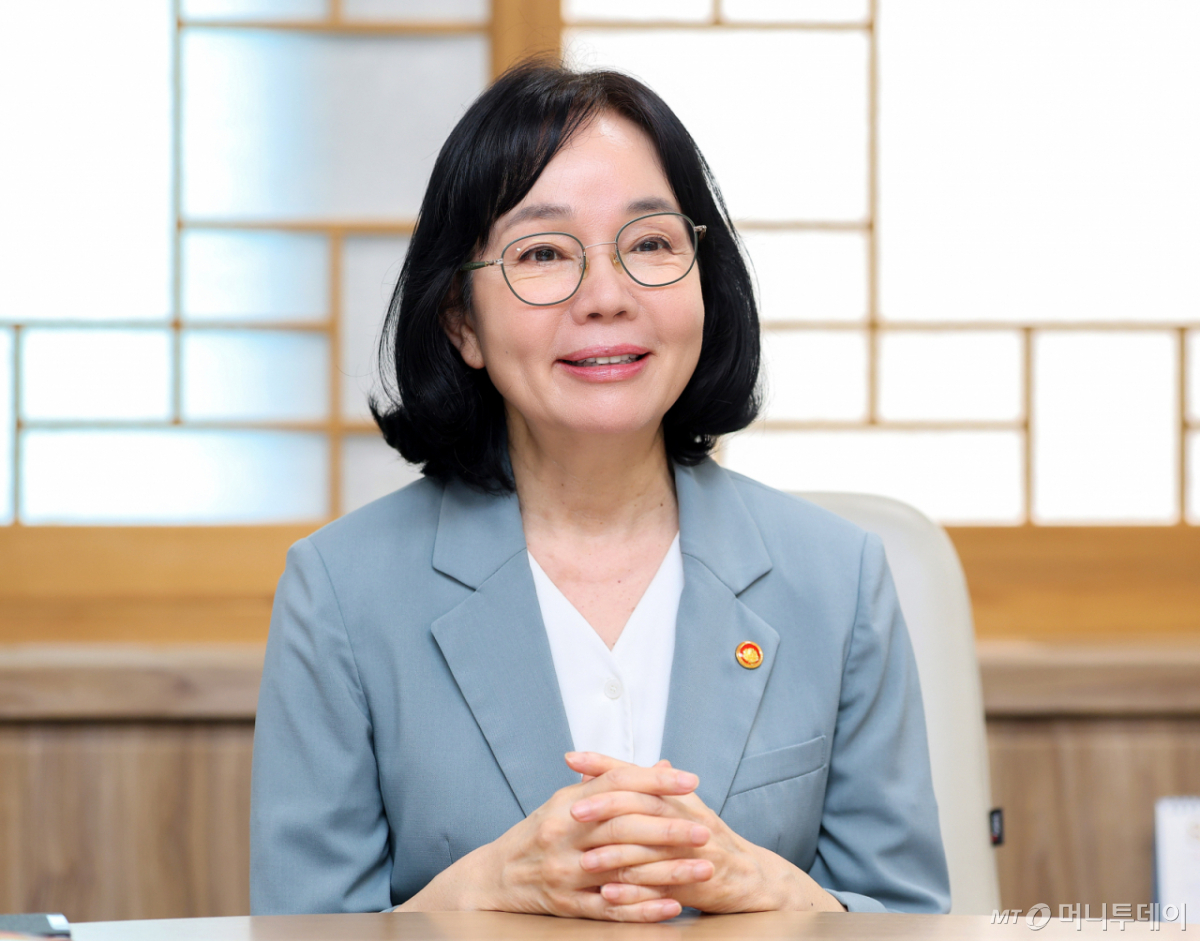
송경희 개인정보보호위원회 위원장은 AI 챗봇에 포함된 개인정보를 삭제할 경우 데이터만 제거하는 것을 넘어 모델의 부분적 수정이나 재학습을 검토해야 한다고 밝혔다. 그는 특정 기술을 의무화하기보다 기술적 특성과 제약, 비례성을 고려해 현실적인 대응책을 마련하자는 입장을 제시했다. 오는 9 월 11 일부터 사전 예방투자를 많이 한 기업은 사고 발생 시 과징금을 최대 40% 감경하고 중대·반복 사고에는 매출액의 최대 10%까지 징벌적 과징금이 부과된다.

프랑스 세무 당국은 위협 행위자가 내부 정보 시스템을 무단으로 침입한 후 약 678,000 명의 개인 및 기업에 영향을 미친 데이터 유출 사건을 확인했습니다. 악성 행위자는 2026 년 6 월과 7 월 사이에 권한 없는 로그인 감지를 통해 접근하고 세무 관련 및 부동산 데이터를 조회·추출했으나, 초기 검토에서는 계정 탈취가 발견되지 않았습니다. DGFiP 는 즉시 해당 계정을 차단했으며 유출된 정보는 개인 세금 데이터와 기업 등록 정보, 재산 주소 등이 포함되어 온라인 'Finances publiques' 계정이나 비밀번호는 노출되지 않았다고 밝혔습니다.

CVE-2026-64849로 분류된 MLflow의 인증 없는 SSRF 취약점은 공개 발표 후 수 시간 이내에 적대자들이 클라우드 자격 증명 및 배포 토큰을 수집하기 위해 공격하고 있습니다. watchTowr Intel 의 Attacker Eye honeypot 네트워크가 이를 감지했으며, 해당 버그는 HTTP 리디렉션과 DNS 재결합 공격에 의해 내부 서비스나 메타데이터 주소까지 접근할 수 있게 합니다.

새롭게 공개된 StopAndProtect 악성코드 작전은 해킹당한 워드프레스 웹사이트 수천 개를 범죄 명령 및 제어 (C2) 인프라로 변형하고 있습니다. 초기 감염 벡터는 취약한 워드프레스 사이트에 직접 주입되는 사기적인 CAPTCHA 유혹을 통해 방문자가 터미널에 악의적 PowerShell 코드를 복사하여 붙여넣도록 유도합니다. 이 작업은 Check Point Research 의 조사 보고서에서 상세히 기술되었으며, 전 세계 6,000 개 이상의 고유 피해 IP 주소와 약 2,000 개의 해킹당한 워드프레스 도메인을 관리하고 있습니다.

Anthropic 은 현재 연구 미리보기 단계인 새로운 /design 스킬을 출시하여 Claude Code 에 사용자 인터페이스 설계 워크플로우를 추가했습니다. 이 기능은 Artifacts 형식을 기반으로 CLI 및 데스크톱 앱에서 수정 가능한 UI 아트보드를 생성하고, 선택한 디자인에 따라 코드를 구현할 수 있게 합니다.

G Data 분석가들은 Projextor이라는 악성코드 캠페인이 문서 변환기, 식재료 계획 앱 등 일상적인 도구 안에 숨겨진 코드를 실행하는 방식을 발견했다. 이 공격은 Electron 기반 애플리케이션의 보안 격리 기능을 비활성화하고 preload.js 파일을 통해 시스템 기능에 접근하며, 화면 캡처와 스크린 공유를 포함한 다양한 포획 기능을 포함한다.
기술력은 세계적 수준이지만 사용성과 산업 활용도에서 뒤처진 모티프테크놀로지스가 정부 '국가대표 AI' 선발 경쟁에서 탈락했다. LG AI연구원, SK텔레콤, 업스테이지 등 세 팀이 종합평가에서 통과해 내년 초 최종 두 자리를 놓고 경쟁하게 됐다.
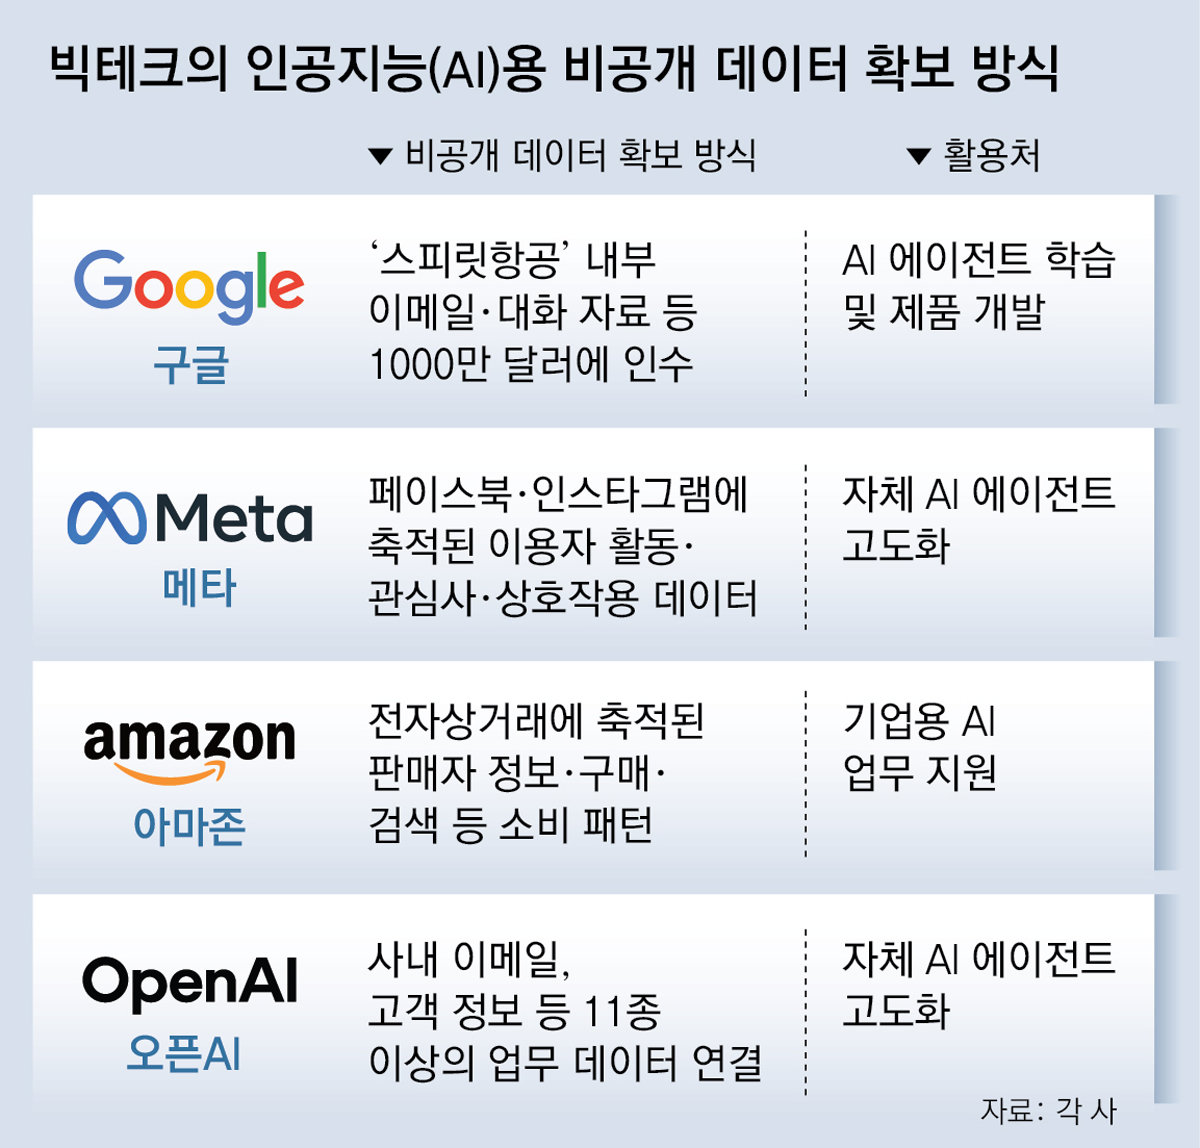
구글은 파산 중인 저비용항공사 스피릿항공의 내부 업무 데이터인 이메일, 팀즈 대화 기록 및 캘린더 등을 1000만 달러에 인수하기로 합의했다. 구글은 입수한 데이터를 민감한 고객 식별 정보를 제거한 후 AI 모델 훈련과 제품 개발에 활용할 방침이다.

BTMob은 QuimeraX 분석가가 공개된 소스 패키지를 검토한 결과, 다양한 운영자가 로컬 언어와 브랜드를 활용하여 자체 버전을 구축할 수 있는 서비스 형태의 사기 플랫폼입니다. 이 악성 소프트웨어는 가짜 앱과 클론 다운로드 페이지 등을 통해 피해자를 유인해 스마트폰 화면 감시 및 금융 정보 도난을 가능하게 합니다.
인공지능은 패치부터 악용까지의 기간을 단축하여 기계 속도로 공격을 수행하고 있으며, 기존 보안 모델에엄청난한 시험이 거치고 있습니다. 인공지능이 공격자와 방어 능력을 변화시키고 있어 보안 운영이 인간 속도 이상의 진화를 요구하는지 논의할 예정입니다.
Sonatype 는 AI 기반 소프트웨어 개발이 급속도로 발전함에 따라, 과거 대비 기업 애플리케이션의 중급 및 고중요 취약점 수가 약 4.31 배 증가했다고 분석했습니다. 동시에 해결되지 않은 취약점의 평균 수명이 59% 감소하여 조직들이 더 빠르게 패치를 적용하고 있음을 시사하지만, 소프트웨어 생성 속도가 보안 프로세스를 따라가지 못해 위험이 급증하는 상황입니다.
NASA 의 오픈 소스 AMMOS Instrument Toolkit (AIT)-GUI 지상 소프트웨어에 발견된 취약점은 인증 없이 우주선 및 기기 명령을 발령하고 서버 측 스크립트를 실행할 수 있게 할 위험이 있습니다. 이 문제는 GHSA-p9r8-2q67-fp86로 추적되며 CVSS 점수가 9.4 로 평가되었고, AIT-GUI 버전 2.5.1 이하에 영향을 미쳤으며 Cycode 연구원 Yuval Elbar 가 8 월 18 일에 공개했습니다. 취약점은 웹 서버가 설정된 호스트를 존중하지 않고 모든 네트워크 인터페이스에서 시작되며 변경되는 엔드포인트에는 인증, 권한 부여 또는 CSRF 보호가 적용되지 않았기 때문에 악성 웹사이트를 통한 공격이 가능하다는 것이 입증되었습니다.