영국과 독일은 러시아의 사이버 공격 및 파괴 활동에 대응하기 위해 정보 공유와 협력을 강화하는 파트너십을 체결했다.
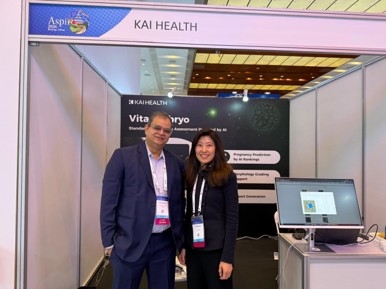
카이헬스는 인도 난임 네트워크 인디라 IVF 와 AI 기반 배아 분석 솔루션 비타 엠브리오 의 파일럿 및 공동 연구를 위한 업무협약을 체결했다고 8 일 밝혔다. 양사는 이번 협약을 통해 비타 엠브리오 의 임상적 유효성을 검증하고, 포배기 배아 이미지를 AI 로 분석해 임신 가능성 점수와 우선순위를 제공하는 의료기기 소프트웨어의 공동연구를 진행한다. 카이헬스는 앞서 인도 8 개 체외수정 클리닉을 대상으로 다기관 실증 연구를 진행한 결과 태아 심박동 확인 기준 임신율이 도입 전보다 후 6.6% 포인트 높게 나타났으며, 해당 결과는 지난 7 월 영국 런던에서 열린 유럽생식의학회 에서 발표됐다.

2026 년 9 월 말부터 10 월 초까지, 의심스러운 단일 행위자가 ARTEX라는 오픈 소스 침투 테스트 도구를 사용하여 한국 금융 기관들을 공격하고 고객 및 직원 데이터를 탈취했습니다. CrowdStrike 분석가들은 해당 행위가 중국어 사용자를 대상으로 한 재정적 동기에서 비롯되었을 것으로 평가했으며, 공격자는 대출 진행 조회 서비스와 내부 모바일 지원 시스템 등 핵심 은행 플랫폼이 아닌 연결된 서비스를 표적으로 삼았습니다.
기업용 협업·개발 도구인 지라와 컨플루언스 등 아틀라시안 제품에서 로그인 없이 특정 파일을 읽을 수 있는 치명적 취약점(CVE-2026-21589)이 발견되어, 기술 분석 공개 후 약 2 시간 만에 공격 시도가 확인됐다. 이 취약점은 웹 애플리케이션 디렉터리 내부의 설정파일을 접근할 수 있게 하며, 워치타워 연구진의 테스트에서 크라우드와 연동된 지라 환경에서는 관리자 그룹에 사용자를 추가하는 등 위험이 증폭될 가능성이 드러났다.
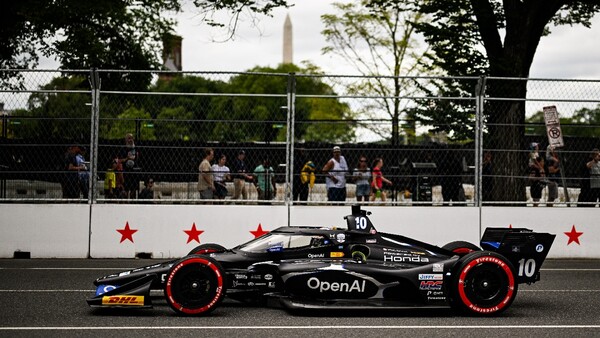
인디카 명문팀 칩 가나시 레이싱(CGR)은 오픈AI 연구진과 협력해 센서 및 경기 데이터를 분석하여 차량 세팅 최적화를 지원하고 있으며, 이 과정은 다큐멘터리 시리즈로 공개되고 있다. 제너럴모터스(GM)는 무전 교신 분석으로 옐로 플래그 가능성을 예측하거나 트랙사이드 사진을 통해 차량 손상을 수초 만에 확인하는 시스템을 운용한다.

최태원 SK그룹 회장이 9일 광주 군공항 내 탄약고 이전 예정부지를 방문하여 호남 반도체 클러스터 부지 추진 상황을 점검한다. 이번 방문은 최 회장 직접의 첫 사례이며, 민형배 전남광주시장도 참석해 기반시설 확보와 인허가 등 주요 의제를 논의할 예정이다.
유럽연합 경찰기구 유로폴은 양자컴퓨터의 발전으로 암호화폐 지갑이 취약해질 수 있다고 경고하며, 공격 발생 전 자금을 양자 내성 지갑으로 이전해야 한다고 강조했다. 글래스노드는 지난 5 월 기준 약 604 만 BTC 가 공개키에 노출되어 있으며, 이는 전체 발행량의 약 30.2% 에 해당한다고 추산했다.
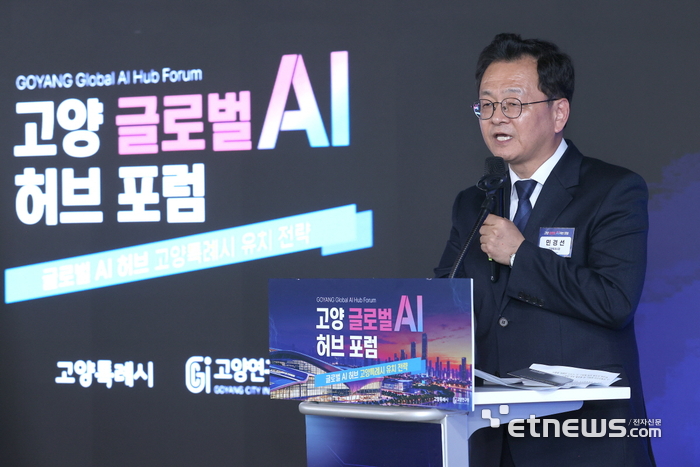
고양시는 고양연구원과 함께 전문가와 시민 등 100여 명이 참석한 가운데 '고양 글로벌 AI 허브 포럼'을 열었다. 이왕준 국제병원연맹(IHF) 차기 회장은 WHO 보건 AI 기능을 고양에 유치하고 IHF 와 WHO 의 협력 관계를 활용하는 방안을 제안했으며, 안지호 연구위원은 제네바 사례를 들어 국제기구 모임을 통한 협력을 강조했다. 고양시는 오는 14 일 정부 입지 선정 공청회에서 기준과 지침을 검토할 예정이며, 범시민추진위원회는 지난 9 월 7 일 출범한 이후 정부의 공모 전까지 10 만명 서명을 목표로 하고 있다.
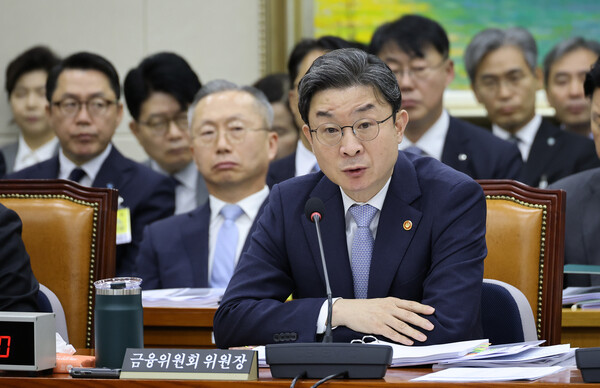
8일 국회 정무위원회는 금융위원회, 한국산업은행과 IBK기업행을 대상으로 국정감사를 진행했다. 해킹 사고와 단일종목 레버리지 ETF 도입 과정에 대한 질의가 집중된 가운데 디지털자산 제도화 지연 문제도 도마 위에 올랐다. 주담대 대출 규제 실효성과 국책은행의 국민성장펀드 투자 편중, 민간 배당금 추심 책임 등 금융 현안에 대해 이억원 금융위원장이 답변했다.

AWS 는 개발자 미리보기에서 Apache 2.0 라이선스로 'Strands Box'라는 오픈소스 샌드박스를 출시하여 AI 에이전트의 이전 행동에 기반한 행동을 제한할 수 있게 했습니다. 이 도구는 macOS 15 이상의 Apple Silicon Mac 기기를 지원하며, Dogwood 정책 언어와 평가 엔진을 사용하여 파일 읽기 등 특정 작업이 네트워크 요청으로 이어질 때 제약을 부과합니다. AWS 는 해당 접근법이 개별 에이전트 프레임워크의 권한 메커니즘에 의존하지 않고 독립적인 통제를 제공한다고 밝혔습니다.
Atlassian Data Center 제품군에 있는 CVE-2026-21589 취약점이 야생에서 악용되고 있으며, 이 공격은 로그인 권한이 없는 사용자도 특정 파일 내용을 읽을 수 있게 합니다. WatchTowr 분석 결과 해당 취약점은 Atlassian Web Resource 프레임워크의 공통 라이브러리에 존재하며, Crowd 인증 서비스와 연동된 경우 Jira 관리자 수준의 접근까지 가능할 것으로 보입니다. VulnCheck는 10 월 7 일 이 CVE 를 알려진 악용 취약물 (KEV) 목록에 추가했으나 CISA 의 목록에는 아직 포함되지 않았습니다.
미국 국무부는 중국인 장위의 신원·소재 정보를 제보하면 최대 1,000만 달러의 현상금을 제시하고 있습니다. 장위는 상하이 국가안전국의 지시를 받아 미국 대학과 법률회사의 이메일을 탈취한 혐의로 기소되어 있으며 아직 체포되지 않았습니다.