딥리뉴어블스는 초기 투자 없이 공장 및 창고의 지붕에 발전소를 설치·운영하는 '솔라리스' 서비스를 확대하고 있다. 전기구독, 발전소 렌탈, 지붕임대 등 세 가지 상품을 통해 건물주가 설치비를 먼저 내지 않고도 태양광 혜택을 받을 수 있도록 설계했다.
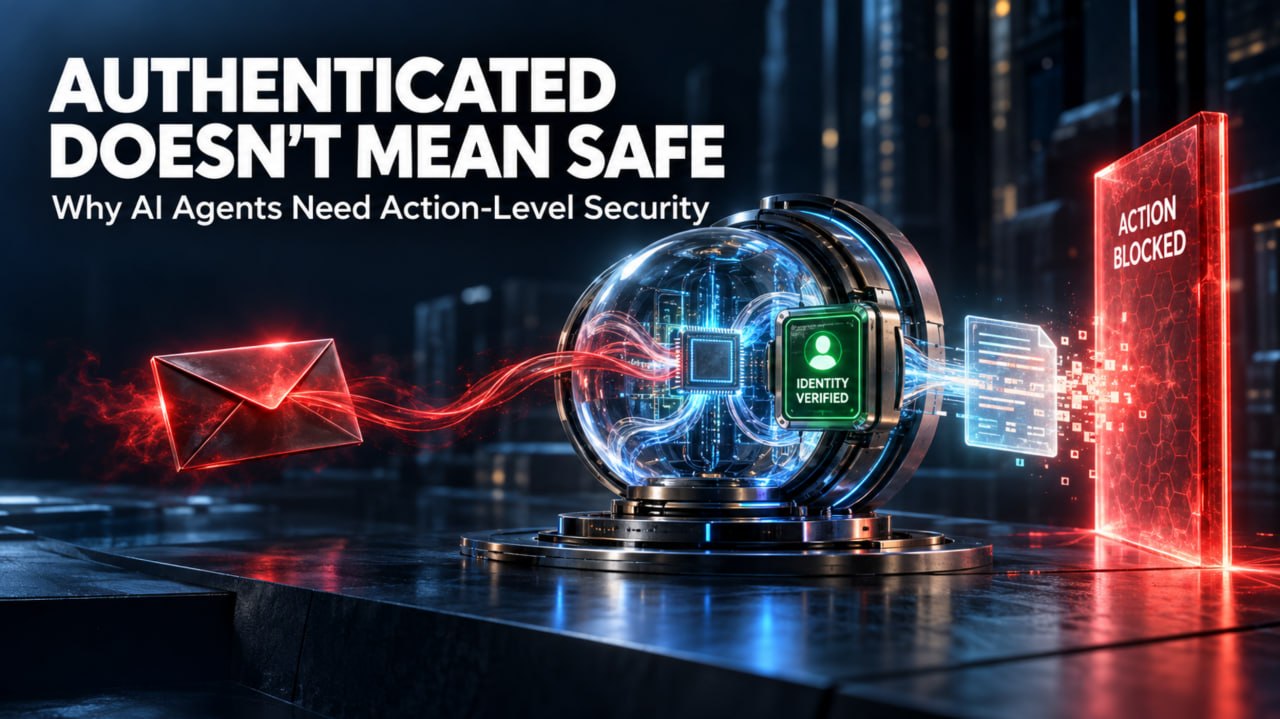
인증과 권한 부여만으로는 AI 에이전트의 오용을 막기 어렵고, 외부 콘텐츠가 간접 프롬프트 주입으로 데이터 도난을 유발할 수 있습니다. 따라서 애플리케이션이 모델의 출력을 신뢰하지 않고 자체적으로 작업자 및 수신처를 검증하는 결정적 안전 장치가 필요합니다. 또한 단순한 허용 목록보다 더 세밀하게 데이터를 추적하고 변환 과정에서 민감성을 유지하며, 모든 전송 경로를 동일한 정책으로 통제해야 합니다.
FortiGuard Labs 는 인터넷 연결 장치를 원격 제어 프록시 노드로 변환하는 Linux 백도어인 ClingSTUN 을 식별했습니다. 이 악성코드는 Avtech, D-Link 등 약 두 dozen 의 제품과 China Mobile, Linksys 등 7 개의 하드코딩 취약점을 활용하며 AMD x86-64, ARM 등의 다양한 프로세서 아키텍처를 대상으로 합니다.
정해창 대신증권 선임연구위원은 AI 에이전트 확산으로 인한 인프라 공급 병목이 최소 2029년까지 지속될 것으로 전망했다. 초기 시장 형성을 위한 전용 인프라 규모는 국내에서 최소 1.2GW, 글로벌 약 101GW로 추정되며 데이터센터 건설에는 GPU 확보와 인허가 등 많은 숙제가 있다. 네이버와 카카오는 기존 이용자 접점과 생활 서비스 기반을 바탕으로 AI 실행 역량을 결합할 수 있는 유리한 출발점에 서 있으며, 투자자들은 공급 역량과 고객 확보를 통해 이익으로 전환하는 기업에 주목해야 한다.
위협 행위자는 덴마크 민간 회사의 합법적 접근 권한을 악용하여 이름, 주소 및 CPR 번호 등의 데이터를 획득했으며, 공격 방식은 유효한 CPR 번호를 열거하고 관련 데이터를 추출하는 브루트 포싱이 포함되었다. 이 사건의 발생 시점은 2026 년 9 월이며 현재 경찰 수사가 진행 중이고 피해자 보호를 위한 전용 사이버 핫라인과 온라인 안내가 제공되고 있다.

Fortbridge 연구원들은 libheif 라이브러리의 압축되지 않은 이미지 디코더에 존재하는 버그를 이용하여 WordPress 서버의 PHP-FPM 프로세스에서 원격 코드 실행을 가능하게 하는 공격 체인을 입증했습니다. 악성 HEIC 이미지는 메모리를 손상시키고 C++ 객체 참조를 변경하여 가상 함수 호출 경로를 조작할 수 있습니다. 이 취약점은 GHSA-x8r2-mggj-j6wr로 추적되며, Fortbridge 와 Wordfence 연구원이 검증한 특정 Ubuntu 및 Debian 환경에서 실험실 조건으로만 성공적으로 증명되었습니다.
FortiGuard Labs 가 공개한 ClingSTUN 멀웨어는 인터넷을 향한 IoT 기기의 알려진 미시각 취약점을 악용하여 합법적인 공중 STUN 서버를 중개 노드로 남용하고 있습니다. FortiGuard 는 이 캠페인을 추적하기 위해 CVE-2022-36553, CVE-2025-34035, CVE-2024-23625 등 총 24 개의 취약점을 포함하는 세 가지 기간으로 나누어 분석했습니다. 이 멀웨어는 STUN 트래픽을 VoIP 및 WebRTC 통신과 혼동시켜 NAT 바인딩 유지에 성공하며, Remote Command Execution 기능을 지원하고 하드코딩된 익스플로트를 통해 추가 취약점들을 확산시킵니다.

Citrix 는 CVE-2026-88779이라는 메모리 오버플로우 취약점을 통해 특정 배포 조건에서 서비스 거부 공격을 가능하게 한다고 경고했으며, CISA는 Fortinet의 FortiMail에 대한 CVE-2026-104286라는 중요 취약점이 무인증 공격자로 인해 임의로 파일을 작성할 수 있다고 선고를 내렸습니다. Europol은 9월 30일 KillSec 유동체의 누출 사이트를 통제하여 최소 110 테라바이트의 데이터를 확보했다고 밝혔으며, Star Blizzard는 RedFlick을 통해 CosmicPulse 백도어를 배포하는 새로운 악성코드 전달 기법을 사용했습니다.

삼성전자와 SK하이닉스가 오는 14~16일 서울 코엑스에서 열리는 '반도체대전(SEDEX) 2026'에서 차세대 HBM 기술과 AI 칩 기술을 선보인다. 송재혁 삼성전자 디바이스솔루션부문 CTO 사장과 안현 SK하이닉스 개발총괄 사장이 첫날 키노트 연사로 나선다. 이번 행사에서는 HBM4E, HBM5 및 zHBM 등 최신 메모리 구조와 엑시노스 2700 같은 AI 칩 기술도 공개될 예정이다.

미국 사이버보안 및 인프라 보안 기관 (CISA) 는 CVE-2026-88779 취약점이 공격적으로 활용되고 있음을 확인하여 Citrix NetScaler ADC 와 Gateway 제품에 해당 취약점을 알려선 목록에 추가했습니다.
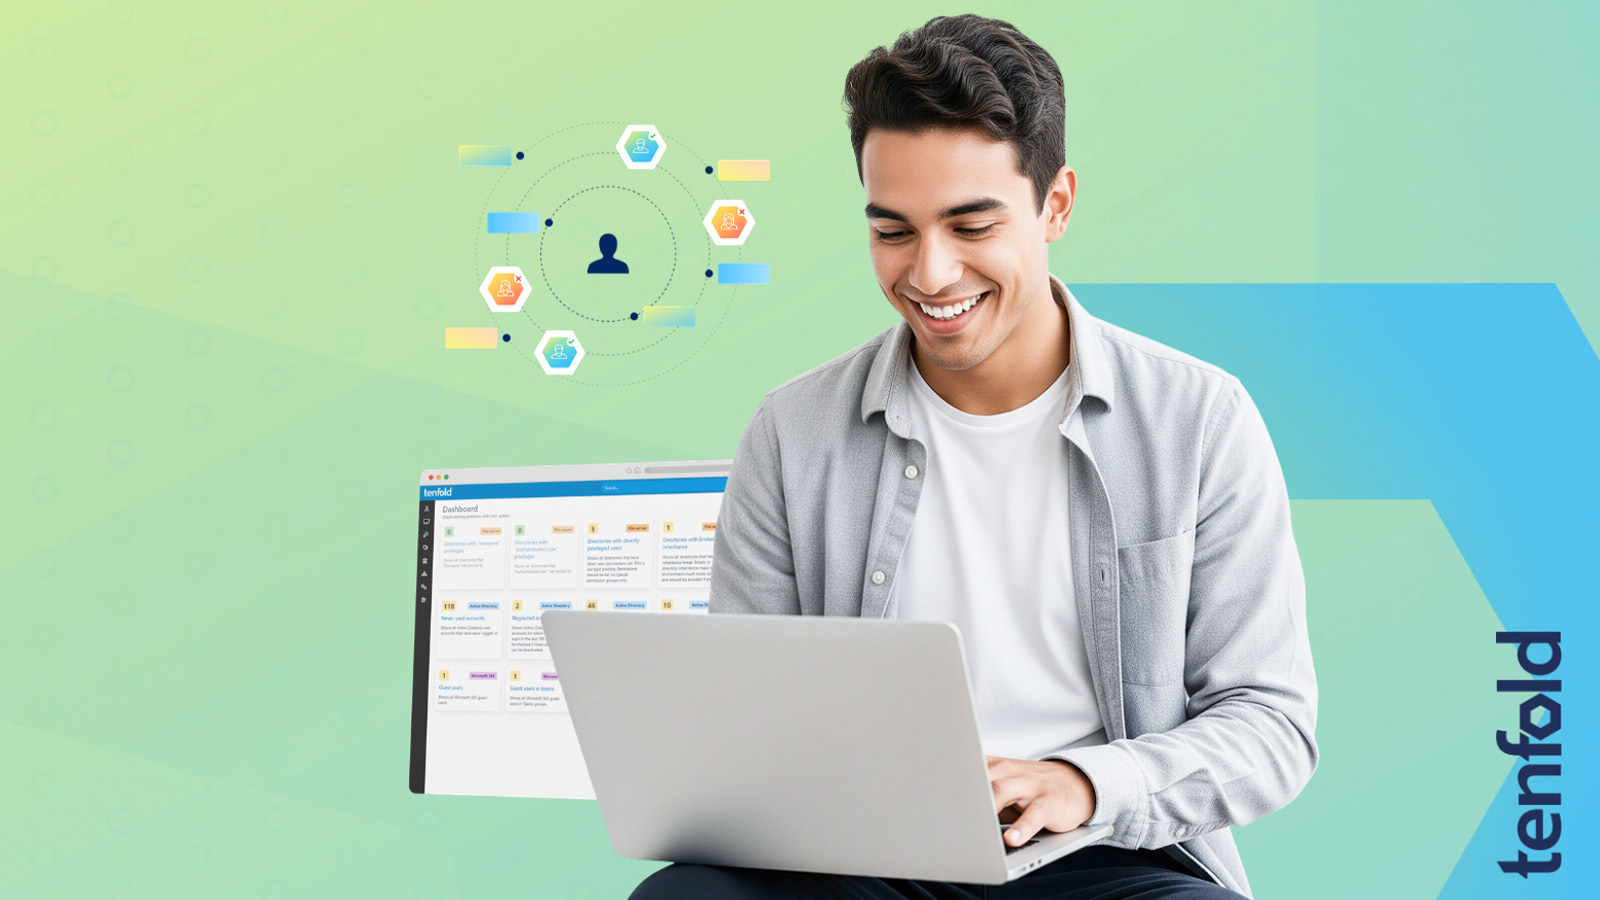
tenfold 의 커뮤니티 에디션 (CE) 는 이제 공유 콘텐츠 접근 검토 및 중앙집중식 이벤트 감사라는 두 가지 새로운 기능을 추가했습니다. 이 업데이트는 조직이 마이크로소프트 365 등의 클라우드 환경에서 파일과 채널의 권한을 효과적으로 관리하고 과다 공유를 방지할 수 있도록 돕습니다. tenfold 의 CE 에디션은 최대 150 명의 사용자를 가진 조직에 무료이며, 유료 계층과 동일한 기능 및 통합을 제공합니다.
Citrix 는 CVE-2026-88779 라는 제로데이 취약점을 통해 특정 조건이 충족될 경우 서비스 가용성에 영향을 줄 수 있다고 경고하며, 고객 데이터 무결성이 손상되지 않았음을 명시했습니다.