
LG전자는 미국 인프라 기업 에어컨트롤컨셉트와 총 5기가와트 규모의 AI 데이터센터 냉각 솔루션을 공급하는 장기 계약을 체결했다. 이번 계약으로 LG전자 칠러 매출은 2027 년 말 목표로 잡았던 1 조원도 조기 달성할 것으로 기대된다. 또한 올해 상반기 수주액은 6 천억원을 넘어섰으며, 북미 AIDC 시장 확대를 위해 액체냉각 핵심 설비 등 공급 품목을 넓히는 방안도 논의 중이다.
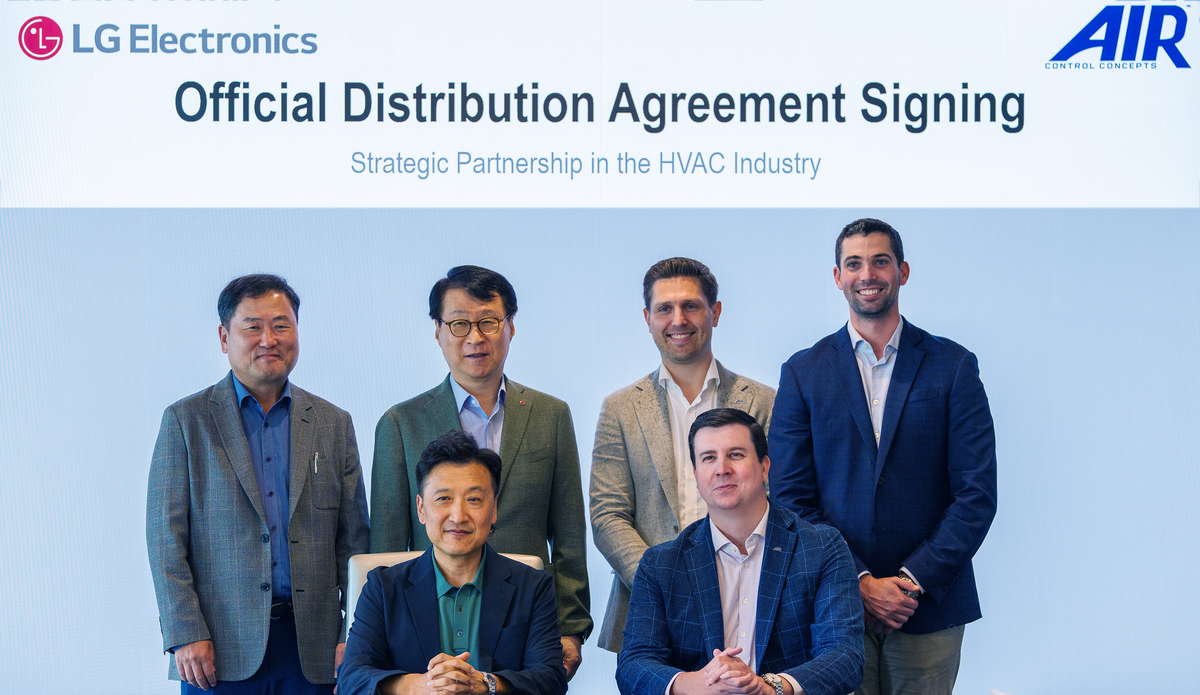
LG 전자가 미국 법인 에어컨트롤 콘셉트와 인공지능 데이터센터용 고효율 칠러 등 냉각 솔루션 장기공급 본 계약을 체결했다고 밝혔다. 이번 계약 규모는 업계 추산에 따라 약 2 조 5000 억~3 조 원 수준이며, 이는 원전 5 기 용량과 비슷한 규모로 평가된다. LG 전자는 이 기회를 바탕으로 북미 대표 인프라 플랫폼 기업인 에어컨트롤 콘셉트와 공급 품목을 확대하는 방안을 논의 중이라고 설명했다.
미국 연방 검찰부는 ATM 재화분 도난 공격에 사용된 Ploutus 악성코드의 개발자로 추정되는 안니발 알렉산더 카넨론 아기레 (50 세) 의 체포를 발표했습니다.
FortiGuard Labs에 따르면, ClingSTUN이라는 이름의 새로 발견된 Linux 백도어는 STUN 프로토콜을 악용하여 감염된 시스템을 프록시로 변환하고 자동 전파를 가능하게 합니다. FortiGuard Labs는 STUN 서버의 오용을 통해 NAT 연결을 유지하는 방식과 경쟁사 프로세스 종료 등 구체적인 공격 행동을 관찰했습니다.
AI 기반 공격이 빠르고 지속적이며 자동화되고 있습니다. Dark Reading 독자 설문조사에 따르면 보안 팀은 이에 대응하는 방법을 최우선 과제로 고려하고 있습니다.

Citrix는 NetScaler ADC 및 Gateway 제품에서 발견된 CVE-2026-88779 취약점을 경고하며, 이는 SAML 인증 설정이 충족될 경우 서비스 거부 (DoS) 를 유발할 수 있는 메모리 오버플로우 문제입니다.

Apple 는 AI 에이전트의 능력 향상으로 인해 사용자의 사생활 데이터가 노출될 수 있는 macOS Full Disk Access 권한에 대해 더 강력한 통제를 추가할 계획이라고 밝혔다. 이 변경 사항은 앱이 해당 접근을 받을 때 사용자가 훨씬 의도적인 행동을 취하도록 요구하며, 현재 가이드라인은 이를 고위험 권한으로 간주하고 있다. Apple 은 아직 추가 통제의 구체적인 설계, 출시 날짜 또는 지원되는 macOS 버전을 공유하지 않았으며, 이는 단순한 허용 토글을 넘어 사용자에게 액세스 범위를 명확히 이해하게 하려는 시도이다.
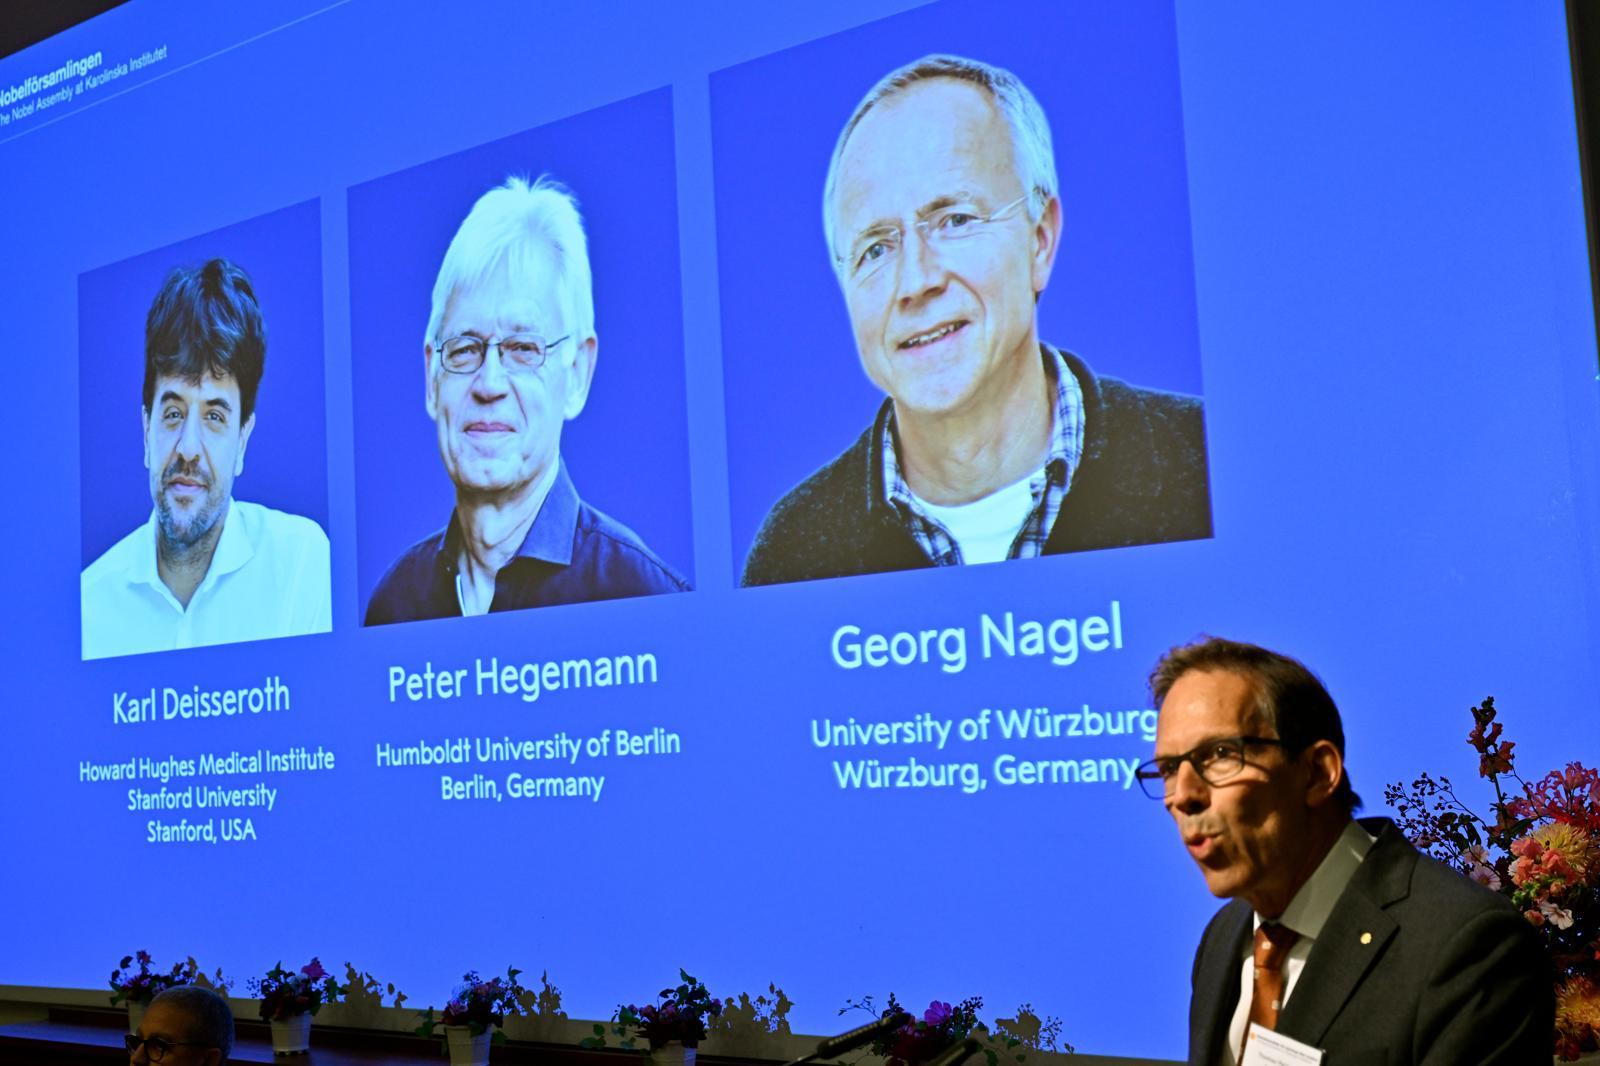
2026 년 노벨 생리의학상 수상자로 칼 다이서로스, 페터 헤게만, 게오르크 나겔이 선정되었다. 이들에게는 빛을 비추어 원하는 신경세포를 켜거나 끄는 광유전학을 개척한 공로가 인정받았다. 해당 기술은 특정 신경세포의 활동을 개별적으로 제어할 수 있게 하여 뇌 내 연결망과 행동 간의 관계를 직접 검증하는 패러다임을 바꾼 것으로 평가된다.

해커들은 합법적인 스크린컨넥트 클라이언트를 악용하여 원격 접근 피싱을 수행하고 있습니다. 이메일은 결제 완료 사실을 주장하며 PDF 문서로 보낼 것을 유혹하지만, 실제로는 공격자가 운영 중인 계정으로 연결되도록 구성된 실행 파일을 전달합니다.

마이크로소프트는 KB5124010 업데이트 이후 AC-3 오디오 디코딩에 의존하는 일부 앱이 갑작스럽게 종료되는 버그를 확인했습니다. 이 문제는 Windows 11 버전인 26H2, 25H2, 24H2에서 발생하며 마이크로소프트는 이를 보안 취약점이 아닌 품질 개선 관련 신뢰성 문제로 분류하고 있습니다.

브루스 슈나이어는 2004 년부터 보안 이슈에 대해 블로그와 뉴스레터를 통해 글을 쓰고 있으며, 하버드 케네디 스쿨과 토론토 대학교 뮅크 스쿨의 fellow 및 강사입니다. 그는 EFF 의 보드 멤버이자 인립 (Inrupt) Inc 의 보안 아키텍처 책임자이며, 1998 년부터 월간 뉴스레터를 발행하고 있습니다.

보안 기업 Horizon3.ai 는 Rejetto HTTP File Server(HFS) 의 수식적 무작위 생성기인 Math.random() 가 xorshift128+ 알고리즘을 사용하여 세션 쿠키를 출력하고 키를 유도하는 취약점 (CVE-2026-61500, CVSS 9.3) 을 발견했다. 이 공격자는 수집된 로그인 응답으로 생성기의 상태를 복원하여 유효한 관리자 세션을 forge 하고 원격 코드 실행에 접근할 수 있다.