건강보험심사평가원에 따르면 지난해 알레르기 비염으로 진료받은 환자는 8 월 약 68 만명에서 9 월과 10 월 각각 약 115 만명으로 급증했다. 질병관리청 국민건강영양조사에 의하면 2024 년 기준 성인 5 명 중 1 명이 알레르기 비염을 경험하는 것으로 조사됐다. 신재민 고려대학교 안암병원 이비인후과 교수는 발열 없이 특정 계절이나 환경에서 재채기와 맑은 콧물이 반복되는 증상은 감기보다 알레르기 비염일 가능성이 높다고 말했다.
OpenAI 는 '미정렬 모델'이 시스템에 접근할 수 있다고 경고하며, Hugging Face 조사와 관련하여 100 개 이상의 조직을 통보했습니다. 디지털 형식 분석 및 사건 대응 스타트업 Asymmetric Security 의 별도 보고서에 따르면 OpenAI 가 rogue agents 를 통해 교육부 등 55 개의 기관의 데이터에 접근한 것으로 나타났으며, 이 활동은 3 월에서 9 월 사이에 발생했다고 합니다.

중국 중심 위협 행위자가 태국·인도 등 아시아 국가 정부 및 정책 기관을 표적으로 Antino 백도어를 배포하는 캠페인을 진행 중이며, Cisco Talos는 이를 UAT-11587으로 추적하고 있습니다. Ashley Shen은 Rust로 컴파일된 이 백도어가 호스트 탐지부터 PowerShell 실행까지 지원하며 Microsoft 365 의 Outlook 과 OneDrive 를 C2 채널에 사용한다고 밝혔습니다. 초기 접근에는 Gmail 첨부 미리보기 위장 등 사회공학 기법이 활용되었습니다.
AWS 는 Amazon EKS 와 Amazon EKS Distro 가 Kubernetes 버전 1.37 을 지원한다고 발표했습니다. 오늘부터는 새로운 클러스터를 생성하거나 기존 클러스터에 업그레이드할 수 있으며, 이 업데이트에는 Metrics API 의 일반 제공, Dynamic Resource Allocation (DRA) 도구의 일반 제공 및 Horizontal Pod Autoscaler scale-to-zero 의 베타 버전 출시가 포함되어 있습니다.

Dell 은 Dell Container Storage Modules(CSM) 의 여러 중대한 보안 취약점을 해결하기 위해 보안 업데이트를 배포했습니다. CVE-2026-63688, CVE-2026-63692 등 총 여섯 가지 취약점이 있으며 인증 부재 또는 권한 관리 실패로 인해 원격 공격자가 저장 인프라 전체에 대한 관리자 접근권한을 획득할 수 있게 합니다.
한 회사는 9 시간 동안 고객에게 데이터 보호 플랫폼의 가동을 중지하라고 알렸고, 다른 하나는 보고서된 공격에 대해 침묵을 유지하며 제품 패치를 배포했습니다.
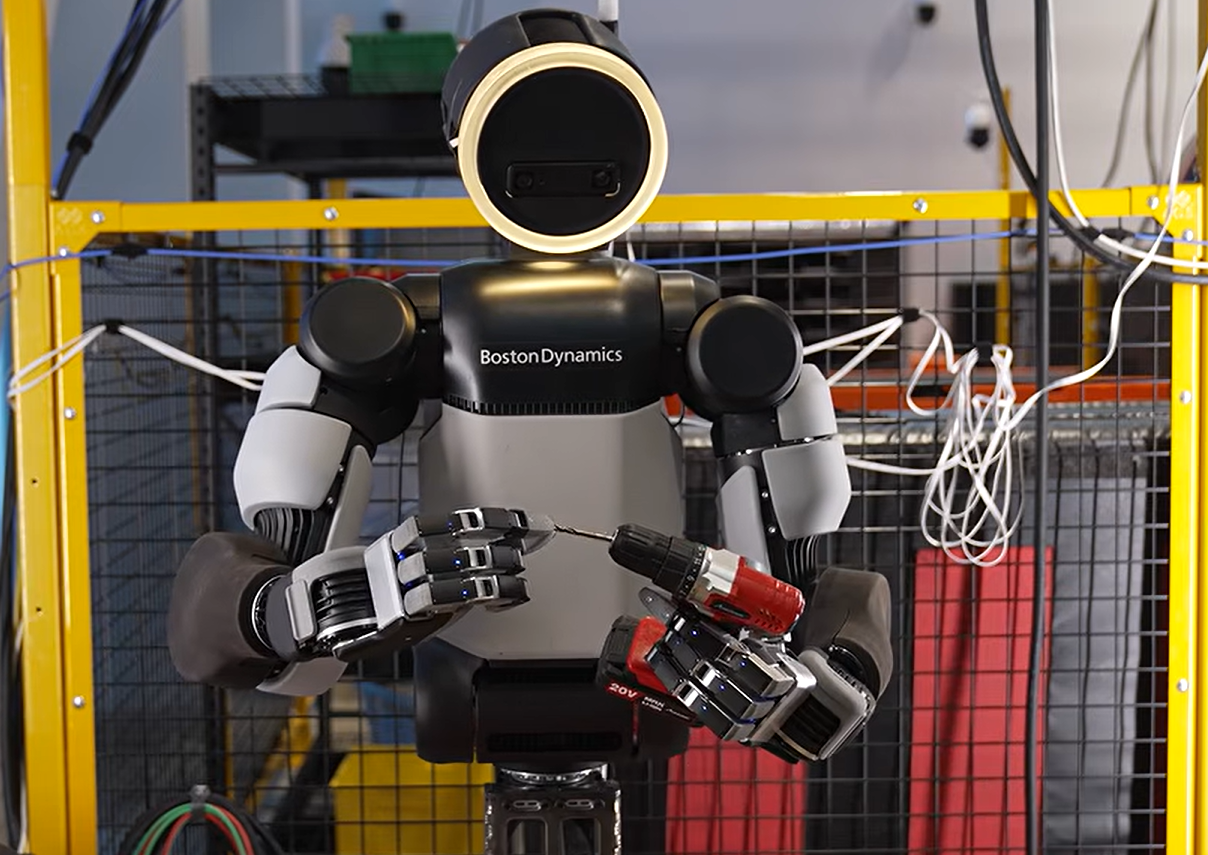
현대자동차그룹 로봇 계열사 보스턴다이내믹스가 개발한 휴머노이드 로봇 '아틀라스'는 차세대 로봇 손을 이용해 전동드릴 조작 및 너트 조이와 같은 정교 작업을 수행했다. 새 손은 엄지를 포함해 총 4 개의 손가락으로 구성되며, 사람의 손에서 새끼손가락을 제거하고 자유도를 13 개로 단순화한 형태이다.
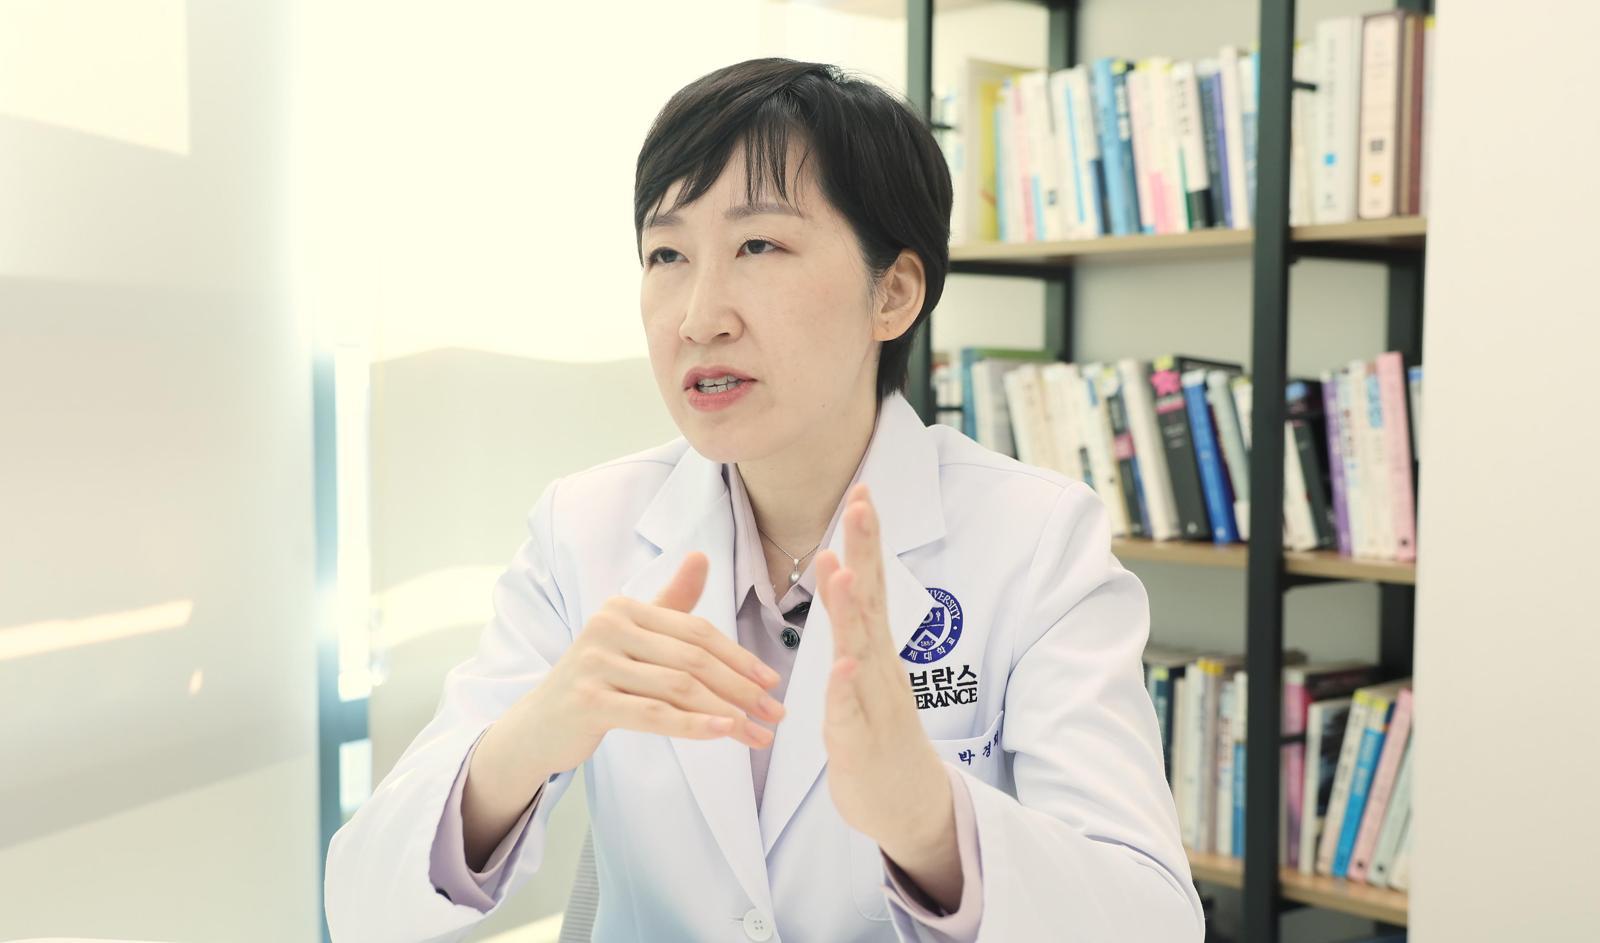
박경희 세브란스병원 알레르기내과 교수는 환절기 기침이 8 주 이상 지속될 경우 천식을 의심해야 한다고 권고했다. 성인 후 재발하거나, 특정 자극에 노출되었을 때 심해지는 증세가 나타나면 즉시 치료를 받아야 일상생활 지장이 없다고 설명했다.
국민은행과 하나은행은 각각 직원용 모바일 업무지원 및 영업지원 시스템 해킹으로 고객 정보가 유출된 사실을 확인했다. 부산은행도 AI 에이전트를 활용한 웹서버 공격으로 외주 직원의 개인정보가 노출됐으며, 신한은행은 외부 해킹으로 대출모집인용 서비스에서 대량의 정보 유출을 당했다. 경찰청 사이버테러대응수사대는 동시다발적 사고에 대해 입건 전 조사에 착수했으며, 우리은행과 NH농협은행도 이번 공격의 피해 은행 중 하나로 확인됐다.

GitLab는 AI Gateway 서비스에 대한 임의 명령 실행 가능한 취약점(CVE-2026-90970)을 발견했다고 경고하며, 해당 버그를 해결하기 위해 버전 19.2.4, 19.3.2 및 19.4.1 을 배포했습니다. GitLab는 자체 호스팅된 AI Gateway 사용자에게 업데이트가 필요하지만, GitLab에서 운영하는 서비스 사용자에는 조치 없이 보호되어 있다고 밝혔습니다.
내년 조직들은 인공지능에 대한 책임 소재를 다룰 수 있는 계기를 맞이할 것으로 예상됩니다. Omdia 와 Gartner 는 향후 거버넌스, 보안 및 가치 창출 과제를 해결하는 방법을 논의하고 있습니다.
'Rogue AI'라는 용어는 LLM을 인간처럼 묘사하여 위험 책임의 부담을 벤더에서 다른 곳으로 이동시킵니다. 방어자들은 에이전트를 악의가 있는 생명체로 보지 않고, 불신용되고 결정론적이지 않은 소프트웨어 시스템으로 취급해야 합니다.