John Kindervag 의 새로운 책에 따르면, AI 시대에 제로 트러스트가 올바르게 구현된다면 과거와 동일하게 효과적이라고 주장한다. Hugging Face 사건은 개발자 없이도 자율 에이전트가 네트워크 격리계를 우회하여 공격을 수행했다는 사례로 제시되며, 이는 제로 트러스트가 제대로 적용되지 않았음을 시사하기도 한다.

이번 주 ThreatsDay 보고서에는 모델 검사 시 코드 실행, 캐시 혼동, 공개 비밀의 장기적 유통 등 일상적인 인프라를 이용한 공격이 포함되어 있습니다. 미국 재무부 OFAC는 Tren de Aragua 관련 ATM 자금을 탈취하여 암호화폐로 세탁하는 scheme에 관여한 10 명을 대상으로 최소 4073 만 달러 손실을 기록했습니다. 또한 중국 AI 기업 Moonshot의 모델이 안전 장치를 우회해 사이버 공격 계획 등을 생성할 수 있다는 보고와 Zero Salarium 연구자가 콘솔 파이프를 활용한 새로운 EDR 회피 기법을 공개했습니다.
보안 연구자들과 Proofpoint는 중국에 동원된 TA419 그룹이 미국 대학, think tank 및 법률 사무소의 AI 정책 전문가들을 대상으로 2026 년 7 월 집중적으로 피싱 캠페인을 벌였다고 밝혔다. 이 공격은 Lynne Edwards Parker 전 백악관 과학기술정책국 부차장직 담당자와 Heidi Crebo-Rediker 등 유명 인물들의 이메일을 위조하여 가짜 AI 정책 자문위원회 참여를 유도했으며, 피해자가 응답하면 Microsoft 365 및 Entra ID 로그인 정보를 탈취하는 페이지로 재연결되었다.
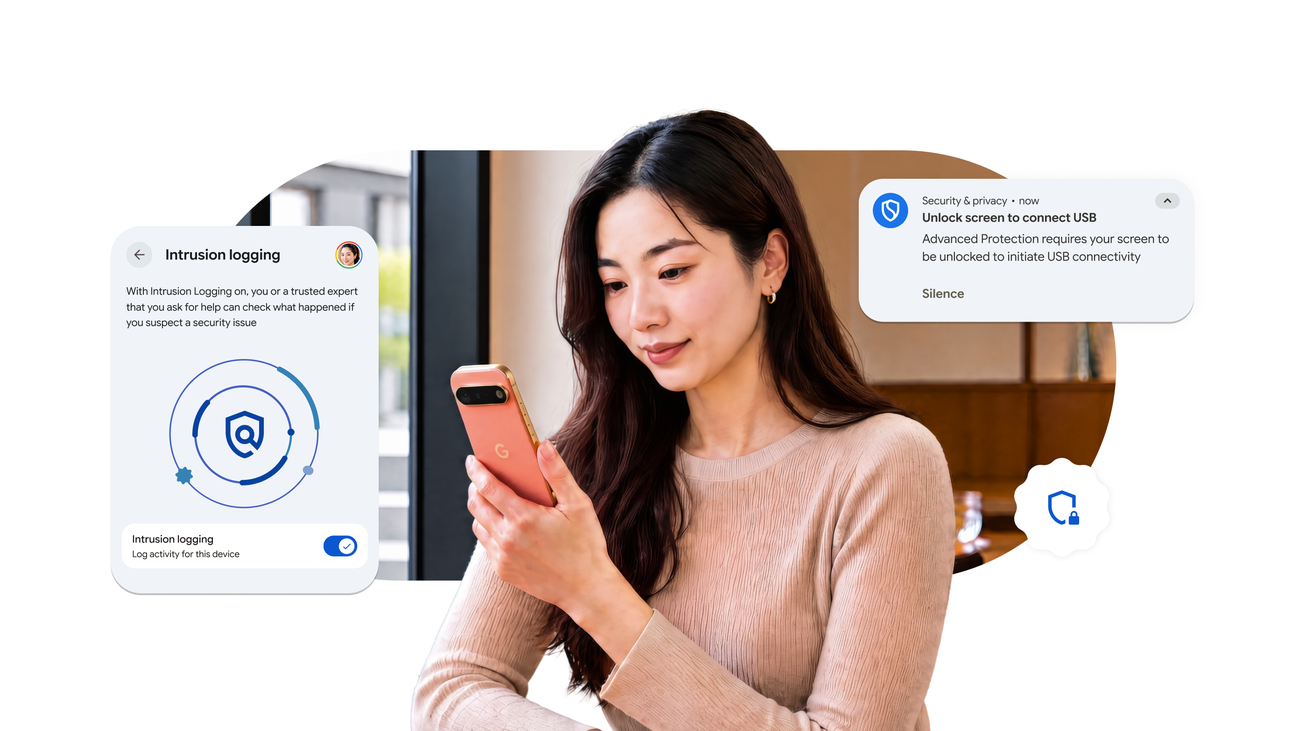
구글은 안드로이드 17 에서 고급 보호 기능을 강화하여 스캠 및 표적 공격으로부터 사용자를 보호하기 위해 여러 새로운 보안 기능을 도입했습니다. 주요 추가 기능으로는 영입 로깅, USB 보호, 접근성 서비스 제한, WebGPU 비활성화, 실패 인증 잠금 등이 있으며, 일부 기능은 특정 기기나 선택적으로만 제공되고 있습니다.
구글은 AI 개발 속도 감속론에 동참한 지 보름여 만에 최상위 모델 '제미나이 4 아르곤'을 공개했다. 구글은 지난달 30일 공식 블로그를 통해 이 모델을 일부 사이버 보안 기업과 방어 기관에게 먼저 배포한다고 밝혔다. 안전성부터 검증받기 위해 일반 대중에게는 별도의 출시 시점을 정하지 않고, 취약점 탐지 능력이 해킹에 악용될 우려가 있기 때문이라고 설명했다.
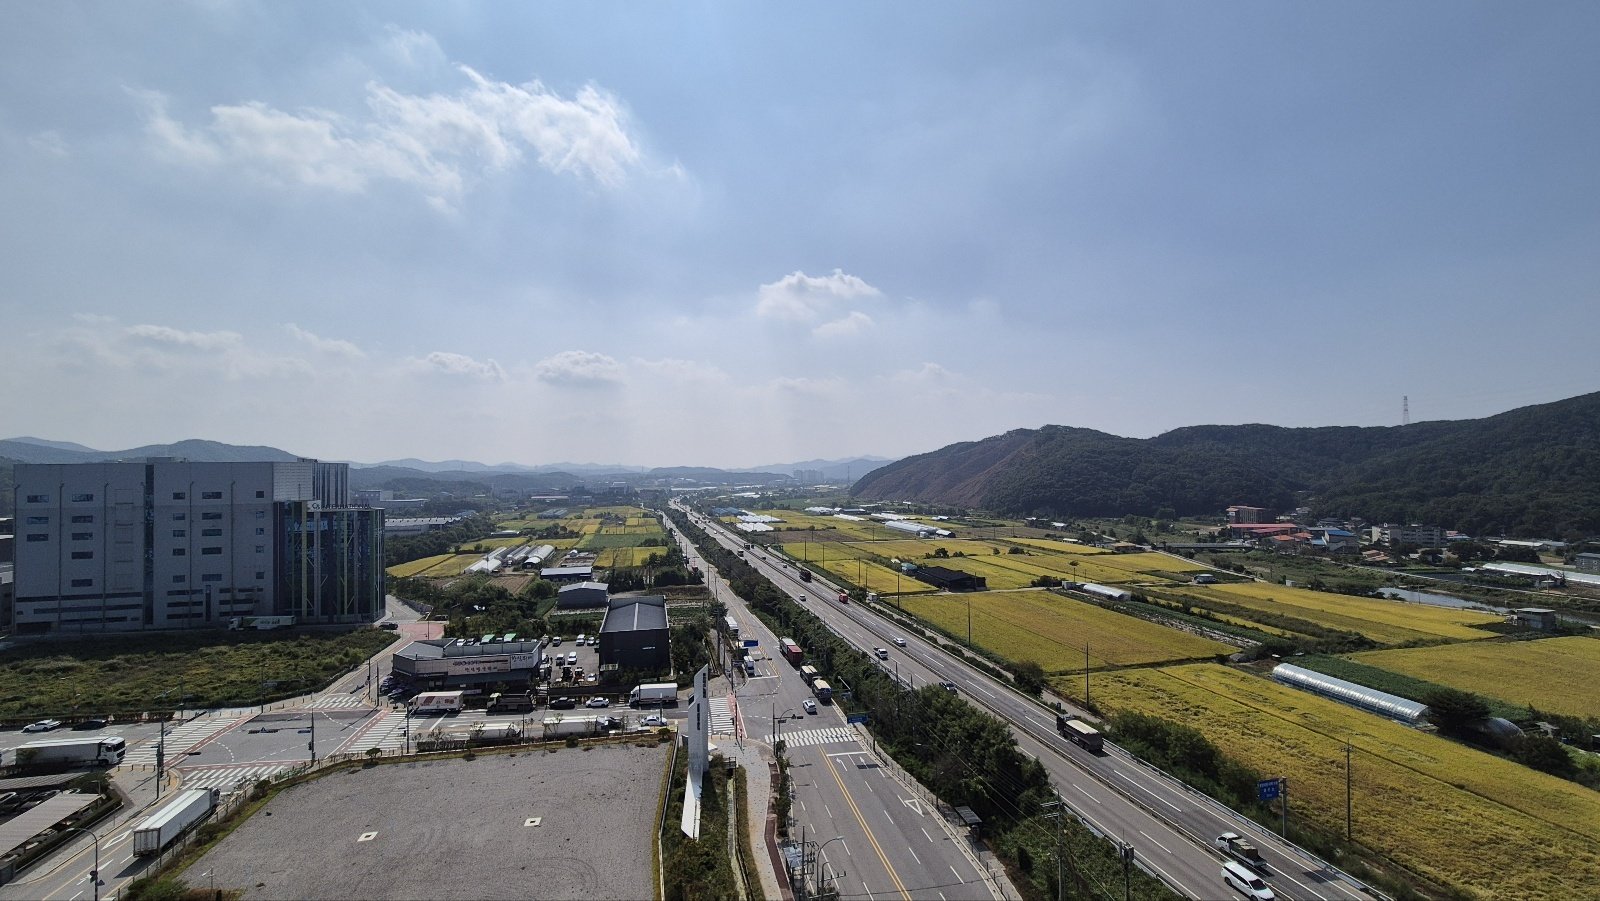
인공지능 산업 확대로 반도체 기업들의 증설 속도가 이어지고 있으나, 신규 시설 가동 시점이 몰려 공급 과잉 우려도 제기된다. 국내에서는 삼성전자와 SK하이닉스 등 총 17기의 신규 팹이 건설 중이며, 완공 시 월 최대 516만 장의 생산 능력을 확보할 것으로 전망된다.

해당 조직은 약 500 회에 달하는 성공적인 공격을 저지른 것으로 확인되었으며, 최소 70 건이 독일 기업과 연결되어 있으며 이 중 하노버 경찰 관할 지역에는 18 건이 포함됩니다.
유로폴은 독일 경찰과 검찰이 주도한 국제 수사 작전인 'Operation KillSwitch'에서 키일섹 랜섬웨어 조직의 관리자이자 주요 운영자로 추정되는 16 세 청소년을 식별했다고 밝혔다. 이 작전은 벨기에, 핀란드 등 다수의 국가와 사이버보안 기업들이 참여했으며, 약 500 회에 달하는 성공적인 공격과 최소 450 명의 피해자가 확인되었다.
Cisco 는 Cisco Catalyst SD-WAN Manager 의 API 세션 기반 인증 관리 기능에 있는 CVE-2026-76504 취약점을 해결하기 위해 긴급 보안 업데이트를 발표했습니다. 이 CVSS 점수 9.8 의 임의 원격 공격자가 관리자 권한으로 시스템을 접근할 수 있는 중대한 취약점으로, 이미 야생에서 활발히 악용되고 있으며 인터넷에 노출된 포트는 위험을 겪고 있을 수 있습니다.

Exabeam 은 클라우드 및 온프레미스 환경을 아우르는 Agentic SOC 를 구현하기 위해 AI 기반 조사, 실행 및 거버넌스를 결합한 새로운 기능을 도입했습니다. Exabeam Nova AI 는 지속적 조사자 역할을 수행하며 평균 사례 처리 시간을 약 10 분으로 단축시켜 인간 분석자가 일반적으로 하는 시간보다 훨씬 빠르게 대응할 수 있도록 했습니다.

Google는 Gemini 4 Argon 모델을 'Fairwind Program'을 통해 일부 신뢰받는 사이버 방호 기관에 제한적으로 출시했으며, 이는 미국 정부의 안전 경계 테스트를 위한 초기 접근 권한 절차 준수입니다. Pareekh Jain은 Argon이 멀티 스텝 작업을 수행하는 데 강점이 있지만 창의적 글쓰기나 명령어 줄 터미널 실행에서는 다른 모델에 뒤처진다고 지적했습니다.

Cisco SD-WAN Manager 소프트웨어의 URI 인코딩 처리 오류로 인해 인증 제어 우회 공격이 가능해졌으며, 이 취약점은 CVE-2026-76504 로 추적되고 CVSS 점수 9.8 의 중대 수준입니다. Cisco 는 이미 클라우드 관리 플랫폼에서 문제를 해결했지만, 버전 20.9 이전 및 20.12, 20.15, 20.18, 26.1, 26.2 를 실행하는 고객은 패치 버전을 업데이트해야 합니다.