
정보보안 전문가 Joe Brinkley는 대형 법률 사무소의 네트워크 침투 테스트를 수행하며, 해당 조직이 BlueKeep 취약점을 패치하지 않은 상태임을 발견했습니다. 그는 시스템에 저장된 평문 형태의 비밀번호와 'Yellow Banana'라는 사용자 계정을 확인했고, 그 사람의 비밀번호가 'r3@lg00dp@$$w0rd'(realgoodpassword 의 변형) 였음을 드러냈습니다.
Jamf Threat Labs 는 가짜 Zoom 설치 프로그램 속에 숨겨진 CloudSyncD 라는 새로운 macOS 백도어를 발견했습니다. 이 악성코드는 사용자의 로그인 비밀번호를 수집하여 제 2 단계 실행을 위한 권한으로 활용하며, 암호는 별도의 파일로 저장된 후 /dev/fd 경로를 통해 무결본이 디스크에 기록되지 않은 채 실행되도록 설계되었습니다.
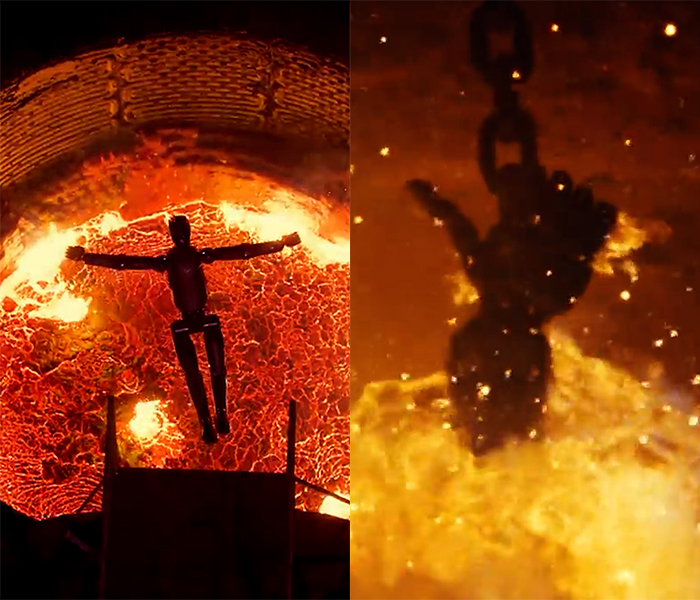
미국 스타트업 피규어 AI 는 차세대 모델 생산 확대를 위해 기존 로봇을 폐기하는 영상을 공개했습니다. 이 프로젝트는 자체 기술 보호를 목적으로, 배우 아놀드 슈워제네거가 직접 참여해 로봇이 자율적으로 점프하도록 학습시킨 뒤 75 톤급 전기로 속 용강으로 뛰어들게 했습니다.

Huntress 연구소는 공격자들이 Microsoft Defender Antivirus 의 제외 설정을 활용하여 보안 스캔을 우회하는 기법을 발견했다고 밝혔다. 이 기술은 GootKit, WhisperGate 및 Muddled Libra 등 기존 멀웨어 가 사용했던 것으로 확인되었으며, 관리자 권한이 필요하다는 점이 특징이다.
중국 기원 한 해 된 위협 행위자가 사이버 범죄 조직처럼 행동하며 예상치 못한 장소의 기관을 공격하고 있습니다.

Next.js 버전 16.2.0~16.3.5 는 Node.js 구현의 ImageResponse 를 사용할 때, 공격자가 제어한 입력이 SVG 콘텐츠나 속성에 삽입되어 원격 코드 실행을 가능하게 하는 취약점이 존재합니다. 이 문제는 Satori 라이브러리의 상류 결함으로 인해 발생했으며, Edge 구현이나 외부 입력이 SVG 마크업에 포함되지 않은 애플리케이션에는 영향을 미치지 않습니다.
마이크로소프트에 따르면, Zimbra Collaboration Suite (ZCS) 버전 10.1.20 이전의 패치 배포 후 공개 전 기간 동안 해커들이 CVE-2026-73570 취약점을 악용했습니다. 이 고중요도 취약점은 zimbra-snmp 패키지가 설치되고 SNMP 알림이 활성화된 상태에서 공격자가 특수 제작한 SMTP 요청을 통해 원격 코드 실행 권한을 획득할 수 있게 합니다.

Axios 는 HTTP/2 구현의 두 고중요 취약점을 공개했는데, 이는 외부 네트워크 제어 우회 또는 Node.js 애플리케이션 다운을 가능하게 합니다. 첫 번째 문제인 GHSA-3pq3-5fj3-cg6v 와 CVE-2026-101898 은 사용자 지정 DNS 조회 함수나 프록시 설정이 적용되지 않아 서버 사이드 요청 강제로 이어질 수 있으며, 두 번째 문제인 GHSA-542g-h47m-68v8 과 CVE-2026-101901 은 HTTP/2 세션 초기화 중 오류 처리 부재로 Node.js 프로세스 종료를 유발할 수 있습니다. 이 취약점은 Axios 1.13.0 에서 1.19.x 버전까지 영향을 미치며, 보안 팀은 즉시 1.20.0 이상의 버전을 업데이트하거나 HTTP/2 요청을 끄는 것이 필요합니다.
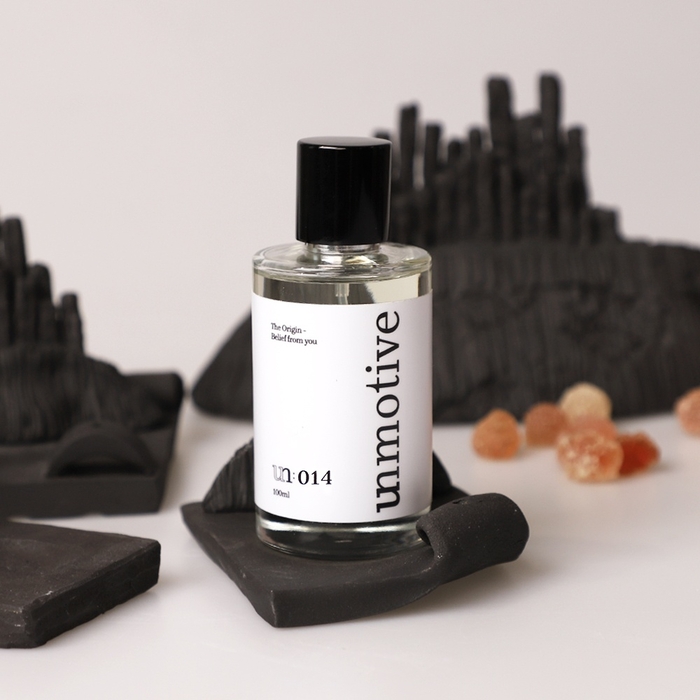
향기 전문기업 아로마무드랩은 향 개발부터 완제품 납품까지 연결하는 원스톱 솔루션과 자체 로컬 퍼퓸 브랜드 '언모티브', 라이프케어 브랜드 'SYLVAA'를 광주 김대중컨벤션센터에서 열리는 뷰티산업전에 출품한다. 이번 행사에서는 기업 및 기관 대상 B2B 상담을 진행하며, 지역 장소와 문화를 향으로 재해석한 언모티브의 대표 제품 5 종과 함께 다양한 공간향·어메니티 제작 서비스도 소개할 예정이다.
글로벌 핀테크 기업 코나아이는 자사 플랫폼 '코나비즈'를 통해 휴온스그룹 8 개 계열사에 식권카드를 공급한다고 밝혔다. 기존 모바일식권의 제한적 제휴망을 넘어 일반 카드 결제망과 유사하게 사옥 주변 식당 어디서나 결재할 수 있다.

Microsoft Threat Intelligence 는 CVE-2026-73570 취약점을 악용하여 zimbra-snmp 패키지가 설치된 Zimbra 서버에 원격 명령 실행을 가능하게 하는 공격이 발생했다고 밝혔다. Microsoft 는 10 월 1 일부터 10 월 8 일까지의 감시 활동을 관찰했으며, 웹 쉘 생성 및 인증 정보 탈취 등 다양한 피해를 입혔다고 보고했다.
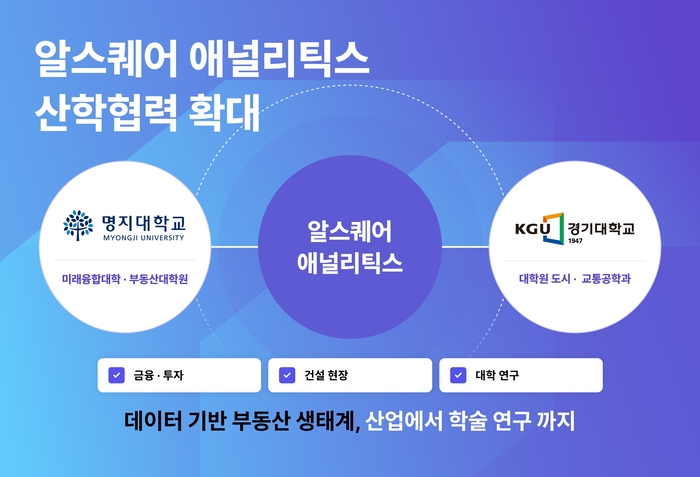
알스퀘어가 명지대 미래융합대학 부동산대학원과 경기대 도시교통공학과와 산학협력 업무협약을 체결했다. 이번 협약으로 양 기관은 알스퀘어 애널리틱스를 활용해 각각 부동산 시장 분석과 데이터 기반 연구, 그리고 도시 공간 및 상업시설 입지 연구를 진행한다.