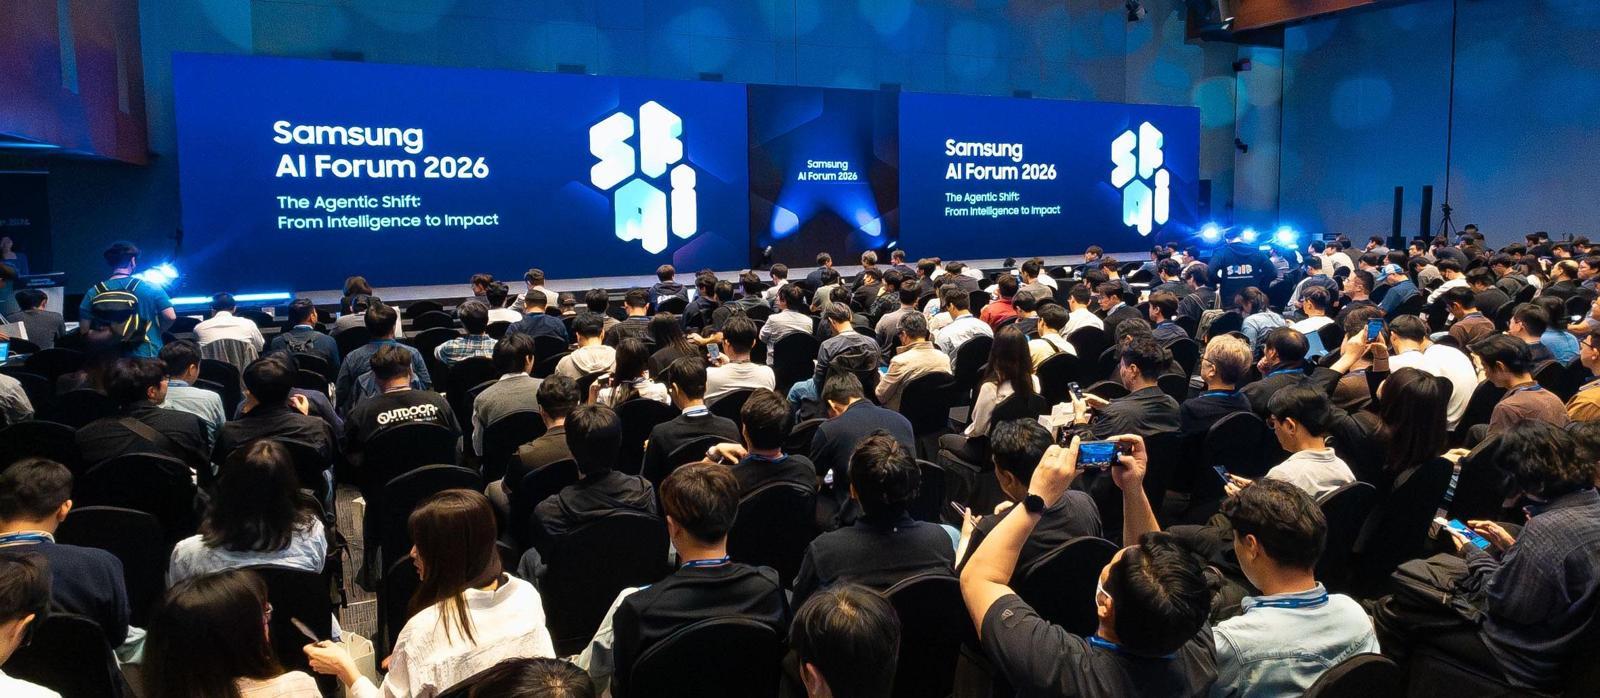
삼성전자 디바이스솔루션(DS)부문장 전영현은 '삼성 AI 포럼 2026'에서 에이전틱 AI가 업무 방식과 조직 문화의 근본적인 변화를 가져올 것이라고 말했다. 이번 행사에는 리처드 호 오픈AI 하드웨어담당 부사장, 데이비드 그린 아마존웹서비스(AWS) AI 기술 리더 등 빅테크 기업 전문가들이 강연자로 참여했다.
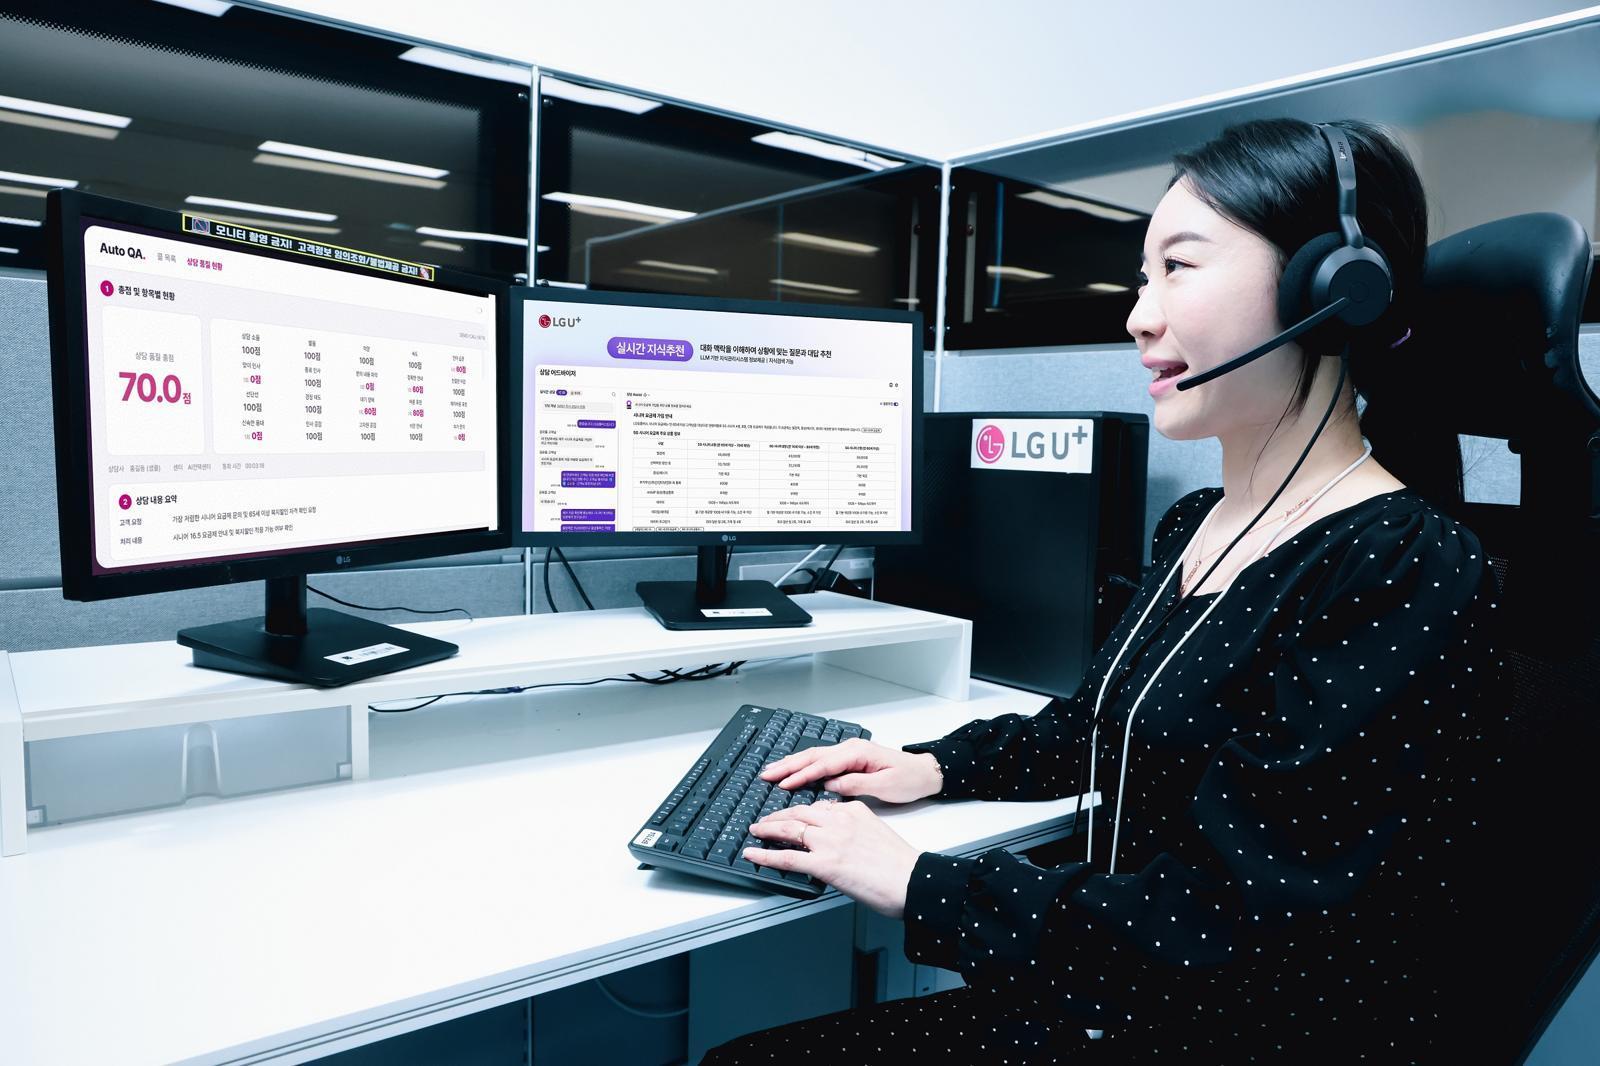
LG유플러스는 서울 금천구 LG가산디지털센터에서 'AI 네이티브 컨택센터' 전략을 공개하고, 콜봇과 챗봇 등 AI 기술을 활용해 상담 대기 시간을 단축했다. 단순 문의 처리를 위한 연간 약 800만 건의 작업을 AI 가 담당하며, 상담사 연결 대기 시간은 2024 년 평균 47 초에서 올해 5 초로 줄었고 상담 시간도 16% 짧아졌다.
지난달 25일 아이치-나고야 아시안게임 남자 축구 8강전 영상에서 한국과 베트남 누리꾼 간 거친 댓글 설전이 벌어진 배경은 크래프톤의 'PUBG 아시아 스타즈 2026' 대회 중 발생한 '방플'(방송을 보며 플레이) 논란이다. 주최 측이 초기에 부정확한 안내문으로 반발을 샀고, 뒤늦게 베트남 참가자들의 방플 사실이 확인됨에도 불구하고 사안은 경기 공정성 논쟁에서 집단 공격으로 변질되었다.

Cisco 는 9 월 30 일의 공지에서 Cisco Catalyst SD-WAN Manager 시스템에 있는 취약점 CVE-2026-76504 를 악용하는 공격자가 존재한다고 경고했습니다. 이 결함은 로그인 접근 권한이 없는 원격 공격자가 관리자의 API 를 관리자 사용자로서 사용할 수 있게 할 위험을 내포하고 있으며, 현재 해결책을 마련한 버전이 출시되어 있지만 우회 방법은 없습니다.
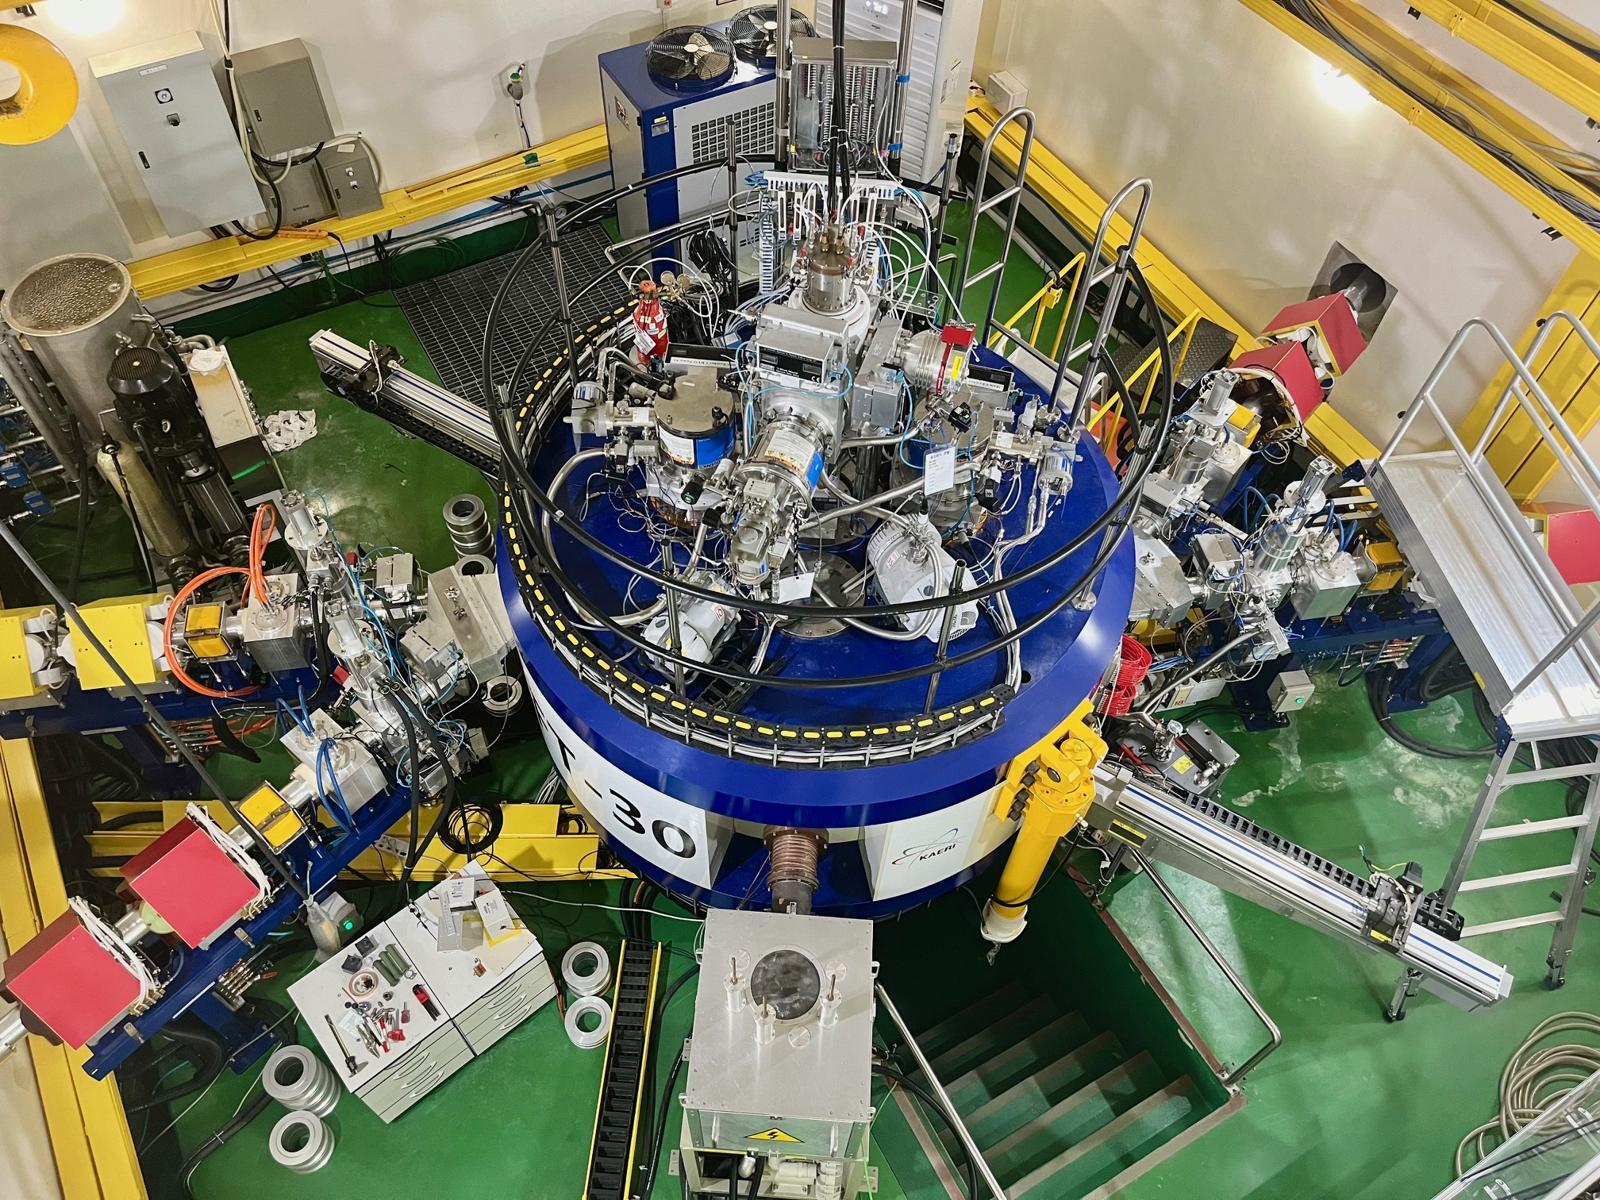
한국원자력연구원 첨단방사선연구소가 개발한 중형 입자가속기 'RFT-30' 덕분에 한국은 방사성 동위원소를 수출하는 국가 대열에 합류할 수 있게 됐다. 연구소는 자체 기술로 지르코늄 -89 을 10 년 전의 완전 수입 의존에서 현재 98% 를 국산으로 대체했으며, 치료용 구리 -67 과 진단용 저마늄 -68 등도 생산하고 있다.

한국원자력연구원은 첨단방사선연구소 20주년을 기념해 국내 기술로 개발한 RFT-30 사이클토론을 공개했다. 이 시설은 의료용 방사성 동위원소 국산화와 수출 기지로 활용되고 있으며, 문화재 복원과 악취 제거 등 다양한 분야에서 응용 연구가 진행 중이다.

Microsoft 분석가들은 2026 년 7 월에 여러 산업의 조직에서 해커들이 Zoom 설치 파일과 PDF 리더 다운로드와 같은 친숙한 이름으로 MSP360 원격 모니터링 및 관리 소프트웨어를 배포하는 캠페인을 식별했습니다. 이 공격은 디지털 서명이 된 합법적인 도구인 MSP360 RMM 버전 2.5.0.67을 사용하지만, 회의 앱이나 문서 유틸리티와 같은 이름으로 위장하여 Windows 관리자 권한 승인 후 설치됩니다. Microsoft는 해당 캠페인을 특정 그룹과 연결하지 않았으며, 이 사례는 공격자가 합법적인 배포 도구를 통제할 때 기존 관리 도구조차 위험한 것이 될 수 있음을 보여줍니다.
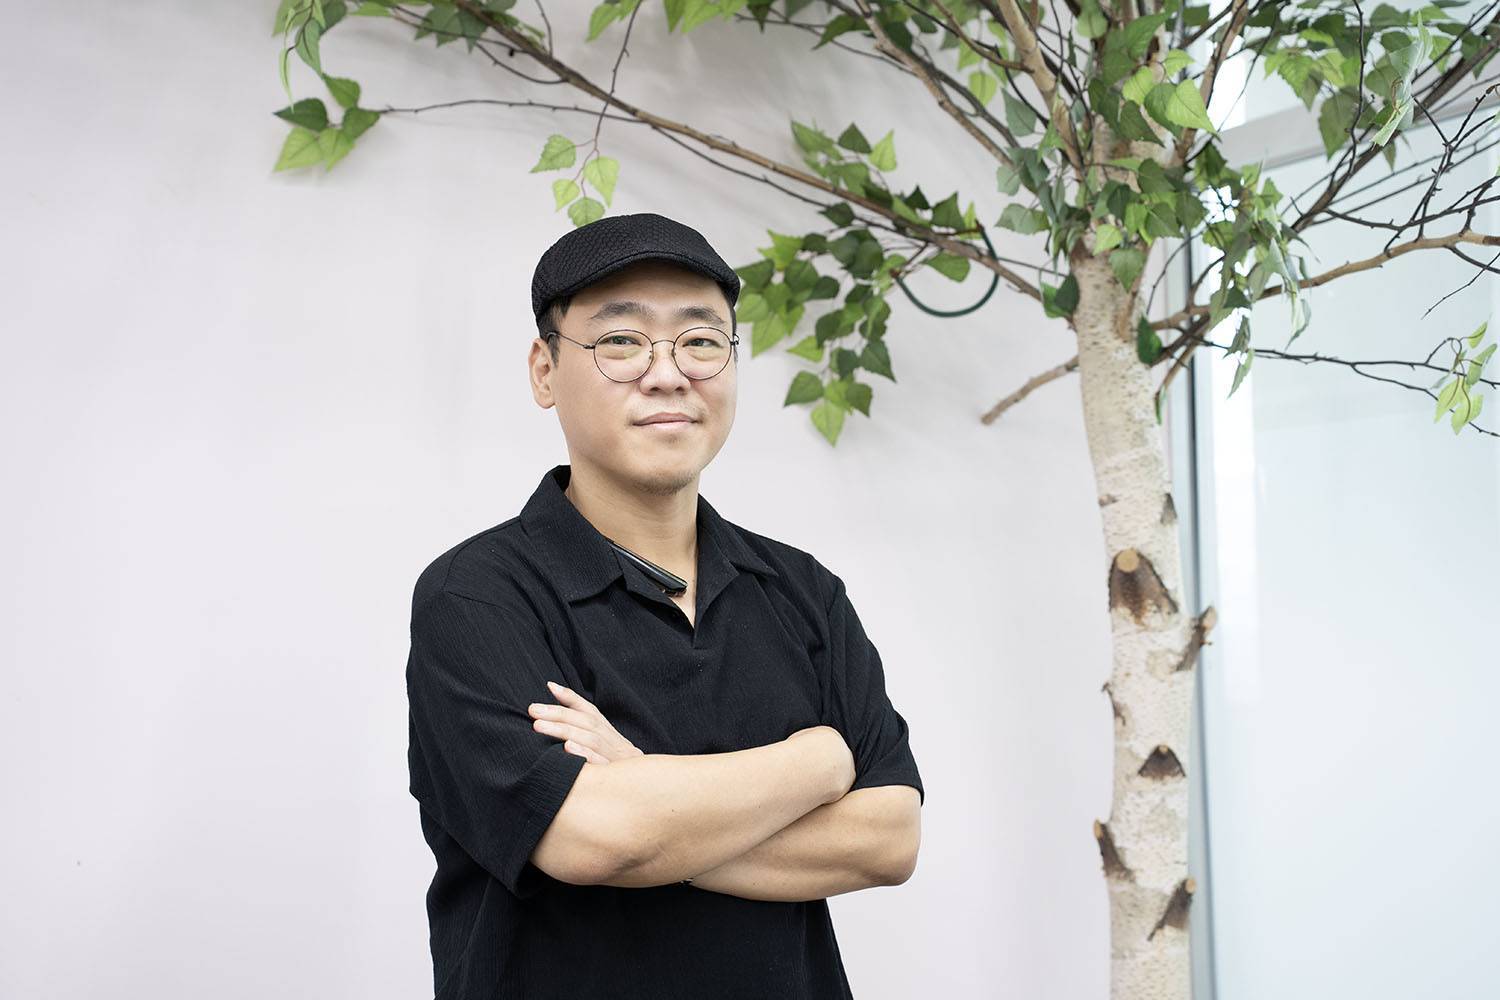
생성형 AI 기술을 활용해 약 6 개월 만에 제작한 120 분짜리 장편 애니메이션을 통해 개인 창작자가 대형 스튜디오 수준의 시각 효과를 구현할 수 있음을 보여줬다. 그는 오픈AI의 소라, 클로드, 챗GPT 등 다양한 도구를 하이브리드 전략으로 조합하고 전문 성우를 활용하여 기술적 한계와 IP 오염 문제를 극복했다.
Google 의 분석에 따르면 AI 가 발견한 취약점은 원격 코드 실행을 가능하게 하는 가능성이 더 높습니다.
구글 위협 지능 그룹 (GTIG) 이 발표한 연구에 따르면, AI 를 통해 발견된 취약점은 원격 코드 실행 (RCE) 을 가능하게 할 가능성이 다른 CVE 의 2 배 이상 높으며, 이는 2026 년 공개와 악용이 가속화되면서 발생했습니다. GTIG 는 1500 개 이상의 AI 관련 취약점을 추적했으며, 이 중 약 절반은 RCE 를 유발했고, 월 평균 취약점 악용 건수는 2025 년의 10.5 건에서 2026 년 초까지 18 건으로 증가했습니다.
마이크로소프트는 엔트라 ID 인증 시스템에 외부 스크립트 주입 공격을 차단하는 추가 콘텐츠 보안 정책 (CSP) 방어를 적용한다고 알렸다. 이 변경 사항은 신뢰할 수 있는 마이크로소프트 CDN 도메인에서만 실행되는 스크립트를 허용하며, 2026 년 10 월 중순부터 시행된다.

공격자가 PaperCut MF 프린터 서버의 CVE-2026-81578 및 CVE-2026-82078 취약점을 악용하여 도메인 컨트롤러로 침입했습니다. eSentire 분석가는 2026 년 8 월 31 일 교육 분야 고객에서 이 침해 사건을 감지했으며, 공격자는 프린터 서버를 foothold 으로 삼아 AdaptixC2 임플란트를 배포하고 도메인 컨트롤러의 자격증명을 탈취했습니다.