WatchGuard은 화요일에 Fireware OS 코드 주입 취약점을 포함한 총 15 개의 보안 결함을 해결하는 패치를 발표했습니다. 이 중 CVSS 점수 9.2를 가진 CVE-2026-86131 은 BOVPN over TLS 클라이언트 구성에서 발생하는 문제로, 성공적인 악용 시 원격 공격자가 연결된 Firebox 아플라이언스에서 루트 권한으로 명령을 실행할 수 있습니다.
이 협정은 경계 모델 개발에 내부 통제와 독립 감사, 보드 수준의 감시를 포함하는 4 가지 층위의 통제를 요구하며 새로운 용어인 '초지능(super intelligence)'을 사용한다.
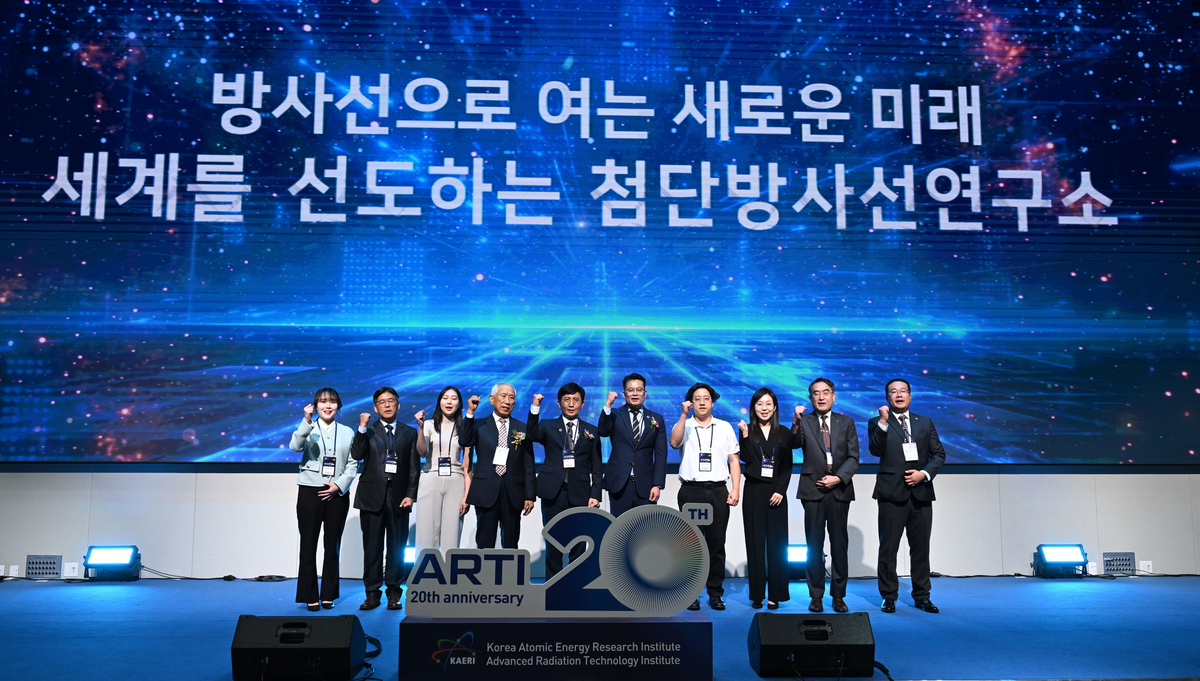
연구소는 의료용 방사성동위원소 생산, 악취저감 기술 개발 등 다양한 분야에서 성과를 창출하며 국내 제1호 연구소기업인 콜마비앤에이치를 설립하고 코스닥 상장을 달성하는 산업화 모델을 제시했다.
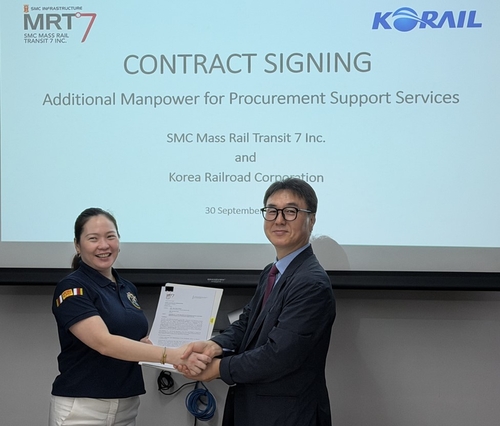
코레일은 필리핀 도시철도 MRT-7 유지보수품 구매 컨설팅 추가 계약을 수주했다. 이는 지난해 4 월 체결한 약 1200 억 원 규모의 운영·유지보수 사업의 후속 계약으로, 개통 초기 3 년간 필요한 부품 조달 체계를 구축하고 산 미구엘 그룹의 자체 역량 강화를 지원한다. 코레일은 국내 철도부품 업체와 필리핀 발주처를 직접 연결하여 기술 규격 검토부터 현지 검수까지 구매·조달 전반을 지원하는 '수출 교두보' 역할을 맡게 된다.

금융 IT 솔루션 중견기업 A사는 직무능력 중심의 L1~L8 레벨제를 도입하여 이직률을 5.5%에서 0.9%로 크게 낮췄다. 기존 연공서열식 인사제도를 폐지하지 않고, 불명확한 역할과 자동 승급 등 문제를 해결하기 위해 호칭을 단순화하고 성장 경로를 분리했다.
TeamViewer 는 화요일에 Windows, Linux 및 macOS 용 클라이언트와 호스트 소프트웨어의 고중요 취약점을 해결하기 위해 즉시 패치를 권장했다. 이 중 가장 심각한 CVE-2026-92370 은 원격 세션 접근 제어 우회로 인해 공격자가 타겟 시스템에서 무단 행위를 수행하고 원격 코드 실행을 가능하게 할 수 있다.
구글과 모질라는 화요일에 Chrome 및 Firefox 보안 패치를 발표하여 총 100 개 이상의 취약점을 해결했습니다. 최신 크롬 버전은 ANGLE 의 버퍼 오버플로우와 V8 엔진의 타입 혼동 등 고중요도 결함 32 개를, 파이어폭스 157 은 사용 후 방해 및 샌드박스 탈출 등 약 76 개의 취약점을 수정했습니다. 두 회사는 이러한 취약점이 야외에서 악용되었다고 명시하지 않았으나, 사용자가 즉시 업데이트할 것을 권장하고 있습니다.
사이버 보안 기업 지니언스는 고용노동부가 주관하는 '2026 년 대한민국 일자리 으뜸기업'에 선정됐고, 경기도 주 4.5 일제 시범사업에도 참여해 8 월부터 운영 중입니다. 이번 사업은 단순 근로 시간 단축을 넘어 AI 기반 업무 자동화를 통해 동일한시간내 높은 성과를 창출할 수 있다는 전사적 공감대에서 시작되었으며, 채용 브랜딩 강화와 신규 고용 창출에 박차를 가하고 있습니다.

이탈리아 밀라노는 인공지능과 클라우드 수요 증가에 따라 유럽 데이터센터 시장의 새로운 투자처로 부상하고 있다. 코트라에 따르면 이탈리아 전체의 IT 설치전력은 지난해 전년 대비 약 두 배로 늘었으며, 향후 대규모 신규 인프라 프로젝트가 발표되고 있는 상황이다.
엔비디아 초기 기술고문 에릭 굴릭센은 안내된 베스팅 조건과 서명 문서가 불일치함을 발견하여 1996 년 행사하지 못한 옵션의 현재 가치를 약 10 억 달러로 추산했다. 당시 주당 0.05 달러에 행사가 되었으나 문서를 올바르게 해석하면 나머지 권리가 확정되었어야 했다는 주장이다. 굴릭센은 엔비디아 측과 협의 후 소송 제기 가능성이 낮다고 판단해 법적 대응을 포기했다.
HSBC 홍콩은 2026 년 하반기에 홍콩달러 연동 스테이블코인 '레드코인'을 출시할 계획이며, 초기 제공 채널로는 페미와 HSBC 모바일뱅킹 앱을 활용할 것이다. 이번 발행은 홍콩금융관리국이 4 월 부여한 라이선스를 바탕으로 추진되며, 우선 개인 간 송금과 가맹점 결제를 지원한다. 매기 응 HSBC 홍콩 최고경영자 (CEO) 는 안전성과 신뢰를 기반으로 금융 혁신을 지원하는 것이 목표라고 밝혔다.
사이버범죄집단 ChatGPT 의 CustomGPT 기능을 악용하고 ClickFix 공격 기법을 결합하여 트로이 말웨어를 배포하는 캠페인을 진행 중입니다. Huntress 보안 업체가 발견한 이 공격은 사용자가 'chatgpt' 검색 후 스폰서드 결과에 노출된 Plus 5.6이라는 가짜 CustomGPT 를 방문하게 한 뒤, CloudFlare CAPTCHA 와 유사한 명령어 입력을 요구합니다. 사용자는 직접 명령어를 실행함으로써 보안 보호를 우회하고 악성 MSI 설치 파일을 다운로드하며, 이는 원격 접근 트로이 말웨어(RAT)와 데이터 유출 기능을 가진 추가적인 악성 코드를 배포하여 시스템에 영구적 존재를 확립하게 합니다.