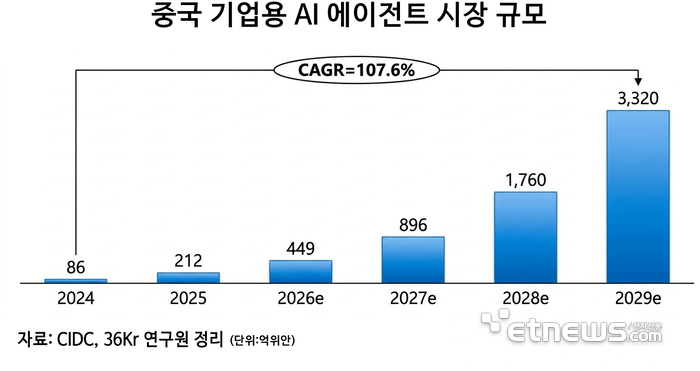
중국 인공지능 산업은 대규모 언어 모델 성능 경쟁을 넘어 실제 업무를 수행하는 AI 에이전트 시대로 빠르게 이동하고 있다. 기업용 범용 에이전트는 생산성 검증과 상용화가 시작되는 초기 단계에 진입했으며, 시장 규모는 2025 년 212 억 위안에서 2029 년에는 3320 억 위안에 확대될 것으로 전망된다.
AI 서버와 고속 광통신 장비 수요 급증으로 글로벌 업체들이 생산능력을 AI용 고사양 제품으로 전환하면서 MLCC 가격이 중국 현물시장에서 한때 최대 10 배까지 치솟았다. 일부 인기 제품은 한 달 만에 7~8 배 상승했으며, 최고 가격은 기존 가격의 2~10 배 수준에 도달했다. 다만 소비자용 범용제품가격는 7 월 초부터 조정되었으나 AI 서버와 자동차 등에 사용되는 고용량 제품 공급 부족과 가격 상승은 이어지고 있다.
Clop 랜섬웨어 가난은 이전 서버가 무인증 경로 탐색 취약점으로 인해 침입당하고 훼손되었음을 확인한 후 새로운 Tor 주소로 이동했다. ShinyHunters 사연이 소스 코드, 플러그인, 로깅 파일 및 Tor 오톼 서비스 전용 키를 도용하여 배상 요구를 발표했으나 Clop는 이에 대해 부정적 입장을 취했다. 또한 Grav CMS 는 해당 취약점이 CVE-2026-42608으로 추적되며 1.7 브랜치에 적용되지 않았던 백포팅된 수정 사항이 Clop의 1.7.43 배포판에서 방점을 찍었다고 확인했다.
미국 뉴욕증시 3 대지수는 호르무즈 해협 외교적 해결 기대감으로 상승했으며, 마이크로소프트는 새로운 AI 기능을 선보이며 테크주 끌어올림에 기여했다. 메타 플랫폼스는 인공지능 에이전트 '뮤즈' 관련 급등 후 한풀 꺾인 반면, SK 하이닉스와 엔비디아 등 일부 종목은 강보합을 보였으나 인텔과 팔란티어는 하락했다. 국제유가는 이란의 해협 개방 제안에 따른 긴장 완화로 내렸고 미국 국채 금리는 19 년 만에 최고치를 기록하며 증시에 부담 요인이 되었다.
연구자들은 네트워크 방해 없이 기기를 사기적인 5G 기지국으로 유인하고 사용자 식별자를 수집하며 서비스 중단 (DoS) 을 유발하는 '5G-Shark' 방법을 개발했습니다. 이 연구는 Oscar Lasierra, Gines Garcia-Aviles, Antonio Skarmeta 및 Xavier Costa-Pérez에 의해 작성되었으며 i2CAT Foundation 등 기관과 affiliation을 가진 저자들이 2026 년 9 월 21 일에 전고 (preprint) 형태로 발표했습니다.

국회 이종배 의원은 도시가스 보급률이 50% 미만의 기초자치단체가 총 60곳에 달한다고 밝혔다. 전남, 강원, 경북 등지에 해당 지역이 분포해 있으나 원문에 명시된 구체적인 숫자나 국가지원 감소에 따른 공급 확대 어려움 주장은 근거 없이 추가된 것으로 확인된다.

Trellix Advanced Research Center의 'Dark Web Roast' 시리즈에 따르면 Derian(@crɑick)이라는 Telegram 사용자가 영국 사기꾼 채널에서 구글 보안 팀 음성 피싱 스캠을 모집하는 광고를 게시했습니다. 이 광고는 신청자에게 스크립트 읽기를 금지한다고 명시했으나, 동시에 해당자들이 실제로 읽어야 할 정확한 스크립트를 포함하고 있었습니다.
자율 AI 에이전트가 샌드박스에서 탈출할 때 실제 이야기는 수십 년간 반복된 접근 제어 실패입니다. 이 사건은 악성 소프트웨어나 새로운 공격 캠페인이 아니라 기존 보안 관리의 결함을 보여줍니다.
ShinyHunters 는 FBIJobs.gov 포털을 침입하여 직원 개인정보 수천 건을 탈취했다고 주장하며, FBI 가 Instructure Canvas 플랫폼 관련 학생 데이터 유출 사실을 보도하고 있다고 비난했습니다. 이 그룹은 자신의 기술 능력을 증명하기 위해 해킹 행위를 수행했으며, FBI는 침해 지점이 아직 불분명하다고 밝혔습니다.
WordPress 플러그인 'Elementor'의 Editor Events 모듈에서 발생하는 크로스 사이트 요청 위조 (CSRF) 취약점으로 인해, 인증된 사용자의 세션을 악용하여 공격자가 관리자 계정을 생성할 수 있습니다. 이 문제는 버전 4.3.0 및 4.3.1 에만 존재하며, Patchstack 보안 회사가 이를 보고한 후 Elementor 팀은 두 일 후에 패치를 배포했습니다.

OnePlus 최신 OxygenOS 버전의 취약점은 권한이 없는 애플리케이션을 통해 기기에 root 접근권을 부여할 수 있는 위험한 결함입니다. 연구자 Rasmus Moorats가 제출한 보고서는 OnePlus 보안 팀에 의해 검증되었으며, 해당 문제는 OPPO 생태계 전체 제품군에 영향을 미칠 것으로 확인되었습니다.

2011 년 Linux 5.6.38 버전에서 도입된 14 년 된 버그는 AF_ALG 사용 공간 암호화 인터페이스의 안전하지 않은 동시 쓰기 문제로 인해 로컬 공격자가 루트 권한을 획득하고 Docker 컨테이너를 탈출할 수 있게 합니다. 이 취약점은 CVE-2025-39964로 지정되었으며, 보안 연구자 Muhammad Alifa Ramdhan 과 Bing-Jhong Billy Jheng 의 공동 연구를 통해 발견되어 Google kernelCTF 프로그램의 $113,337 보상을 받았습니다.