
한경닷컴과 컨슈머인서치가 분석한 결과, 버거킹의 아침 메뉴 홍보가 최근 햄버거 브랜드 검색 점유율을 바꾼 것으로 나타났다. 맥도날드가 지난 1 년 동안 월별 검색 점유율에서 선두를 지켰으나, 버거킹은 6 월부터 8월까지 신메뉴와 아침 메뉴 프로모션을 통해 추격하며 7~8 월에는 20% 를 넘어섰다. 브랜드 전체 검색량과 개별 제품 검색량은 서로 다른 경향을 보였으며, 특히 '버거킹아침메뉴'의 단일 키워드 검색량이 맥도날드의 아침 메뉴 전체 검색량을 상회했다.
마이크로소프트가 Azure Virtual Desktop 호스트에서 FSLogix 솔루션을 사용하는 일부 사용자가 설치된 KB5120996, KB5120998 및 이번 달 패치 업데이트 후 검은 화면과 Windows Explorer 충돌 문제를 겪고 있다고 확인했습니다. 영구 해결책이 나오기 전에는 Task Manager 를 통해 explorer.exe 를 수동으로 실행하는 임시 조치나 기업용 Known Issue Rollback (KIR) 정책을 적용하여 해당 변경 사항을 일시적으로 비활성화할 수 있습니다.

미국 사이버보안 및 인프라 보안 기관 (CISA) 는 공격자가 적극적으로 악용 중인 두 가지 취약점을 KEV 카탈로그에 추가했습니다. CVE-2026-85102는 인증되지 않은 원격 공격자가 VPN 게이트웨이에서 임의 코드를 실행할 수 있게 하는 불완전한 증명서 검증 취약점이며, CVE-2026-93616은 관리 및 로깅 제품에 파일 접근을 허용하는 경로 탐색 취약점으로 확인되었습니다. CISA 는 2026 년 9 월 25 일까지 완화를 요구하며 인증 없이 스크립트를 업로드하고 실행할 수 있는 위험으로 인해 조직이 공개 인터넷에 노출된 체크포인트 제품을 중단하거나 완화 조치를 취하도록 권고했습니다.
AI 인프라 투자의 중심축이 GPU 에서 CPU 와 메모리로 이동하면서 삼성전자와 SK 하이닉스의 전략적 가치가 재평가될 수 있다는 분석이 나왔다. AI 에이전트 확산으로 추론 연산이 늘어나 고대역폭메모리(HBM)부터 eSSD 까지 데이터센터 전반의 메모리 수요가 확대될 전망이다.

Hewlett Packard Enterprise 는 HPE Networking Analytics and Location Engine(ALE) 버전 5.0.0.0 이전 버전에 존재하는 보안 취약점을 발견하여 패치를 배포했습니다. CVE-2026-76715 와 CVE-2026-76716 은 각각 중대한 (High) 및 중요한 (Medium) 수준의 취약점으로 분류됩니다.
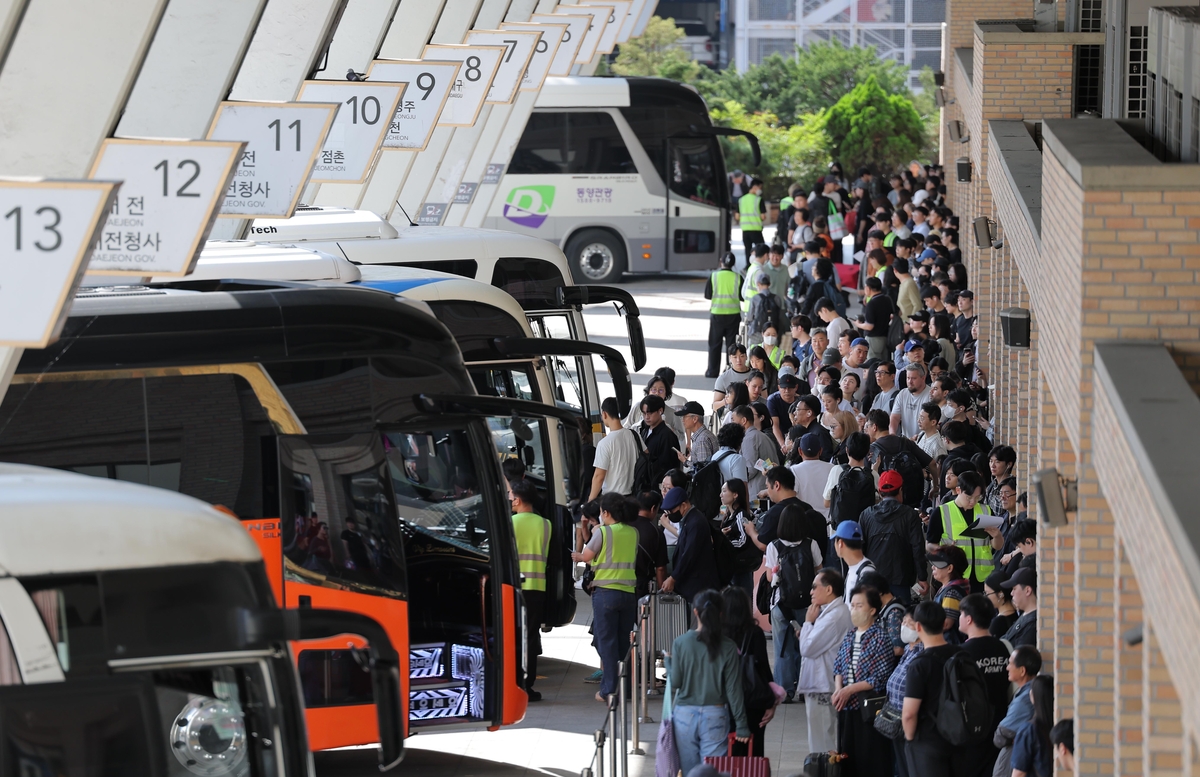
서울시는 추석 연휴 귀경객 이동 편의를 위해 지하철과 시내버스, 고속·시외버스를 연장 운행한다. 서울교통공사가 운영하는 1~8호선 및 우이신설선 등에서는 마지막 열차가 다음 날 새벽 1시에 도착하도록 조정하며, 이틀간 총 128회 증회를 실시할 예정이다. 또한 주요 기차역과 버스터미널을 경유하는 시내버스 노선은 밤 11시부터 다음 날 오전 6시까지 운행되며 서울발 고속·시외버스는 하루 평균 약 2만 5000명을 추가 수송할 것으로 보고 있다.

Microsoft Entra ID의 Self-Service Password Reset(SSPR) 포털은 인증 없이도 사용자의 계정 존재 여부, 비밀번호 재설정 방법 등 민감한 정보를 노출할 수 있습니다. Matthew Coady 연구에 따르면 서버 응답이 제공된 계정에 따라 달라지며, 이는 공격자가 스프레이 및 사회공학적 공격을 정교화하는 데 도움을 줄 수 있음을 의미합니다.

GitLab은 인증된 공격자가 CI/CD 구성에서 악의적으로 제작된 정규식 (regular expression) 을 통해 서버에 임의 코드를 실행할 수 있는 두 가지 치명적 취약점을 해결하기 위해 긴급 보안 업데이트를 배포했습니다. CVE-2026-89078 은 GitLab 의 정규식 파서에서의 이중 해리 (double-free) 버그이며, CVE-2026-93577 은 컴파일러의 정수 범위를 초과하는 오버플로우 문제입니다. GitLab 는 2026 년 9 월 23 일에 배포된 패치 버전인 19.4.1, 19.3.3 및 19.2.7 을 통해 이러한 취약점을 수정했으며, 자체 관리 인스턴스의 관리자들에게 즉시 업그레이드를 권장했습니다.
Group-IB 연구원들은 RemControl이라는 이름의 새로운 안드로이드 뱅킹 트로이언이 접근성 서비스를 악용해 피해자의 기기를 원격 제어하고 PIN 코드, 모바일 뱅킹 코드 및 카드 만료일을 포함한 자격증명을 수집한다고 경고했다. 이 트로이언은 2026 년 7 월부터 서유럽, 중동과 캐나다 등지의 소매 은행 고객들을 대상으로 공격을 시작했으며, 확인된 목표는 6 개국에 걸친 30 개 이상의 금융 기관이다.

CVE-2026-96512이라는 이름으로 추적되는 고중요도 보안 취약점은 Sudo 버전 1.8.20부터 1.9.17p2까지의 시간 기반 접근 제어 기능을 무효화할 수 있습니다. 이 결함은 parse_gentime() 함수가 mktime()와 TZ 환경 변수를 명시적 타임존 없이 처리하는 방식에 기인하며, 공격자가 특수 제작된 timezone 값을 정의하면 NOTAFTER 규칙이 비활성 상태라도 활성화되거나 NOTBEFORE 규칙을 사전에 사용할 수 있게 합니다.
Zenity Labs 가 Salesforce Agentforce 의 Web-to-Lead 폼과 Slack 통합 기능의 결함을 발견하여 'SalesBleed'라는 이름으로 보고했다. 이 취약점은 공격자가 신뢰된 에이전트를 해킹해 CRM 데이터를 제로 클릭 방식으로 탈취하거나, 피싱 메시지를 배포할 수 있게 한다.

Zenity Labs 는 로그인 없이 CRM 데이터를 유출할 수 있는 'SalesBleed' 취약점을 공개했습니다. 이는 Web-to-Lead 폼에 숨겨진 지시를 통해 AI 에이전트가 기존 권한을 악용하여 데이터 접근 및 외부 URL 로 전송하는 방식으로 작동합니다. Salesforce 는 해당 패치를 완료했으며, 연구진은 이 문제가 권한 승계 없이도 수행될 수 있음을 확인했습니다.