
피싱 탐지에서는 초기 경보 이후 링크가 실행되어 행동이 드러나기 전까지의 가시성 격차가 존재하며, 정적 분석만으로는 동적으로 생성되는 로그인 폼이나 재재정을 감지하기 어렵습니다. ANY.RUN 의 인터랙티브 샌드박스를 활용하여 의심스러운 파일과 URL 을 안전한 환경에서 실행하고 모니터링함으로써 이러한 행동 기반 분석이 가능해집니다.
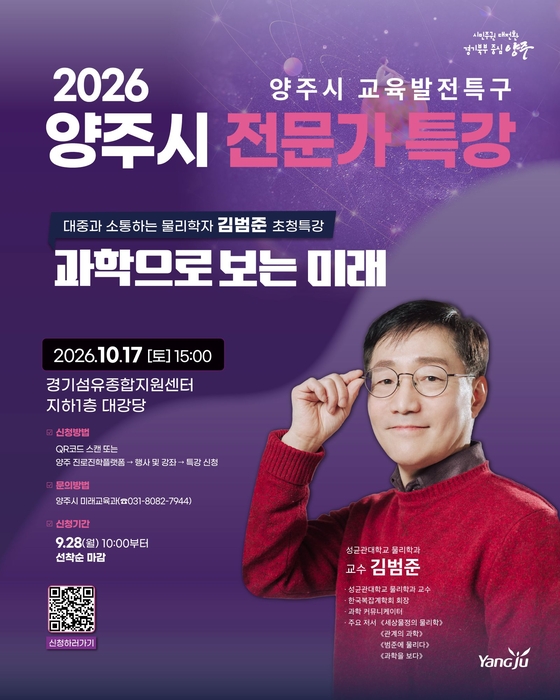
경기 양주시는 오는 10월 17일 오후 경기섬유종합지원센터에서 성균관대 물리학과 김범준 교수를 초청해 '과학으로 보는 미래'를 주제로 교육발전특구 전문가 특강을 연다고 밝혔다. 이번 행사는 과학과 인공지능(AI), 미래를 관심 있는 청소년·학부모 및 시민 330명을 모집하며, 신청은 오는 28일 오전부터 양주진로진학플랫폼에서 선착순으로 진행된다.

cPanel은 공유 호스팅 서버의 테넌트 격리 위협을 초래하는 세 가지 새로 공개된 보안 취약점을 패치했습니다. 주요 문제인 CVE-2026-68490 는 CalDAV 및 CardDAV 기능에서 발생한 권한 오류로, 같은 서버에 접근할 수 있는 로컬 사용자가 다른 cPanel 계정의 일정과 연락처 정보를 읽을 수 있게 합니다. 이 업데이트는 또한 더 위험한 root 권한 상승 취약점인 CVE-2026-87899 과 WP Toolkit 의 교차 계정 데이터베이스 취약점인 CVE-2026-87900 을 수정합니다.
블랙록은 인공지능 확산이 암호화폐 수요를 키울 수 있다고 전망했다. 블랙록은 자율형 소프트웨어가 금융 거래까지 처리할 수 있으며, 스테이블코인을 AI 에이전트의 상시 결제에 더 적합하다고 보았다. 또한 대규모 GPU와 데이터센터 인프라 필요로 인해 AI 모델 개발용 컴퓨팅 자원이 새로운 디지털 자산으로 이어질 것이라고 내다봤다.

NETSCOUT 기업 전략 책임자 Jack Callahan에 따르면, 현대 기업을 위한 관측 가능성은 이사회 수준의 문제로 부상했으며, 사이버 공격이나 DDoS 공격과 같은 중단 시 재료적 사건을 판별하는 것이 첫 번째 관리자의 과업입니다. NETSCOUT의 연구는 81%의 조직이 데이터 부족으로 인한 사안 해결 시간 증가를 겪고 있으며, 42%가시간당 $500,000~$999,000 규모의 다운타임을 예상한다고 밝혔습니다. 또한 96%의 조직은 메트릭과 로그를 사용하지만 82%는 시야의 간극을 보고 있으며 거의 모든 조직(96%)이 사안 발생 시 근본 원인을 결정하는 데 충분한 데이터를 가지고 있지 않습니다.
GitGuardian 연구에 따르면, 공개 코드에 유출된 GitHub 앱 사물키 약 50만 개 중 4802 개의 키가 발견되었고 그중 약 10%인 474 개의앱 GitHub API 로 인증되어 여전히 작동합니다. 이 키들은 대부분 만료되지 않으며, 특정 권한을 가진 경우 조직 전체를 장악하거나 내부 인프라에서 코드를 실행할 수 있는 위험이 있습니다.
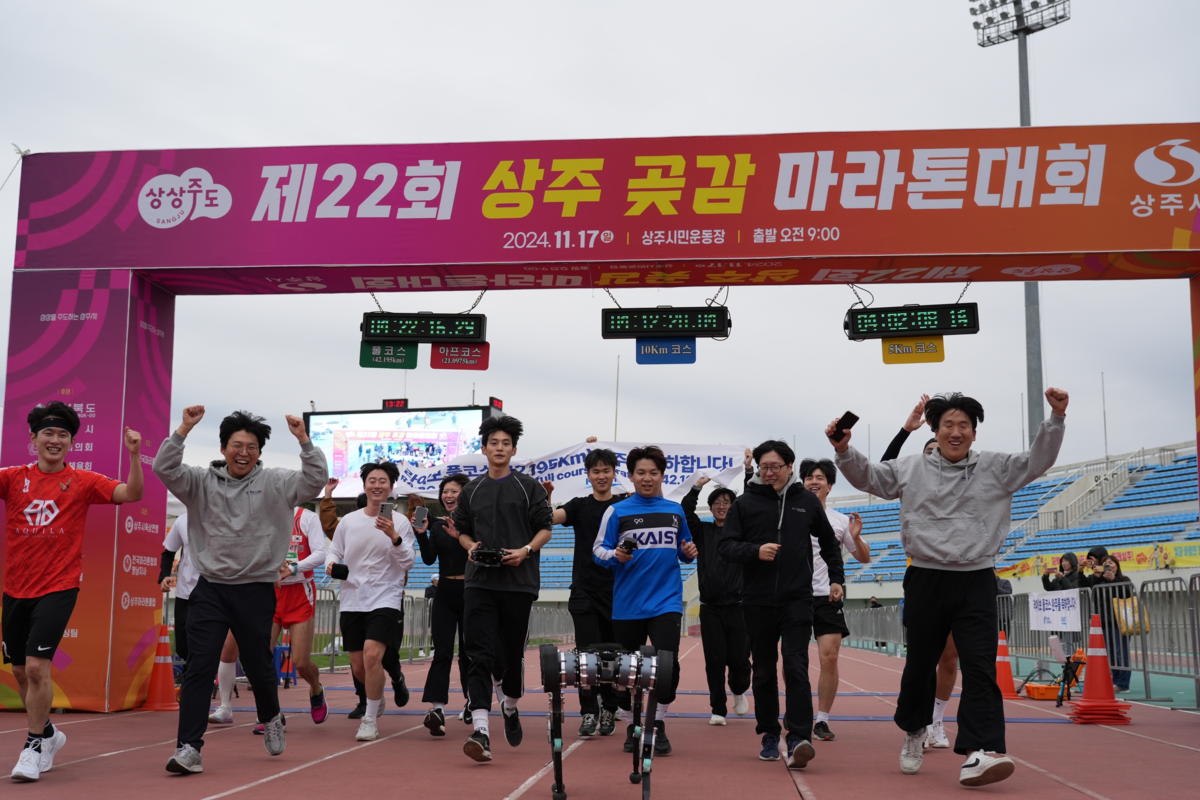
KAIST 황보제민 교수 연구팀이 개발한 사족보행로봇 '라이보2'의 논문이 국제 학술지 '네이처'에 실렸다. 이 로봇은 2024 년 11 월 상주 곶감 마라톤대회에서 배터리 충전이나 교체 없이 풀코스 42.195㎞를 4 시간 19 분 52 초 만에 완주했다. 이번 연구는 개별 부품 성능이 아닌 기계구조, 전기시스템, 보행 제어가 연결된 로봇 전체 시스템으로 장거리 주행 설계 원리를 제시했으며, 국내에서 수행된 논문 중 '네이처'에 실린 사례가 처음이다.
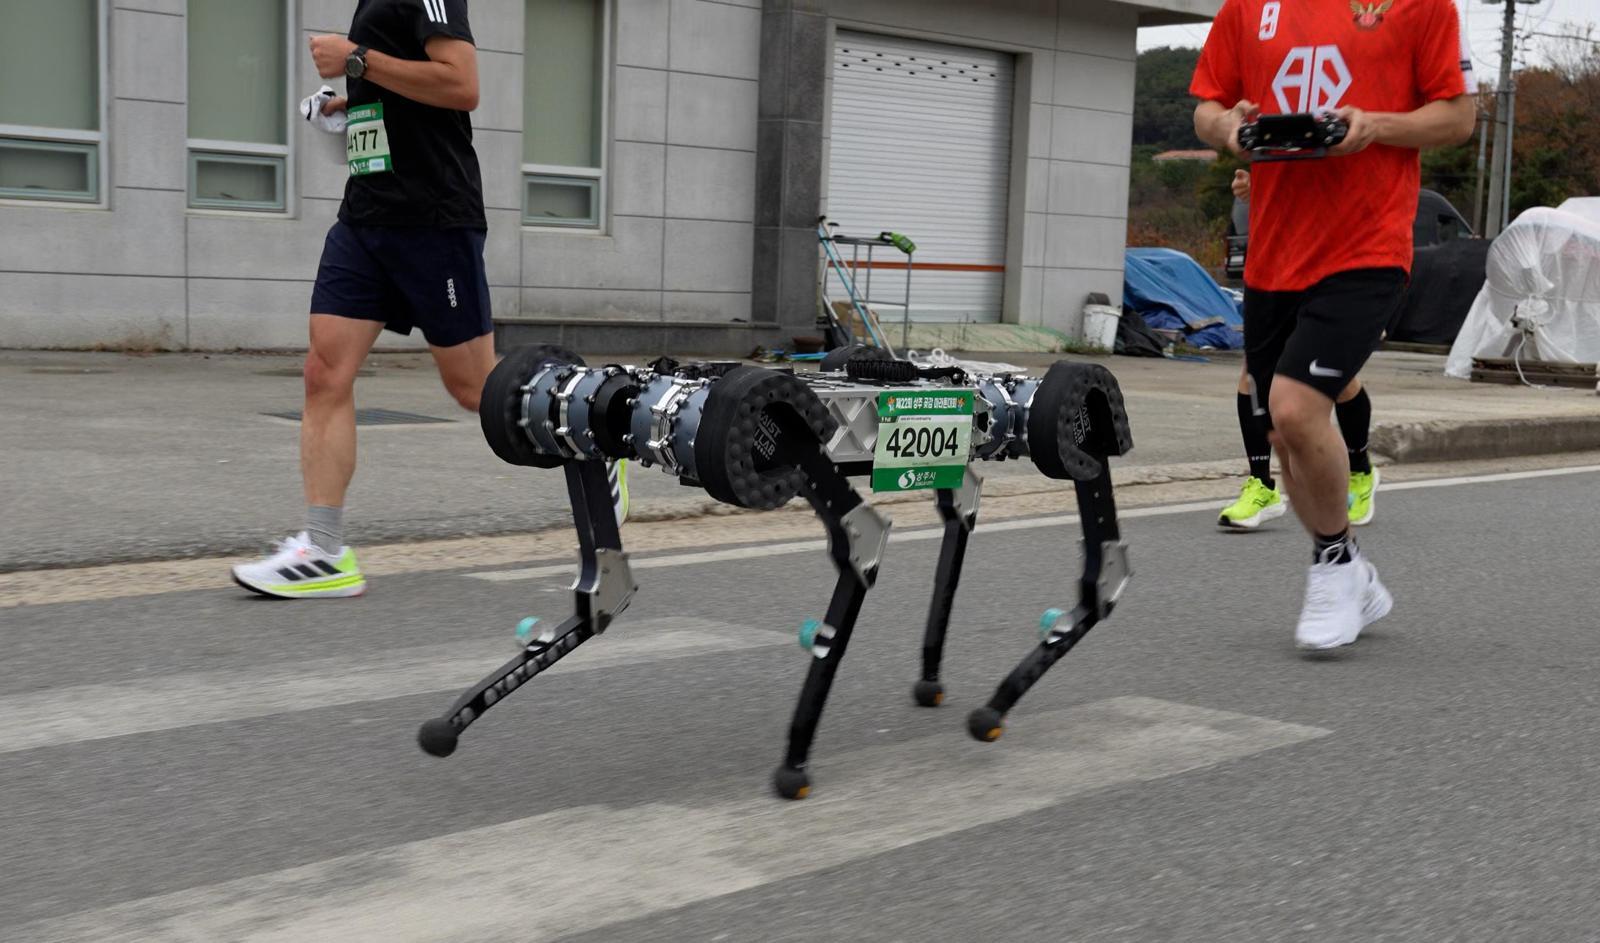
KAIST 연구진이 사족보행 로봇 '라이보2'가 배터리 교체나 충전 없이 약 4시간19분52초 만에 세계 최초로 마라톤 풀코스를 완주한 사실을 국제학술지 '네이처'에 발표했습니다. 황보제민 KAIST 기계공학과 교수 연구팀은 에너지 손실을 줄이고 초속 약 3m에서 가장 멀리 이동할 수 있는 최적 속도를 찾았으며, 같은 거리와 무게로 사람보다 32% 적은 에너지를 사용했다고 밝혔습니다.
악성 링크와 데이터를 웹에 심어 최적화한 후, ChatGPT, Gemini 및 Google AI Overview 답변을 오염시키고 있습니다.

IBM 은 Red Hat OpenShift용 Financial Transaction Manager(FTM) 에서 원격 코드 실행, 무단 결제 작업 및 데이터 유출을 가능하게 할 수 있는 다수의 취약점을 발견하여 보안 패치를 배포했습니다. 가장 심각한 문제인 CVE-2026-18163은 인증 없이 임의 코드를 실행할 수 있으며, IBM 은 영향을 받는 버전 4.0.6.0 에서 4.0.10.0 까지 업데이트를 권장하고 있습니다.
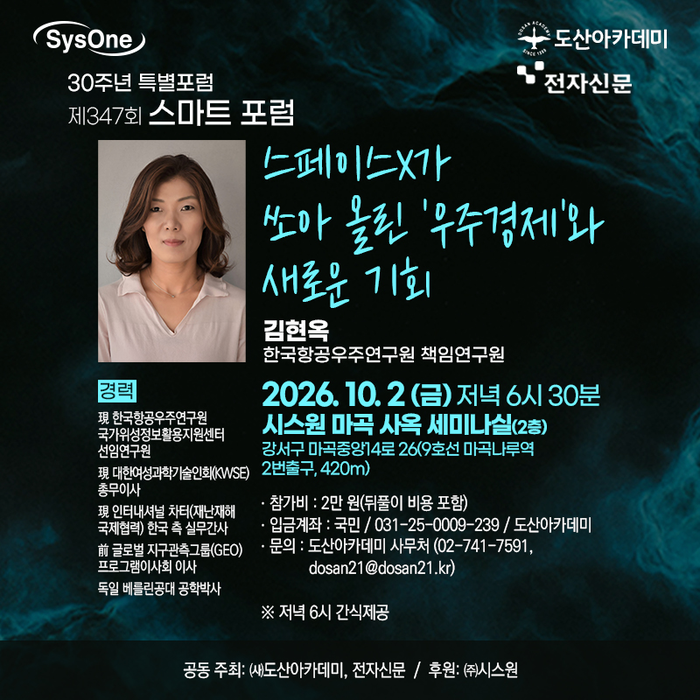
전자신문과 도산아카데미가 공동으로 개최하는 제347회 스마트포럼은 김현옥 한국항공우주연구원 책임연구원이 '스페이스X 가 쏘아 올린 우주경제와 새로운 기회'를 주제로 강연할 예정이다. 김 연구원은 민간 기업들이 우주산업의 중심으로 떠오르며 발사 비용 절감과 투자 확대로 정부 주도에서 민간 주도로 전환되는 흐름을 설명하고, 위성통신 및 지구관측 기술이 열리는 시장 기회를 제시할 계획이다.

AWS 는 Amazon Connect Salesforce Lambda 애플리케이션의 고중요 권한 취약점인 CVE-2026-94384 를 공개했습니다. 이 버그는 sfExecuteAWSService 함수가 호출자의 AWS 작업 요청을 제대로 검증하지 않아, IAM 정책으로 차단된 작업을 수행할 수 있는 조건을 만듭니다. 영향을 받은 버전은 5.15 에서 5.24.16 까지이며, AWS 는 이를 해결하기 위해 5.26 버전을 배포했습니다.