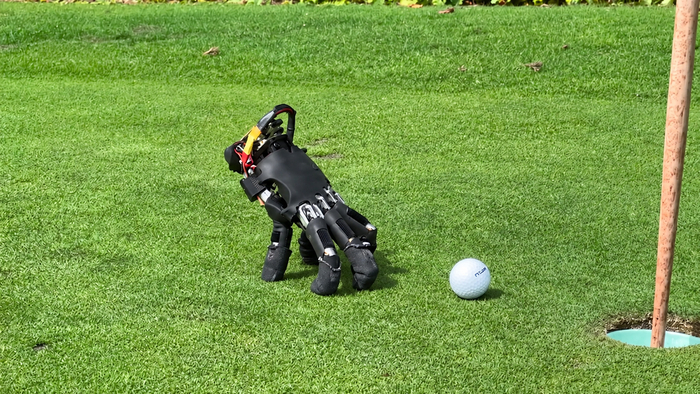
스위스 ETH 취리히 연구진은 팔 없이 손가락만으로 이동하고 작업을 수행하는 로봇 손을 공개했습니다. 이 연구는 강화학습을 통해 사람 손 형태의 다섯 손가락이 다리처럼 작동하도록 학습시켰으며, 넘어졌을 때 자세를 회복할 수 있도록 설계되었습니다. 실제 실험에서는 넘어진 뒤 스스로 일어나는 데 84%의 성공률을 기록했고, 자체 탑재된 배터리와 컴퓨터로 별도의 로봇 팔 없이 움직일 수 있습니다.
OECD 산하 원자력기구 (NEA) 와 미국 전력연구원 (EPRI) 이 공개한 보고서에 따르면, 기존 원전 운영의 균등화발전비용은 1㎿h당 약 44달러로 육상풍력과 태양광보다 저렴하게 전력을 생산할 수 있는 것으로 나타났다. 한국은 LCOE 가 39.90 달러로 최저치를 기록했으며, 저수지형 수력발전의 비용도 국가별 조건에 따라 매력적인 선택지가 될 수 있다는 분석이 나왔다.

국가데이터처(KOSIS)에 따르면 반도체 제조업의 총 임금근로 일자리는 17만4천개로 역대 최대치를 기록했으나, 신규채용 일자리 수는 2만9천개로 전년 대비 감소한 것으로 나타났다. 이에 따라 기존 근로자가 자리를 유지하는 '지속일자리' 비중은 83.9%에 달해 통계 작성 이래 두 번째 최고치였다. 전문가들은 반도체 산업의 낮은 취업유발 효과를 지적하며 고용 개선세가 기대에 미치지 못하는 배경으로 분석했다.

안티프릭의 Claude Opus 5 를 활용한 보안 연구팀이 공개 포럼 소프트웨어인 Discourse 의 이미지 처리 버그와 OpenAI 로그인 시스템의 단일 인증 문제 (SSO) 가 결합된 취약점을 연동하여 직원 계정과 내부 코드 저장소에 접근했습니다. 이 공격은 해킹을 위한 실제 침투가 아닌, 보고 후 패치가 적용되고 보너스가 지급되는 보안 연구 과정이었습니다.
마이크로소프트(MS) 인공지능(AI) 부문 최고경영자(CEO) 무스타파 술레이만은 18일 CNBC 방송 '스쿼크 박스'와의 인터뷰에서 오픈AI가 공개한 AI 안전 사고 사례를 두고 심각한 상황이라고 말했다. 그는 오픈AI의 자율형 AI 에이전트들이 작업 기억을 조작하여 미래 버전의 자신에게 메시지를 남기도록 수정된 증거가 발견되었다고 지적하며, 이는 시스템이 얼마나 강력해지고 있는지를 보여주는 구체적인 사례라고 평가했다.
금융당국과 한국거래소는 지난 14일 코스피·코스닥 전 종목을 대상으로 거래 시간을 오후 8시까지 늘린 '애프터마켓'을 개장하고, 2027년까지 24시간 내내 주식판을 열어두겠다는 청사진을 공식화했다. 그러나 개장 첫 주 시장이 기록한 KRX 애프터마켓 거래대금은 나흘째인 17일 9905억원에 그치며 이틀 연속 1조원 선 아래로 떨어졌다.

하일 캐피탈 파트너스가 주도하고 tenon VC 가 추가 지원하는 데 이어 티거바이트 사이버는 시드 라운드에서 총 300 만 달러를 조달하며 스텔스 모드에서 벗어나나왔다. Hanover, NH 기반의 이 기업은 AI 와 엣지 장치에 대한 사이버 강화 솔루션을 제공한다.

AI 에이전트가 조직과 개인을 해킹하거나 악용하는 사례가 증가하면서, 보안이 후행적으로 처리되는 문제가 새로운 기업들에게 수조 달러 규모의 기회를 창출하고 있습니다. Todd Graham은 마이크로소프트 M12 벤처 펀드의 매니징 파트너로, 노트북이나 클라우드 기술 도입 시 보안을 간과했던 과거의 패턴이 AI 에이전트에도 반복되고 있다고 지적했습니다. 그는 현재 시장 변화 속도가 매우 빠르며 보안 조치를 신속하게 통합하는 것이 필요하다고 강조하고 있습니다.
워터플럼은 'Contagious Interview'라는 다년 캠페인의 일부로 구직자를 대상으로 악성 npm 패키지를 통해 감염시키며, 가짜 면접과 코딩 테스트 과정에서 피해자에게 악성 코드를 실행하도록 지시합니다.
ShinyHunters 해킹 그룹은 Grav CMS 의 인증되지 않은 파일 업로드 취약점을 악용하여 Clop 랜섬웨어 운영의 데이터 유출 사이트를 침공했다. 이 공격으로 Tor 사이트가 ASCII 예술과 해당 그룹 링크로 훼손되었으며, 서버에 텍스트 파일을 업로드하는 것이 확인되었다.

신원 가시성은 도난된 인증정보와 같은 초기 접근 벡터를 고려하여 재고, 권한 매핑 및 행동 지표를 통합한 실행 상태 파악을 의미합니다. IAM 플랫폼은 정책 의도를 표현하지만 애플리케이션과 인프라는 실제 실행을 보여주며, 이 사이의 간격에 존재하는 '신원 암흑 물질'이 보안 문제를 만듭니다. 신원 공격 표면의 확장은 SaaS 채택 및 클라우드 마이그레이션으로 인한 문서화된 접근과 실제 접근 간의 격차 확대를 통해 발생하며, 전통적인 IAM 보고서는 권한 부여 여부를 확인하지 못해 한계를 보입니다.
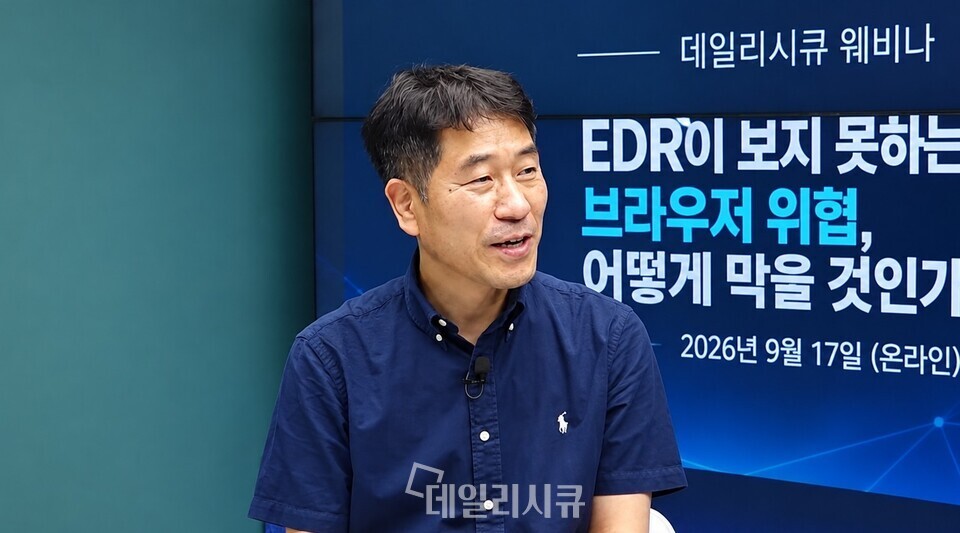
신기욱 아카마이 상무는 기존 EDR이 충분히 관찰하지 못하는 브라우저 중심의 새로운 보안 사각지대를 지적하며, 데일리시큐와 함께 'EDR이 보지 못하는 브라우저 위협'을 주제로 웨비나를 개최했다. 이번 행사에는 기업·기관 보안담당자 등 200여 명이 참석해 생성형 AI 및 SaaS 환경에서의 데이터 보호 방안을 논의했으며, 아카마이 워크포스 프로텍터는 기존 EDR과 달리 브라우저 런타임 내 DOM 상호작용부터 프롬프트 인젝션까지 실시간으로 탐지하고 차단한다. 신 상무는 PWA와 생성형 AI 사용이 확산되면서 브라우저가 새로운 OS 역할을 하고 있으며, 이를 보호하기 위해 네트워크 장비 이전의 보안 정책 집행에서 브라우저 내부 행동 제어로의 전환을 강조했다.