월스트리트저널에 따르면 디즈니는 AI 챗봇 스타트업 캐릭터AI의 CEO 카란딥 아난드를 자사 첫 최고기술책임자(CTO)로 영입했다. 아난드는 메타와 마이크로소프트에서 임원을 지냈으며, 2025 년 6 월에 캐릭터AI CEO 로 취임한 바 있다.
체크포인트는 인증 없이 임의 코드를 root 권한에서 실행할 수 있는 CVE-2026-91843 취약점을 공개하고 긴급 패치를 권장했다. CERT.LV 는 R82.20 Take 29 이상 등 특정 라이브패치 버전이 보호 수준임을 명시하며, 자동 업데이트 환경에서도 실제 적용 여부를 cplp list 명령으로 확인하는 것이 권고된다.
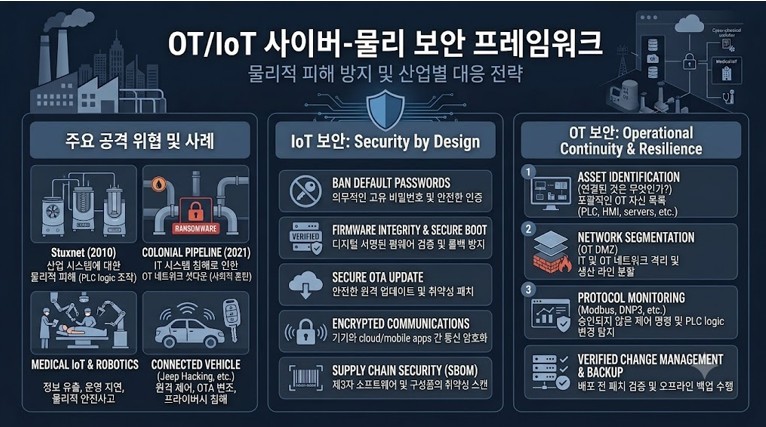
Stuxnet, 우크라이나 전력망 공격, Colonial Pipeline 랜섬웨어 등 실제 사이버 사고 사례를 통해 OT/IoT 보안이 물리적 인프라와 생명 안전에 직접적인 위협으로 확장되고 있음을 설명합니다. Mirai 봇넷과 Jeep Cherokee 해킹 시연 등을 언급하며 연결된 시스템은 단순한 데이터 침해가 넘어 현실 세계의 장애로 이어질 수 있다고 강조했습니다.
오픈AI 출신 연구자 디오고 알메이다가 설립한 타입세이프 AI는 텍스트 생성 대신 확률값을 출력하는 새로운 AI 모델 제브(Jev)를 공개했다. 이 모델은 트랜스포머 기반이지만 대형언어모델이 아니며, 환각 발생과 비용 절감 속도를 강점으로 꼽는다. 현재 개발자들은 Jev 를 소프트웨어 자동화 시험에 우선적으로 활용하고 있다.

CrowdSec 는 TanStack npm 공급망 공격으로 인해 May 22 일 전직 직원의 계정이 침해되어 약 170 개의 사설 GitHub 저장소가 도난당했다고 밝혔다. CrowdSec 는 해당 직원을 May 25 일에 제거했으나, 저장소의 복제 사실을 확인하기 전에 이미 도난이 발생했음을 알게 되었다.
앤트로픽은 구글과 체결한 초대형 AI 인프라 계약에 따라 기업공개(IPO) 일정을 당초 10 월에서 11 월로 조정했다. 다리오 아모데이와 제이컵 콕슨 등 전직 연구원은 개발 속도를 늦추고 독립적인 안전 장치 구축을 주장하며 업계의 우려를 제기했다. 반면 일부 투자자와 자문진은 현재 높은 수익성과 제품 경쟁력을 바탕으로 3 분기 실적을 통해 상장 준비가 가능하다고 보고 있다.
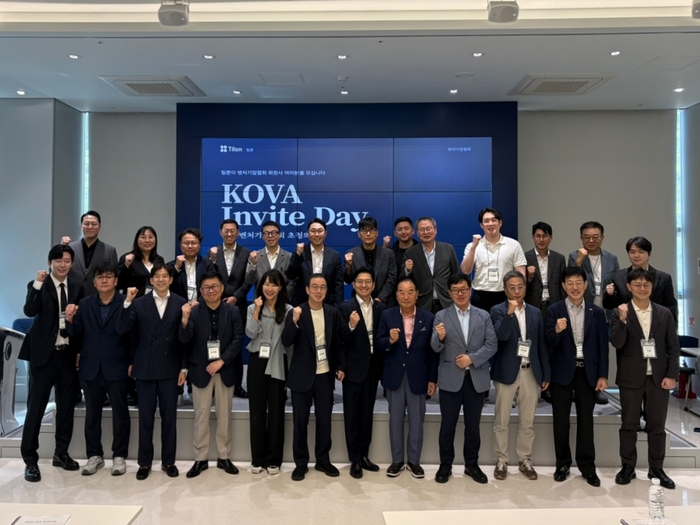
벤처기업협회는 18일 열린 '2026년도 제3차 정기이사회'에서 하이브와 뮤직카우를 포함한 혁신 기업 6 개사를 신규 임원사로 선임했다. 이재상 하이브 대표, 박기호 LB 인베스트먼트 대표, 이준혁 금용기계 대표가 이사로서 참여하고 정현경 뮤직카우 의장이 부회장으로 합류했다.
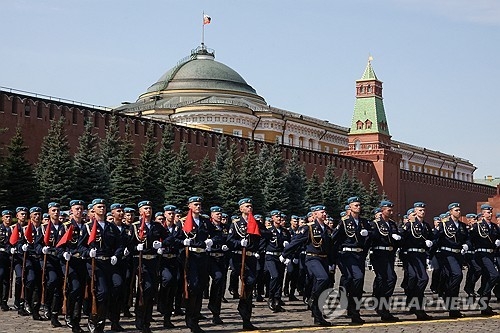
영국 일간 텔레그래프는 블라디미르 푸틴 대통령이 대규모 공개 징집 대신 은밀하게 병력을 충원하는 방안을 추진 중이라고 보도했습니다. 서방 정보 당국 관계자는 결정이 내려지면 즉시 실행할 수 있도록 실무적·행정적 준비가 진행되고 있다고 전했으며, 유럽 안보 당국자는 연말까지 30 만 명을 조용히 소집할 가능성이 크다고 분석했습니다.
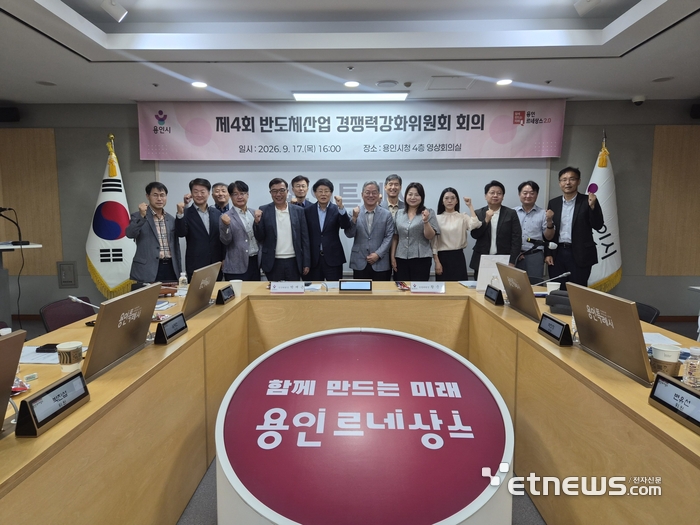
용인시는 지난 17일 시청 영상회의실에서 '2026년 제4회 반도체산업 경쟁력강화위원회'를 열고, 황준기 제2부시장과 전문가 등 30여명이 참석한 가운데 기념 촬영을 진행했다. 이번 회의에서는 민선 9기 공약사업인 가칭 반도체산업 협력기금 조성안과 지·산·학 협력 플랫폼 구축 추진안을 자문하며, '반도체클러스터 지정' 및 내년도 시행계획 점검도 함께 논의했다.
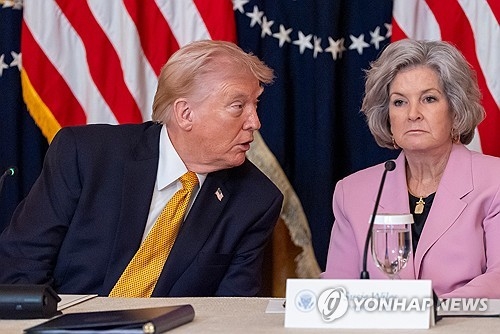
뉴욕타임스는 도널드 트럼프 대통령이 인공지능 위험을 사기로 일축한 반면 백악관 내부에서는 통제 불능 우려가 제기되고 있다고 보도했다. 수지 와일스 백악관 비서실장과 스콧 베선트 재무장관은 고도화된 AI 를 악용한 해킹과 인프라 마비 가능성을 경계하며, 와일스는 차세대 고성능 AI 모델 위험을 대비하기 위한 태스크포스를 꾸렸다.

울산 울주군은 지난 19일 삼남읍 작천정 다목적광장에서 '2026 울주 드론페스티벌'을 개최했다. 행사에는 드론 라이트쇼, 조종 및 만들기 체험, 인공지능 로봇 체험 등 다양한 프로그램이 마련되었고 본무대에서는 가수 채연, 이지훈, 슬리피가 공연했으며 드론 라이트쇼로 대미를 장식했다.

Fortinet에 따르면 Orkes Conductor의 CVE-2026-58138 취약점은 인증 없이 임의 OS 명령어를 실행할 수 있는 원격 코드 실행 문제로, 실제 공격에서 활발히 이용되고 있다. 9 월 9 일 기준으로 하루 동안 약 1,290 회가 차단되었으며, 이 기간 총 7,000 여 건이 막혔다.