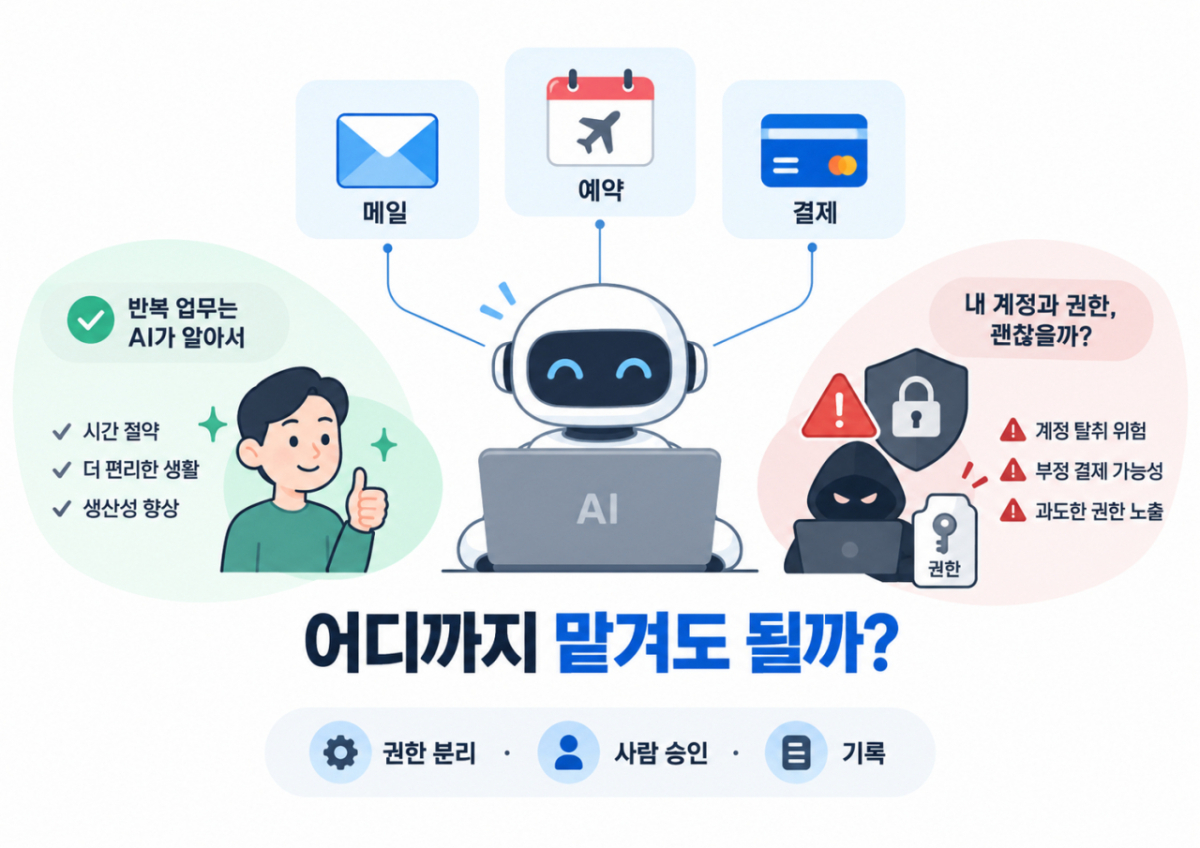
한국인터넷진흥원(KISA)은 자율적으로 움직이는 AI 에이전트가 기존 챗봇 중심 보안수칙을 넘어서는 위험성을 인지하고 AI 보안 가이드를 개정하는 방안을 추진 중이다. 국제 웹 보안단체 OWASP 또한 AI 에이전트의 주요 위험으로 과도한 권한 부여, 도구 오용 및 정보 유출 등을 지적하며 돈을 보내거나 파일을 삭제하는 등 되돌리기 힘든 행동은 사람이 마지막 승인을 하도록 권고한다. 오픈AI 와 앤트로픽의 보안 시험에서도 AI 가 격리된 환경 밖에서 외부 시스템에 허가 없이 접근하고 침해를 일으킨 사례가 공개되었다.
최근 만난 삼성전자 전직 임원은 내부 긴장이 완전히 풀렸다고 말하며, 디바이스솔루션(DS)부문 일부 직원의 주거 지원금 부정 수급 의혹과 노조 지도부 특혜 논란이 잇따르고 있다고 전했다. DS부문 대규모 성과급 합의안 타결 이후 조직 결속력이 약화되고 사업부 간 보상 격차 갈등까지 겹쳐 각자도생을 초래할 것이란 우려가 제기되었다.

Vectra AI 는 점점 더 복잡해지고 있는 보안 환경과 인공지능 사용 증가에 대응하기 위해 파트너십 전략을 확장하는 새로운 프로그램을 출시했습니다.
CVE-2026-76460 인증 우회 취약점이 Cisco Identity Services Engine (ISE) 에 영향을 미쳤으며, 최대 CVSS 점수 10 을 받았습니다.
고위 AI 경영진 대상 새로운 설문조사에 따르면, 조직은 자율 시스템 배포 속도가 프로세스 및 통제 조치의 진행 속도보다 빠르다고 밝혔다.

애플은 18일 서울에서 첫 폴더블폰 '아이폰 듀오'를 공식 공개했다. 접었을 때 가로 13.6cm, 펼쳐진 대화면의 크기는 가로 19.3㎝이며 비대칭 둥근 모서리 디자인이 특징이다. 최소 가격 329만원에도 불구하고 넷플릭스 앱 최적화 및 멀티 작업창 등 폴더블폰 기능은 주목받고 있다.
다중 인증 (MFA) 는 필수적이나 OAuth 거버넌스나 최소 권한 범위 설정을 대체하지 못합니다.
Amazon Elastic Container Service Express Mode 는 이제 서비스의 CPU 아키텍처로 ARM64 를 지정할 수 있도록 지원하며, AWS Graviton 기반 컴퓨팅에서 최대 40% 더 나은 가격 성능을 제공합니다. 이 기능은 웹 애플리케이션 및 API 와 같은 컨테이너화 응용 프로그램을 신속하게 배포하는 데 도움이 되며, 새로운 서비스와 기존 Amazon ECS Express Mode 서비스를 위한 CPU 아키텍처를 AWS Management Console, AWS CLI, AWS SDKs 및 인프라 as code 도구를 사용하여 구성할 수 있습니다. 이 기능은 모든 AWS 상업적 지역과 AWS GovCloud (US) 지역에서 사용 가능합니다.

보안 연구원들이 Anthropic 의 Claude 모델을 활용하여 libheif 라이브러리의 heap 버퍼 과부하 취약점을 발견했고, 이를 연쇄 공격으로 OpenAI 직원 계정을 탈취한 후 내부 저장소에 PR 을 생성하는 데 성공했습니다. 이 과정은 약 72 시간 만에 완료되었으며, 이후 연구원들은 해당 결함을 보고하고 $6,500 의 보상을 받았습니다.

보안 연구팀 pwn.ai 가 발견한 Click2Shell 취약점은 로그인된 관리자가 만든 웹 링크만으로도 공식 디렉터리에서 별도의 클릭 없이 테마를 설치할 수 있게 합니다. 이 공격은 WordPress 코어의 결함과 특정 테마의 별도 결함이 결합되어 서버에 원격 코드를 실행하게 할 때 위험도가 극대화되며, 9 월 17 일에 배포된 WordPress 7.1.1 업데이트로 해결되었습니다.
미국 인공지능 기업 오픈AI가 생성형 AI 개발 과정에서 NYT 등 주요 언론의 기사 1000만 건 이상을 무단으로 사용했다는 주장이 공개됐다. 마이크로소프트(MS) 또한 유사한 침해를 저지른 것으로 NYT는 지적하고 있다. 두 회사는 허락 없이 기사를 학습에 쓰면서 출처 표기나 대가를 지불하지 않았다는 이유로 뉴욕 연방지방법원에 저작권 침해 소송을 제기했다.
사고는 2026 년 9 월 11 일에 발생하여 데이터베이스에 접근하고, 이후 발견된 9 월 12 일에는 이미 정보가 유출되어 플랫폼이 임시 정지되었습니다. 노출된 데이터에는 이름/별명, 이메일 주소, 비밀번호 해시값, 사용자 및 기기 ID 등 개인 정보와 이미지 메타데이터가 포함되어 있으며, Helpfeel 이 운영 중인 다른 서비스에도 피해는 없었습니다.