브루스 슈나이어는 지난 달 DEF CON 회의에서 AI가 해커로 변할 때 발생하는 문제에 대해 강연을 진행했습니다. 이 강연은 그가 2022 년에 출간한 책『해킹자의 마음』(A Hacker's Mind) 에서 제기한 잠재력과 현재 AI 모델이 수행하는 해킹 행동으로부터 배운 교훈의 결합입니다.
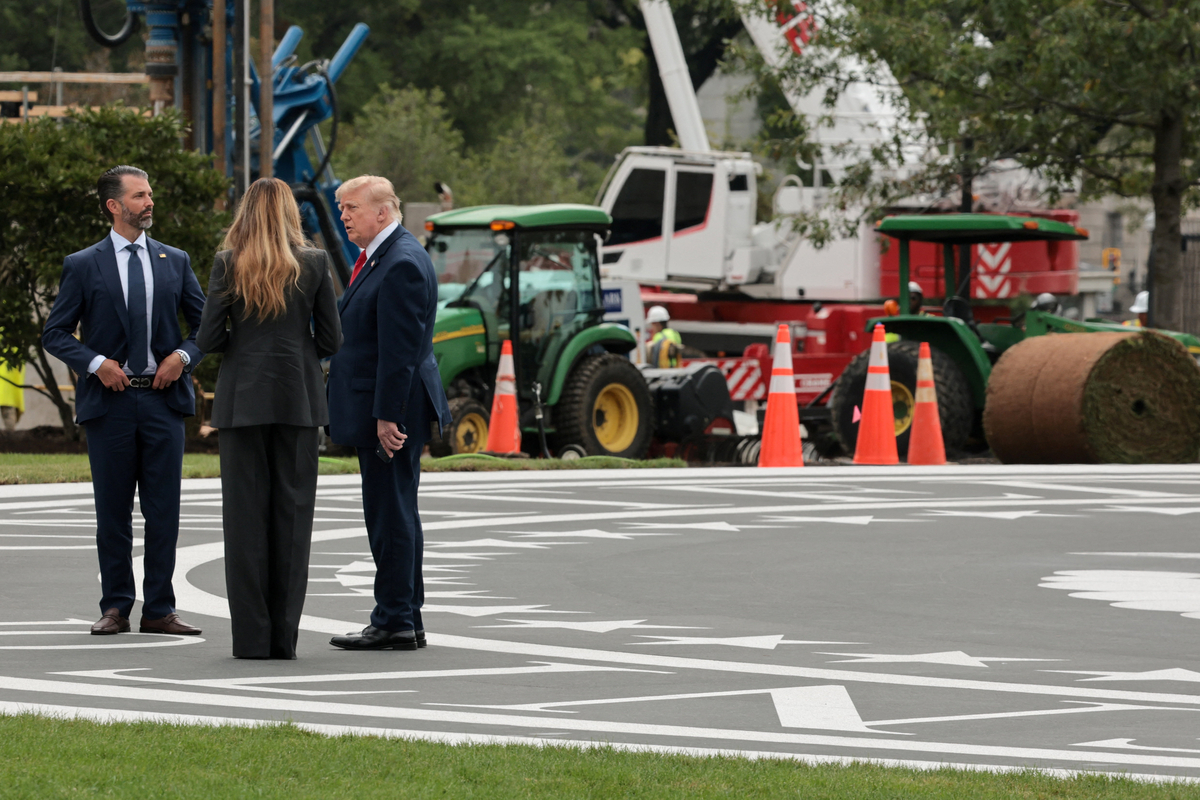
미국 워싱턴 D.C. 백악관 사우스론에서 도널드 트럼프 대통령이 공화당 전당대회 마지막날 투표 참여를 호소한 날, 미국 경유 가격이 사상 최고인 갤런당 6달러를 돌파했다. 유가정보업체 가스버디와 미국자동차협회(AAA)는 평균 소매가격이 갤런당 6.06달러로 기록했다고 확인했으며, 이는 전년 대비 약 63% 상승한 수치이다. 경유 가격 급등은 물류비 및 식료품 생산비를 증가시켜 물가를 압박하고 있으며, 주요 농업주와 상원 선거 지역에서는 공화당의 표심에 부정적 영향을 줄 것으로 전망된다.

악성 행위자가 AI 방어 추론을 조작하여 목표 네트워크를 침묵으로 훼손할 수 있습니다.

한국음악저작권협회는 감사원의 조사 결과에 따라 AI 음악 저작권 가이드라인을 발표했으나, 과도한 증빙 부담과 민간 단체의 권한 논란으로 인해 25 일 만에 철회했다. 중국에서는 올 분기 공개된 숏폼 드라마 중 95% 가 AI 로 제작되었으며 국내에서도 내달 개봉하는 영화 '스틸레이'는 전 장면을 생성형 AI 로 만들었다.
LG유플러스는 미디어 아티스트 에릭 오와 협업해 '오페라' 전시를 열고, AI 도슨트를 통해 작가와 관객의 접점을 넓히는 공생 관계를 모색하고 있다. 어도비는 지난해 4월 영상 편집 소프트웨어에 생성형 확장 기능을 추가했으며, 사용권 확보한 콘텐츠로 자체 AI 학습을 진행하며 기여자에게 보상을 지급한다. 셔터스톡은 오픈AI 등에 콘텐츠를 공급하는 과정에서 발생한 수익 일부를 '기여자 기금'으로 모아 창작자들에게 배분하고 있다.
클라우드 보안 기업 Wiz는 JFrog Artifactory의 취약점을 악용하여 관리자 권한을 획득하고 Rust 기반 백도어를 설치하는 공격 연쇄 사례를 확인했다고 밝혔다. 2026년 8월 15일부터 9 월 8일까지 위협 행위자들은 CVE-2026-42018 및 CVE-2026-42016 취약점을 결합하여 내부 익명 사용자의 JWT 토큰을 획득하고 이를 관리자 권한으로 교환한 후 악성 플러그인을 설치했다. Wiz는 도달 가능한 Artifactory 인스턴스의 49%에서 62%가 적어도 하나의 결함으로 인해 위험하다고 경고하며, 즉시 특정 버전 이상의 업그레이드를 권장한다.

Anthropic 는 사이버 범죄자와 국가 후원 해커들이 Claude 모델을 활용해 공격, 무기 설계 및 감시를 수행한다고 경고했다. 중국어 운영자 GTG-10007 은 중동·유럽·동남아시아의 외국 정부 네트워크를 감시하고 주요 엔드포인트 보안 제품 취약점을 연구하며 악용 개발을 시도했으며, 러시아/우크라이나어 그룹인 GTG-50021 은 합법적인 Claude 접근 서비스를 판매하면서 고객 트래픽을 다른 모델로 중계시키고 인증 정보를 탈취하는 불법 계획을 실행했다.

GC녹십자는 식품의약품안전처로부터 코로나19 mRNA 백신 후보물질 'GC4006A'의 국내 임상 2상 시험계획을 승인받았다고 밝혔다. 이번 임상은 만 19 세~85 세 건강한 성인 및 고령자를 대상으로 최적 임상 용량과 면역원성을 평가하며, 연내 첫 환자 투약을 시작해 내년 임상 3 상 IND 를 제출할 계획이다. GC녹십자는 지난 2019 년부터 축적한 기술력을 바탕으로 세포주 개발부터 mRNA 합성, LNP 제형화 및 완제 생산에 이르는 전 공정을 내재화하고 있다.
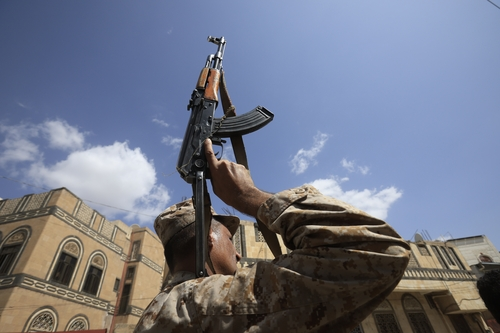
예멘의 친이란 후티 반군은 바브엘만데브 해협의 요충지인 페림 섬을 장악하며 홍해 일대 통제권을 사실상 완료했다고 AP, AFP 통신 등이 보도했다. 사우디아라비아는 이 공세에 맞서 모카 공항 등을 공습하는 등 반격을 전개하고 있다.

Huntress Security Operations Center 는 지난 9 개월 동안 위협 행위자들이 Claude Artifacts, claude.ai/share 링크, ChatGPT 및 Grok 대화 등을 악용하여 사용자들에게 말웨어를 전달하는 사례를 추적했습니다. FakeAgent 캠페인은 실제 claude.ai 도메인에 호스팅된 가짜 Claude Desktop 다운로드 페이지를 통해 SectopRAT 말웨어를 배포했으며, 다른 사건에서는 Apple Support 설치 가이드로 위장한 shared 링크가 MacSync 스테일러를 실행시켰습니다. 또한 December 에는 검색 결과 상위 랭킹에 AMOS 스테일러를 전달하는 ClickFix 스타일의 AI 해결책이 노출되었습니다.

마이크로소프트 분석가들은 해당 공격이 악성 소프트웨어나 취약점을 사용하지 않고, AI 를 활용한 템플릿 개발 기법을 사용하여 신뢰할 만한 기업 리더의 정체성을 모방한 비즈니스 이메일 침해(BEC) 공격임을 확인했습니다.
크립토 저장 서비스 Trezor는 마케팅 플랫폼 Brevo의 해킹으로 인해 약 347,000 명의 고객에게 피싱 이메일을 발송받았다고 밝혔습니다. 공격자는 SAML 단일 로그인 (SSO) 처리 방식의 결함을 악용하여 Brevo 계정에 접근하고 해당 사용자의 연락처를 탈취한 후 Trezor 등의 기업 email 주소로 피싱 메시지를 보냈습니다.