발행 글 (6509)

🔍
Critical ManageEngine Flaw Lets Attackers Gain SYSTEM Access Through Windows Login Screen
Cyber Security News 2026. 9. 23. 16:53

ManageEngine의 ADSelfService Plus 제품에서 윈도우 로그인 화면을 통해 시스템 권한을 획득할 수 있는 심각한 원격 코드 실행 취약점이 발견되었습니다. CVE-2026-74849로 추적되는 이 취약점은 GINA 클라이언트 구성 요소에 영향을 미치며, 인증되지 않은 공격자가 NT AUTHORITY\SYSTEM 권한으로 임의 코드를 실행할 수 있도록 허용합니다. ManageEngine은 빌드 7000 및 이전 버전에 영향을 미치는 이 문제를 해결한 빌드 7001로 즉시 업그레이드할 것을 권고했습니다.

원문 보기 →
Chrome Patches 108 Vulnerabilities Including Crticial Flaws that Enable Code Execution Attacks
Cyber Security News 2026. 9. 23. 16:46

구글이 윈도우, macOS, 리눅스용 크롬 154 버전을 출시하여 108개의 보안 취약점을 해결했습니다. 이번 업데이트에는 공격자가 악성 웹 콘텐츠를 통해 코드를 실행할 수 있게 하는 여러 심각한 메모리 안전성 결함이 포함되어 있습니다. 수정된 주요 취약점에는 ANGLE 그래픽 변환 계층, WebGL, GPU 구성 요소 등에서 발견된 버퍼 오버플로우, 경계 외 쓰기, 사용 후 해제(use-after-free) 버그가 포함됩니다.

원문 보기 →
Top 10 Best Secrets Management Tools in 2026 [Ranked & Scored]
Cyber Security News 2026. 9. 23. 16:43

이 기사는 순환 깊이, 통합 범위, 비용 명확성 등을 기준으로 10개의 시크릿 관리 도구 순위를 평가했습니다. HashiCorp Vault가 동적 시크릿 부문에서 1위를 차지했으며, CyberArk와 AWS Secrets Manager가 그 뒤를 이었습니다. 기사는 머신 자격 증명을 통합된 엔터프라이즈 ID 보안 프레임워크 내에서 관리하는 것이 시급한 운영 요구사항이라고 강조합니다.

원문 보기 →
ChatGPT Computer History Feature Creates New Attack Surface for macOS Infostealers
Cyber Security News 2026. 9. 23. 16:31

ChatGPT의 새로운 macOS용 '컴퓨터 히스토리' 기능은 사용자 활동을 상세한 일반 텍스트 로그로 기록합니다. 이 암호화되지 않은 로그는 macOS 정보 탈취 악성코드에 대한 공격 표면을 넓히는 취약점으로 지적됩니다. OpenAI는 활동 요약본을 암호화되지 않은 파일로 Mac에 저장하며, 동일한 사용자 계정으로 실행되는 다른 프로그램이 이 파일에 접근할 수 있다고 밝혔습니다.

원문 보기 →
Critical Next.js ImageResponse Flaw Can Lead to Server Code Execution via Crafted SVG Input
The Hacker News 2026. 9. 23. 16:04

Next.js에서 심각한 보안 취약점이 발견되었으며, 이는 ImageResponse 기능을 통해 공격자가 서버에서 코드를 실행하도록 허용할 수 있습니다. 이 문제는 앱이 공격자가 제어하는 값을 이미지 생성 시 SVG 콘텐츠, 속성 또는 스타일에 삽입할 때 발생합니다. CVE-2026-94545로 추적되는 이 결함은 Node.js 런타임을 사용하는 Next.js 16.2.0부터 16.3.5 버전에 영향을 미치며, 개발사 Vercel은 버전 16.3.6에서 패치를 발표했습니다.

원문 보기 →
개인정보위, 민관 정책협의회 개최…AI 에이전트 개인정보 보호 방안 논의
전자신문 - SW/보안 2026. 9. 23. 16:00

개인정보보호위원회가 'AI 프라이버시 민·관 정책협의회'를 개최하여 인공지능(AI) 에이전트의 개인정보 보호 방안을 논의했습니다. 회의에서는 AI가 자율적으로 수행할 업무 범위, 참여 주체별 책임, 개인정보 보관·파기 기준 등이 주요 과제로 제시되었습니다. AI 개발·도입 기관들은 프롬프트 인젝션과 과도한 권한 부여를 주요 위험 요인으로 꼽았으며, 개인정보위는 논의 결과를 올해 말 공개 예정인 가이드라인에 반영할 계획입니다.

원문 보기 →
WordPress Malware Uses Hidden Plugin and Blockchain C2 to Stay Undetected
Cyber Security News 2026. 9. 23. 15:42

새로운 워드프레스 악성코드가 숨겨진 '필수 사용 플러그인' 형태로 설치되어 탐지를 회피하는 것으로 나타났습니다. 이 악성코드는 일반적인 플러그인 페이지에 표시되지 않으며, 블록체인 기반 명령 채널을 사용하여 감염된 웹사이트에서 활동을 유지합니다. 악성코드는 관리자 계정을 생성 또는 탈취하고, 로그인 시 비밀번호를 캡처하며, 결제 관련 비밀 정보를 검색할 수 있습니다. 또한 동일한 서버에 있는 다른 워드프레스 설치로 확산될 수 있습니다.

원문 보기 →
AWS, AI 에이전트 실행환경 ‘스트랜즈 하네스’ 공개 – 바이라인네트워크
바이라인네트워크 2026. 9. 23. 14:55

아마존웹서비스(AWS)가 오픈소스 AI 에이전트 실행 환경인 '스트랜즈 하네스'를 공개했습니다. 이는 AI 에이전트 실행에 필요한 구성 요소들을 미리 조립해 제공하여 개발자가 간단하게 지능형 AI 에이전트를 구축할 수 있도록 돕습니다. 스트랜즈 하네스는 컨텍스트 관리와 프롬프트 캐싱 기능으로 토큰 비용을 절감하며, 다양한 클라우드 환경에 배포할 수 있고 여러 AI 모델과 연동됩니다.

원문 보기 →
마음AI, 산업통상부 국책과제 선정…완전자율운항선박 안전관리 플랫폼 개발 수행
디지털투데이 - 전체기사 2026. 9. 23. 14:53

AI 기업 마음AI가 산업통상부의 '완전자율운항선박 전선 자율안전관리 통합 대응플랫폼 개발' 국책과제 주관기관으로 선정되었습니다. 이번 과제는 완전자율운항선박의 화재, 침수, 가스누출 등 비상상황을 AI가 감지 및 판단하고, 선내 안전설비와 연계해 자율 대응하는 플랫폼을 개발하고 실증하는 것을 목표로 합니다. 과제 수행 기간은 2026년 7월 1일부터 2032년 12월 31일까지입니다.

원문 보기 →
Prismor: Open-source runtime control plane for AI agents
Help Net Security 2026. 9. 23. 14:30

Prismor는 AI 코딩 에이전트를 위한 무료 오픈소스 보안 계층입니다. 이 도구는 AI 에이전트가 셸 명령어 실행이나 파일 접근과 같은 작업을 수행하기 전에 각 호출을 정책에 따라 확인하여 허용, 경고 또는 차단합니다. 또한 npm, pip과 같은 패키지 관리자를 감싸 악성 패키지 설치를 막고, 프롬프트 인젝션 공격을 탐지하는 기능도 포함합니다.

원문 보기 →
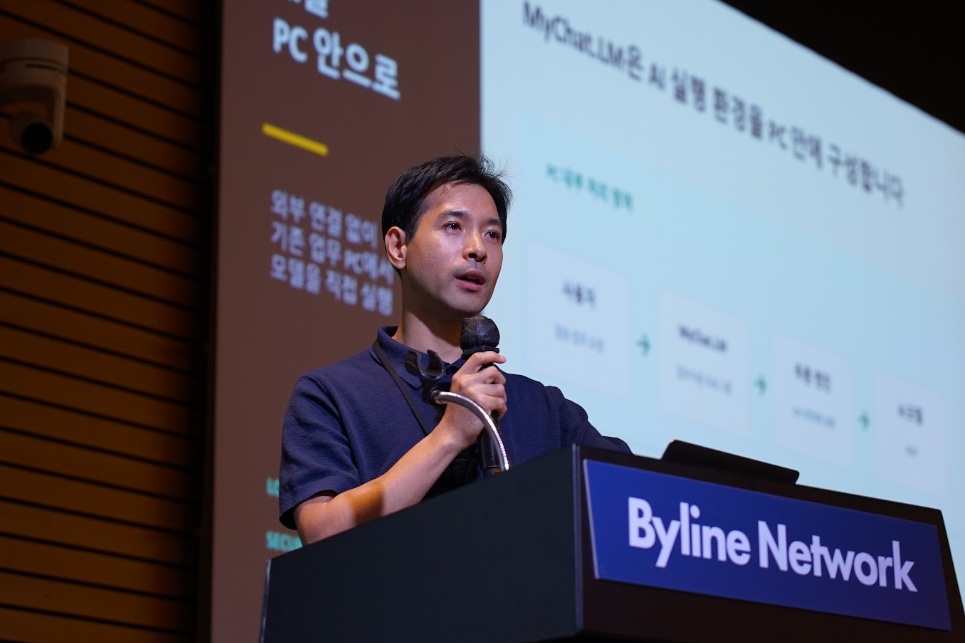
한국신용정보원 “외부 연결 없는 금융권 로컬 AI ‘MyChat.LM’ 개발” – 바이라인네트워크
바이라인네트워크 2026. 9. 23. 14:17

한국신용정보원이 외부 연결 없이 금융권 업무망 PC에서 작동하는 로컬 컴퓨팅 언어모델 엔진 'MyChat.LM'을 개발했습니다. 이 솔루션은 업무 데이터를 외부 AI 서비스로 전송하지 않고 PC 내부에서 AI 모델을 직접 실행하여 보안 문제를 해결하며, 기존 업무용 PC 자원을 활용해 인프라 비용 부담을 줄입니다. 신용정보원은 내부 검증을 거쳐 금융권과 교육기관 등으로 배포를 확대하고, 향후 내부 AI 서비스 및 특정 금융 업무 자동화 에이전트로 발전시킬 계획입니다.

원문 보기 →
[NOW 2027-보안 특화 AI 모델과 취약점 대응①] 독자 모델로 AI 안보 지킨다
데이터넷 - 전체기사 2026. 9. 23. 14:03

한국 정부가 국내의 특수한 IT 환경을 노리는 사이버 공격에 대응하고 AI 보안 주권을 확립하기 위해 '사이버 보안 특화 AI 모델 개발' 사업을 추진합니다. 네이버클라우드 컨소시엄이 주관하는 이 사업은 국내 보안 기업의 데이터와 전문가 노하우를 결합하여 국가 핵심 시설에 적용 가능한 모델을 개발하는 것을 목표로 합니다. 한편, AI를 활용해 제로데이 취약점을 찾는 기술이 발전하면서 신규 취약점 수가 폭발적으로 증가하는 새로운 보안 문제도 대두되고 있습니다.

원문 보기 →