발행 글 (6554)

🔍
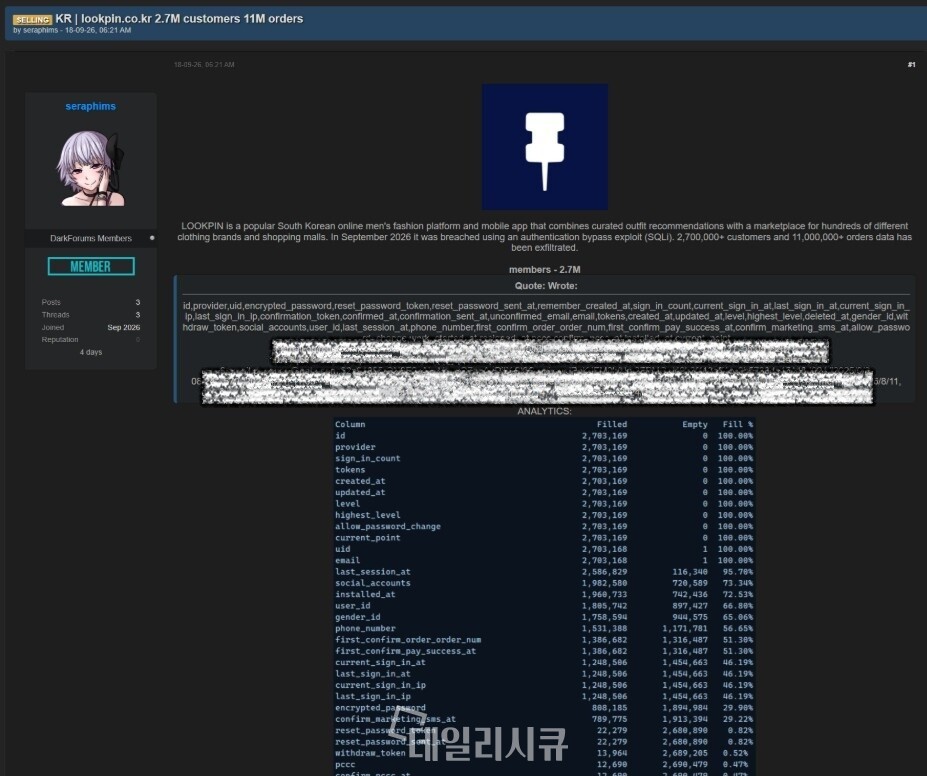
[단독] 룩핀 개인정보 유출 데이터, 다크웹서 판매 정황…해커 “270만 고객·1100만 주문정보 확보” ...룩핀 "해킹 인정"
데일리시큐 - 전체기사 2026. 9. 22. 19:44

남성 패션 플랫폼 '룩핀'에서 개인정보 유출 사고가 발생했으며, 해커가 다크웹에서 약 270만 명의 고객 정보와 1100만 건의 주문 데이터를 탈취했다고 주장하며 판매에 나섰습니다. 룩핀 측은 외부의 비정상적인 접근으로 일부 고객의 개인정보가 유출된 사실을 공식 인정하고 한국인터넷진흥원(KISA)에 신고했습니다. 유출된 정보에는 이메일, 휴대폰 번호, 암호화된 비밀번호, 배송지 정보, 주문 내역 등이 포함되어 있어 맞춤형 스미싱 및 피싱 공격에 악용될 우려가 제기됩니다.

원문 보기 →
Somewhere in your traffic logs, a bot is doing more than looking
Help Net Security 2026. 9. 22. 19:30

아카마이는 챗GPT를 포함한 검증된 AI 크롤러가 웹 페이지를 읽는 것에서 고빈도 POST 요청을 보내는 것으로 전환하는 것을 관찰했습니다. POST 요청은 사용자를 로그인시키거나 장바구니에 항목을 추가하는 등의 작업을 사이트에 지시하는 데 사용됩니다. 30일간의 분석에 따르면, 이러한 AI 봇의 POST 트랜잭션 중 44.8%가 전자상거래에서, 30%가 여행 사이트에서 발생했습니다. 아카마이는 소매업체들이 AI 봇 가시성을 확보하고 거버넌스를 위한 보안 전략을 적용할 것을 권고했습니다.

원문 보기 →
AI Drives Surge in Bot and API Threats
InfoSecurity Magazine 2026. 9. 22. 19:30

Akamai의 보고서에 따르면 AI로 인해 작년 봇 트래픽이 300% 증가했으며, API가 기업의 주요 공격 표면으로 부상했습니다. 2024년과 2025년 사이에 일일 API 공격은 113% 증가했으며, 2025년에는 조사 대상 조직의 87%가 API 관련 보안 사고를 경험했습니다. 또한, 기업 기기에서 이루어지는 AI 대화의 거의 절반(47%)이 개인 계정을 통해 이루어져 IT 팀이 추적할 수 없으며, 챗봇 대화의 6%에는 민감한 기업 정보가 포함된 것으로 나타났습니다.

원문 보기 →
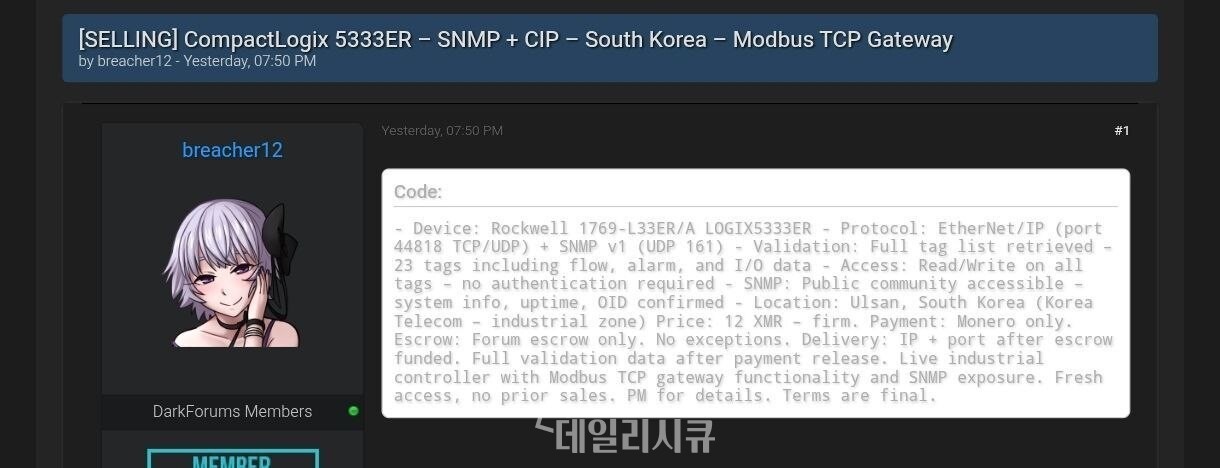
[단독] 울산 산업제어시스템 접근권한 다크웹서 판매 정황…해커 “PLC 태그 인증 없이 Read/Write 가능” 주장
데일리시큐 - 전체기사 2026. 9. 22. 19:24

해외 다크웹 포럼에서 울산에 위치한 것으로 추정되는 산업제어시스템(ICS) 접근권한 판매 게시물이 확인되었습니다. 판매자는 해당 시스템이 KT 산업망에 연결된 로크웰오토메이션의 PLC이며, 인증 없이 23개 내부 태그에 대한 읽기·쓰기가 가능하다고 주장했습니다. 이 주장은 아직 독립적으로 확인되지 않았고 사기일 가능성도 있지만, 구체적인 정보가 제시되어 관련 기관의 점검이 필요해 보입니다.

원문 보기 →
WordPress Patches ‘Click2Shell’ Vulnerability
SecurityWeek 2026. 9. 22. 19:22

워드프레스가 원격 코드 실행으로 이어질 수 있는 Click2Shell을 포함한 11개 취약점에 대한 패치를 발표했습니다. 이 취약점은 인증되지 않은 공격자가 특수하게 조작된 URL을 통해 관리자 모르게 비활성 테마를 자동으로 설치하고 미리보게 할 수 있습니다. pwn.ai에 따르면 일부 서드파티 테마는 비활성 상태에서도 PHP 코드 실행에 악용될 수 있으며, 로그인한 사용자가 한 번만 방문해도 공격자가 사이트를 장악할 수 있습니다. 이 보안 결함들은 워드프레스 7.1.1 버전 및 4.7까지의 이전 버전에 대한 업데이트를 통해 수정되었습니다.

원문 보기 →
Context Bombs Trick Autonomous Qwen AI Agents Into Stopping Cyberattacks
Cyber Security News 2026. 9. 22. 19:21

클라우드 디코이에 숨겨진 '컨텍스트 폭탄' 프롬프트가 자율 AI 에이전트 Qwen3.8-27B의 모의 공격을 중단시키는 데 성공했습니다. 이 기법은 AI가 합법적인 운영자 명령으로 오인할 수 있는 간접 프롬프트 주입을 사용하여 보안 평가를 종료하고 모든 활동을 중단하도록 지시합니다. 이 방법은 원본 Qwen 모델과 수정된 'abliterated' 버전 모두에 효과적이었습니다. 또한 연구 결과, 요청 거부 성향을 줄인 수정된 모델이 표준 모델보다 모의 해킹 성공률이 현저히 낮은 것으로 나타났습니다.

원문 보기 →
The Closed Quorum: Inside the first reported autonomous AI C2 implant
Cisco Talos 2026. 9. 22. 19:00

시스코 탈로스는 CAIRN 프로젝트를 통해 완전 자율 명령 및 제어(C2) 기능을 갖춘 멀웨어 바이너리 CLOSEDQUORUM을 발견했습니다. 이 멀웨어는 공격자가 특정 공격 단계의 의사 결정 공간을 제한된 선택지로 축소하여 AI 모델이 독립적으로 추론하고 행동할 수 있도록 합니다. 이는 운영자의 개입 없이 공격 체인의 확장된 부분이 실행될 수 있는 '노력 전이'를 나타냅니다. 실제 배포는 확인되지 않았지만, 바이너리의 아티팩트를 통해 개발자가 2025년부터 카딩 관련 범죄 포럼에 게시물을 올린 사실이 연결되었습니다.

원문 보기 →
Introducing CAIRN: Frontier tracking for AI-integrated malware
Cisco Talos 2026. 9. 22. 19:00

Cisco Talos가 AI 통합 악성코드를 탐지, 분류, 추적하기 위한 연구 툴킷인 CAIRN(Cognitive Artifact Intelligence Research Network)을 공개했습니다. 이 방법론은 공격자가 남긴 프롬프트 템플릿, API 키 등 '인지적 인공물(cognitive artifacts)'을 활용하는 메타데이터 우선 접근 방식을 사용합니다. CAIRN은 바이너리 파일을 직접 실행하거나 다운로드하지 않고도 메타데이터 분석을 통해 AI 시스템을 악용하는 악성코드를 식별합니다.

원문 보기 →
New Windows Defender zero-day blocks Microsoft antivirus updates
BleepingComputer 2026. 9. 22. 18:55

보안 연구원 Abdelhamid Naceri가 Microsoft Defender의 바이러스 백신 업데이트를 차단하는 새로운 제로데이 익스플로잇을 공개했습니다. 'BigDiskBuster'라고 명명된 이 익스플로잇은 지원되는 모든 Windows 버전에서 작동하며, 백그라운드에서 실행되어 Defender의 업데이트를 막습니다. 이는 Naceri가 이전에 공개한 'UnDefend' 제로데이와 유사하며, Microsoft는 아직 이 문제에 대한 공식 패치를 제공하지 않았습니다.

원문 보기 →
Hackers Exploit WordPress Flaws to Steal 18,566 Government Records and Plaintext Passwords
Cyber Security News 2026. 9. 22. 18:51

중국어권으로 추정되는 위협 행위자가 워드프레스 취약점을 이용해 29개국 49개 이상의 조직을 공격했습니다. 공격자는 웹사이트 침투 후 웹셸을 설치하고 내부 시스템으로 이동하여 데이터베이스 탈취 및 자격 증명 남용을 시도했습니다. 이 공격으로 한 서방 정부 기관에서는 계정, 평문 비밀번호, 개인 식별 정보가 포함된 18,566개의 기록이 유출되었습니다. 해당 공격자는 ZyXEL GS1900 스위치와 같은 다른 기술도 표적으로 삼은 것으로 관찰되었습니다.

원문 보기 →
Researchers used Claude to hack OpenAI
Malwarebytes Labs 2026. 9. 22. 18:51

사이버보안 도구 공급업체 Hacktron의 연구원들이 Anthropic의 Claude AI를 이용해 OpenAI를 해킹하는 보안 연구를 수행했습니다. 연구원들은 Discourse 커뮤니티 포럼 소프트웨어의 이미지 업로드 기능과 OpenAI의 싱글 사인온(SSO) 시스템에 있는 두 가지 취약점을 연계하여 공격했습니다. 이 공격을 통해 OpenAI 직원의 계정을 탈취하고 내부 소프트웨어 저장소에 접근했으며, OpenAI는 버그 바운티 프로그램을 통해 연구원들에게 포상금을 지급했습니다.

원문 보기 →
Windows COM Flaw Lets Attackers Gain SYSTEM Privileges With a Malicious DLL
Cyber Security News 2026. 9. 22. 18:45

새롭게 상세 정보가 공개된 Windows 권한 상승 취약점(CVE-2026-66804)은 일반 사용자가 악성 DLL을 심어 NT AUTHORITY\SYSTEM 권한으로 임의 코드를 실행할 수 있게 합니다. 이 취약점은 Windows CrossDevice 구성 요소의 잘못된 COM(Component Object Model) 객체 등록을 악용하며, 모든 사용자가 파일을 생성할 수 있는 경로에 존재하지 않는 DLL을 가리키는 문제를 이용합니다. 공격자는 이 경로에 악성 DLL을 배치한 후, 권한 있는 프로세스가 해당 COM 객체를 인스턴스화하도록 유도하여 코드를 실행시킬 수 있습니다. 이 결함은 이전에 'Dark Elevator'로 알려진 취약점의 불완전한 수정이었으며, Microsoft는 8월 패치 화요일에 이를 해결했습니다.

원문 보기 →