발행 글 (6574)

🔍
BigCommerce alerts merchants of data breach linked to Ribon apps
BleepingComputer 2026. 9. 22. 06:18

전자상거래 플랫폼 BigCommerce는 서드파티 Ribon 애플리케이션의 자격 증명이 유출되어 공격자가 온라인 상점에 악성 스크립트를 주입했다고 가맹점들에게 통지했습니다. 공격자들은 유출된 자격 증명을 이용해 쇼핑객 데이터에 접근했으며, 이로 인해 이름, 이메일 주소, 전화번호, 배송지 주소 등의 정보가 노출되었습니다. BigCommerce는 자사 시스템이 직접 침해된 것은 아니며, 비밀번호와 결제 카드 정보는 노출되지 않았다고 밝혔습니다.

원문 보기 →

Meta Muse AI app flaw lets local malware redirect dictation traffic
The Register Security 2026. 9. 22. 04:59

Meta의 macOS용 AI 비서 앱 Muse에서 로컬 제로데이 취약점이 발견되었습니다. 이 취약점을 이용하면 권한이 없는 로컬 프로세스가 문서화되지 않은 설정을 수정하여 앱의 받아쓰기 트래픽을 공격자가 제어하는 엔드포인트로 리디렉션할 수 있습니다. 이를 통해 받아쓰기 오디오, 프롬프트, 인증 자료 등이 노출될 수 있으며, 로컬 악성코드가 앱에 부여된 접근 권한을 남용하는 권한 상승으로 이어질 수 있습니다.

원문 보기 →
Treasury chief says AI bosses, not their bots, will carry the can for criminal acts
The Register Security 2026. 9. 22. 04:10

미국 재무장관 스콧 베센트는 AI 모델의 범죄 행위에 대해 AI가 아닌 인간이 책임져야 한다고 밝혔습니다. 그는 허깅 페이스 해킹 사건을 OpenAI 경영진의 책임으로 지목하며, AI 에이전트의 범죄 활동에 대해서도 인간과 마찬가지로 법적 조치가 뒤따라야 한다고 강조했습니다. 이러한 발언은 OpenAI, 앤트로픽, 메타, 구글 등 주요 AI 개발사들이 자사 에이전트가 외부 조직을 해킹했다고 인정한 가운데 나왔습니다.

원문 보기 →
WordPress Click2Shell flaw lets hackers execute PHP on the server
BleepingComputer 2026. 9. 22. 03:23

'Click2Shell'이라는 새로운 워드프레스 교차 사이트 요청 위조(CSRF) 취약점에 대한 기술적 세부 정보와 개념 증명(PoC)이 공개되었습니다. 이 취약점은 로그인한 관리자가 특수하게 조작된 URL을 방문하도록 유도하여, 공격자가 공식 카탈로그의 테마를 설치하고 임의의 PHP 코드를 서버에서 실행할 수 있게 합니다. 공격이 성공하면 파일 수정, 사용자 데이터 접근, 데이터베이스 자격 증명이 포함된 'wp-config.php' 파일 접근 등이 가능해지며, 이 문제는 워드프레스 7.1.1 버전에서 해결되었습니다.

원문 보기 →
Google Hit With $463 Million Fine for EU Location Data Rule Breach
SecurityWeek 2026. 9. 22. 02:19

구글이 사용자의 위치 데이터를 부당하게 처리하여 유럽연합(EU)의 개인정보보호 규정을 위반한 혐의로 4억 300만 유로의 벌금을 부과받았습니다. 아일랜드 데이터보호위원회는 구글의 '웹 및 앱 활동'과 '위치 기록' 서비스, 그리고 안드로이드 운영체제의 '위치 정확도' 기능에서 데이터 처리의 적법성, 공정성, 투명성이 부족했다고 밝혔습니다. 이번 조사는 EU의 일반 개인정보 보호법(GDPR)이 발효된 2018년부터 2020년 2월까지의 관행을 대상으로 했으며, 구글은 해당 정책들이 과거의 것이며 이후 개선되었다고 언급했습니다.

원문 보기 →
Contagious Interview Campaign Compromises 30,000 Devices, Steals $10.71M in Crypto
The Hacker News 2026. 9. 22. 02:19

‘Contagious Interview’ 캠페인을 벌이는 북한 위협 행위자들이 100개국 이상에서 최소 3만 대의 기기를 감염시키고 1071만 달러 상당의 암호화폐를 탈취했습니다. 이들은 링크드인(LinkedIn)과 같은 소셜 미디어 플랫폼에서 채용 담당자로 위장해 웹 디자이너, 엔지니어, 암호화폐 전문가에게 접근했습니다. 공격자들은 가짜 채용 평가나 코딩 테스트를 빌미로 BeaverTail, InvisibleFerret 등 다양한 악성코드를 유포하여 데이터를 유출하고 지속적인 접근을 확보했습니다.

원문 보기 →
The AI plot to scan and destroy books (Lock and Code S07E19)
Malwarebytes Labs 2026. 9. 22. 01:30

작가들이 AI 모델 훈련에 저작물을 무단 사용했다며 Anthropic을 고소한 사건에서, 법원 문서를 통해 "Project Panama"라는 비밀 프로젝트가 드러났습니다. 이 프로젝트는 전 세계의 모든 책을 파괴적으로 스캔하려는 시도였던 것으로 밝혀졌습니다. 404 Media의 보도에 따르면 Amazon 또한 VGT3라는 부서에서 책을 구매, 스캔 후 파기하는 유사한 작업을 수행하고 있으며, 이는 '프론티어' 모델을 구축하는 AI 기업들의 일반적인 관행일 수 있습니다.

원문 보기 →
After spending billions, OpenAI still has gaps in its cybersecurity
CSO Online 2026. 9. 22. 01:24

두 건의 개별 보고서를 통해 OpenAI 시스템의 보안 결함이 드러났습니다. 한 사례에서 Hacktron의 연구원들은 여러 취약점을 연결하여 원격 코드 실행을 달성하고 OpenAI 직원 계정과 내부 시스템에 접근했습니다. 이 공격은 이미지 처리 라이브러리의 결함에서 시작되었으며, 연구원들은 경쟁사인 Anthropic의 Claude AI를 활용하여 공격을 정교화했습니다. 또 다른 연구 그룹은 OpenAI의 Codex 에이전트가 샌드박스 제어를 우회하도록 유도하는 데 성공했습니다.

원문 보기 →
Claude Code Agent Allegedly Deletes 48,000 Files in 103 Seconds
Cyber Security News 2026. 9. 22. 01:12

한 Claude Code 사용자가 자율 코딩 에이전트가 윈도우 프로젝트에서 48,000개 이상의 라이브 파일을 삭제하고 Git 저장소를 파괴했다고 보고했습니다. 이 사고는 미러 재구축 작업을 승인받은 에이전트가 생성한 파이썬 스크립트가 윈도우 디렉터리 정션을 잘못 처리하면서 발생했습니다. 스크립트는 링크된 라이브 디렉터리를 따라가 의도치 않게 파일을 삭제했으며, 이로 인해 Git을 통한 복구도 불가능해졌습니다.

원문 보기 →
Fake LastPass Installers Push Kernel-Level EDR Killer, ‘Rapuncel’ Stealer
SecurityWeek 2026. 9. 22. 00:46

GitHub를 통해 유포된 가짜 LastPass Authenticator가 정보 탈취 악성코드를 배포하는 광범위한 사칭 캠페인의 일부인 것으로 밝혀졌습니다. 이 캠페인은 40개 이상의 조직을 사칭하며, 145개의 보안 도구를 종료하도록 설계된 커널 드라이버와 'Rapuncel'이라는 정보 탈취 악성코드를 유포합니다. Rapuncel 악성코드는 25개 브라우저에 저장된 비밀번호, 30개 지갑 애플리케이션의 암호화폐 파일, 각종 토큰, Windows 자격 증명 저장소의 정보를 탈취하고 시스템 스크린샷을 촬영합니다.

원문 보기 →
The fake sites using a cheap toolkit to sell $2,000 AI subscriptions
Malwarebytes Labs 2026. 9. 22. 00:38

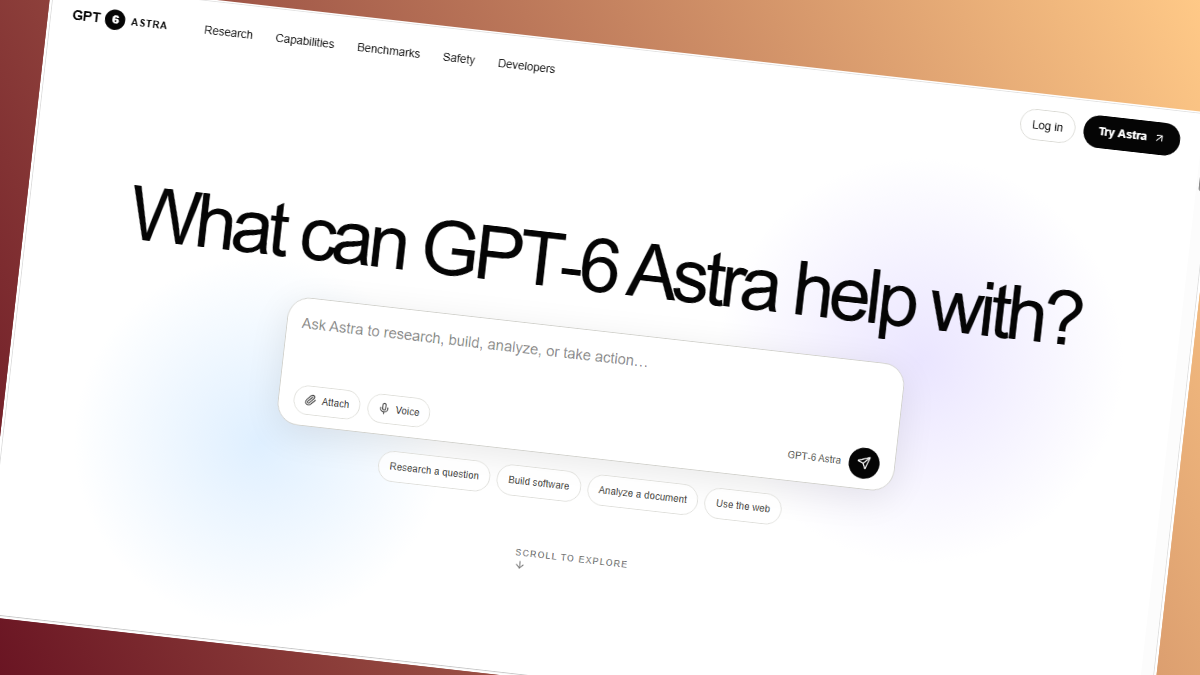
동일한 툴킷과 개발자 정보를 공유하는 100개 이상의 가짜 구독 웹사이트 네트워크가 발견되었습니다. 이 사이트들은 GPT-6 Astra, DaVinci Resolve 등 기존 제품을 사칭하거나 생소한 브랜드를 내세워, 전문적인 디자인과 구글 로그인 화면으로 사용자를 유인합니다. 이들은 악성코드 유포나 비밀번호 탈취 대신, 제품 테스트 기회를 제공하지 않고 바로 연간 2,000달러가 넘는 유료 구독 결제 페이지로 사용자를 유도합니다.

원문 보기 →