AI 해킹, 악성 IP 차단만으론 역부족…공격 행위 탐지 중요
전자신문 - SW/보안
2026. 10. 8. 16:33
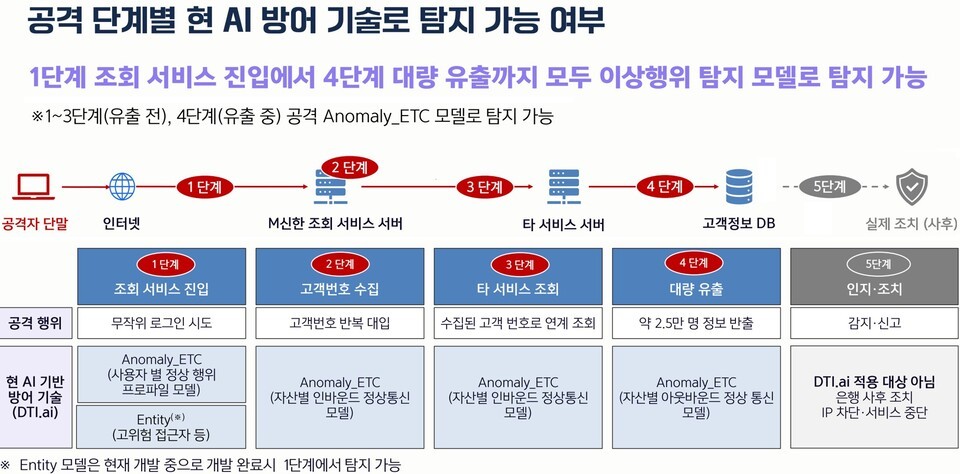
에스투더블유(S2W)의 분석에 따르면, 최근 금융권 연쇄 해킹에 사용된 인터넷주소(IP) 대부분이 기존 위협정보에 등록되지 않은 것으로 나타났다. 공격 IP 중 한 곳에서는 인공지능(AI) 침투 도구 관리 화면 등이 운영된 기록이 확인되었으나, 실제 정보 탈취에 AI가 활용되었는지는 추가 조사가 필요하다. 이에 S2W는 악성 IP 차단 방식만으로는 대응이 어려우므로, 비정상적인 정보 조회 패턴을 탐지하는 행위 기반 보안체계로 확대해야 한다고 강조했다.
원문 보기 →