발행 글 (6606)

🔍
Homebrew 7.0.0 gets built-in GUI, better security controls
BleepingComputer 2026. 9. 15. 04:51

오픈소스 패키지 관리자 Homebrew가 자체 취약점 스캐너와 강화된 보안 제어 기능, 네이티브 그래픽 인터페이스 BrewUI를 포함한 7.0.0 버전을 출시했습니다. 새롭게 추가된 취약점 스캔 명령어를 통해 설치된 포뮬러를 검사할 수 있으며, 이 명령은 업스트림 정보를 OSV.dev로 전송해 취약점 기록을 확인하고 패치 적용 여부를 점검합니다. 아울러 Homebrew 포뮬러 버전 및 리비전에 영향을 미치는 취약점과 백포트된 패치 내역을 문서화하는 전용 권고 데이터베이스도 함께 제공됩니다.

원문 보기 →
Hackers hijack HBO Max Reddit account to push malware in ClickFix ads
BleepingComputer 2026. 9. 15. 03:34

해커들이 HBO Max의 공식 Reddit 계정을 탈취하여 약 48시간 동안 108개의 악성 광고를 게시하고, 정보 탈취형 악성코드를 유포하는 ClickFix 공격을 실행했습니다. 이 공격은 오류 해결이나 프로그램 설치 등을 사칭해 이용자가 직접 Windows PowerShell이나 macOS 터미널에 악성 명령어를 복사·붙여넣기 하도록 유도하는 사회공학 기법을 사용했습니다. 보안 연구원들은 이번 사건을 Windows와 macOS를 동시에 표적으로 삼아 악성 페이로드를 유포하는 대규모 'PasteSwitch' 캠페인의 일환으로 분석했습니다.

원문 보기 →
📰
Apple Updates Everything, (Mon, Sep 14th)
SANS ISC 2026. 9. 15. 03:33

Apple이 자사의 모든 운영체제에 걸친 연례 업데이트를 출시했습니다. 이번 업데이트를 통해 신규 기능이 추가되었을 뿐만 아니라 역대 최대 규모인 261개의 취약점에 대한 패치가 이루어졌습니다. 다만 이러한 취약점 패치 증가 폭은 다른 벤더들의 취약점 패치 증가세만큼 두드러지지는 않았습니다.

원문 보기 →
New hardware device can RAM into encrypted memory, expose your data
The Register Security 2026. 9. 15. 03:31

보안 연구진이 기밀 컴퓨팅 환경의 최신 암호화 하드웨어에서 메모리 데이터의 최신성을 확인하지 못하는 설계 결함을 발견했습니다. 연구진은 프로세서와 메모리 모듈 사이에 장착되어 DDR5 쓰기 작업을 방해하는 200달러 미만의 하드웨어 인터포저 'DDRop'을 제작하여 재생 공격을 시연했습니다. 물리적 접근이 필요한 이 공격은 인텔 TDX, Scalable SGX, AMD SEV-SNP의 무결성을 손상시키며, 보호된 가상머신을 디버그 모드로 강제 전환해 평문 메모리를 읽거나 위조된 원격 증명 보고서를 생성할 수 있습니다.

원문 보기 →
3BB Attacker Used MeshCentral Backdoor for Root Access, Targeted Subscriber Credentials
The Hacker News 2026. 9. 15. 03:01

보안 기업 Hunt.io에 따르면 태국 주요 광대역 인터넷 공급업체인 3BB의 내부 네트워크에 공격자가 침투해 정당한 원격 관리 도구인 MeshCentral을 백도어로 악용했습니다. 공격자는 내부 서버의 루트 권한을 확보하고 감염 기기들이 공격자의 외부 제어 서버와 통신하도록 설정했으며, 로그 삭제 스크립트를 통해 백도어를 유지한 채 흔적을 지웠습니다. 또한 내부 SSH 무차별 대입 및 웹셸 설치 등을 시도하며 고객 로그인 정보가 저장된 RADIUS 데이터베이스 탈취를 주요 목표로 삼았던 것으로 드러났습니다.

원문 보기 →
Hackers Exploit FortiGate SSL-VPN Vulnerability to Attack Broadband Provider
Cyber Security News 2026. 9. 15. 02:08

보안 연구원들이 태국 Triple T Broadband의 소비자 브랜드인 3BB를 겨냥한 대규모 침해 증거가 담긴 공격자의 스테이징 서버를 발견했습니다. 공격자는 외부로 노출된 FortiGate SSL-VPN 기기의 심각한 취약점인 CVE-2024-21762를 악용해 초기 침투를 수행한 것으로 조사되었습니다. 이후 권한 상승, 자격 증명 탈취, 내부 정찰 및 측면 이동을 진행했으며, 3BB 내부 네트워크 내에서 도구가 직접 실행된 흔적도 확인되었습니다.

원문 보기 →
78리서치랩, KCSCON 2026서 AI 기반 BAS 공개…최신 취약점·악성코드 공격 시나리오 자동 생성
데일리시큐 - 전체기사 2026. 9. 15. 01:57

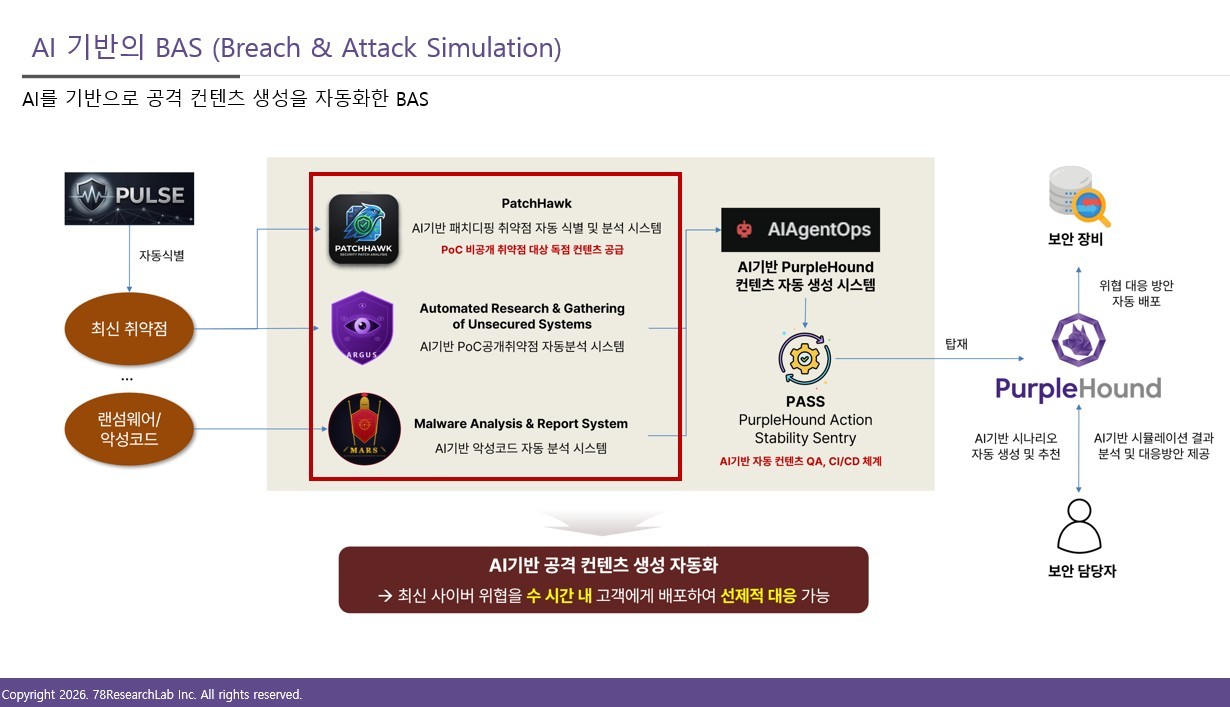
78리서치랩은 KCSCON 2026에서 최신 취약점, 악성코드, 공개 PoC를 분석해 공격 시나리오를 자동 생성하는 AI 기반 BAS 기술을 공개했습니다. 이 시스템은 패치 변화를 분석해 PoC를 생성하는 PatchHawk, 악성코드를 자동 분석하는 MARS, 공개된 CVE와 PoC를 수집·분석하는 ARGUS로 구성됩니다. 도출된 분석 결과는 PurpleHound와 연계되어 실제 환경에서 공격 시나리오를 실행하고 보안 체계를 검증하는 데 활용됩니다.

원문 보기 →
Hackers target exposed Vite dev servers to steal AWS, Azure secrets
BleepingComputer 2026. 9. 15. 01:15

인터넷에 노출된 Vite 개발 서버를 대상으로 AWS 및 Azure 클라우드 자격 증명과 설정을 탈취하려는 대규모 스캔 공격이 확인되었습니다. 공격자들은 파일 접근 제어를 우회할 수 있는 고위험 취약점인 CVE-2026-39364 등을 악용해 .env 파일, 테라폼 상태 파일, 시스템 환경 변수 등을 일반 텍스트로 탈취하고 있습니다. 보안 기업 F5는 허니팟을 통해 한 달간 800회 이상의 공격을 탐지했으며, 피해 방지를 위해 Vite 서버를 최신 버전으로 업데이트하고 5173 포트 접근을 차단할 것을 권고했습니다.

원문 보기 →
WordPress Adds Automated Plugin Reviews to Block High-Risk Updates Before Distribution
The Hacker News 2026. 9. 15. 01:00

워드프레스는 잠재적 보안 문제를 분석하고 위험을 차단하기 위해 플러그인이 WordPress.org 업데이트 API를 통해 배포되기 전 모든 릴리스에 자동 보안 검토를 도입한다고 발표했습니다. 새로운 보안 이니셔티브인 'Protect The Shire'의 일환으로 현재 6시간의 쿨다운 기간 동안 AI 모델과 Jetpack Scan이 변경 사항을 분석하여 위험 점수를 산출합니다. 높은 위험 점수를 받은 릴리스는 플러그인 팀의 직접 개입 없이도 자동으로 배포가 차단되며, 해당 플러그인의 커밋 담당자에게 검토 결과가 포함된 이메일이 발송됩니다.

원문 보기 →
파수 AI, KCSCON 2026서 ‘엘름·마인드셋·랩소디’ 공개…안전한 AX 전략 제시
데일리시큐 - 전체기사 2026. 9. 15. 00:59

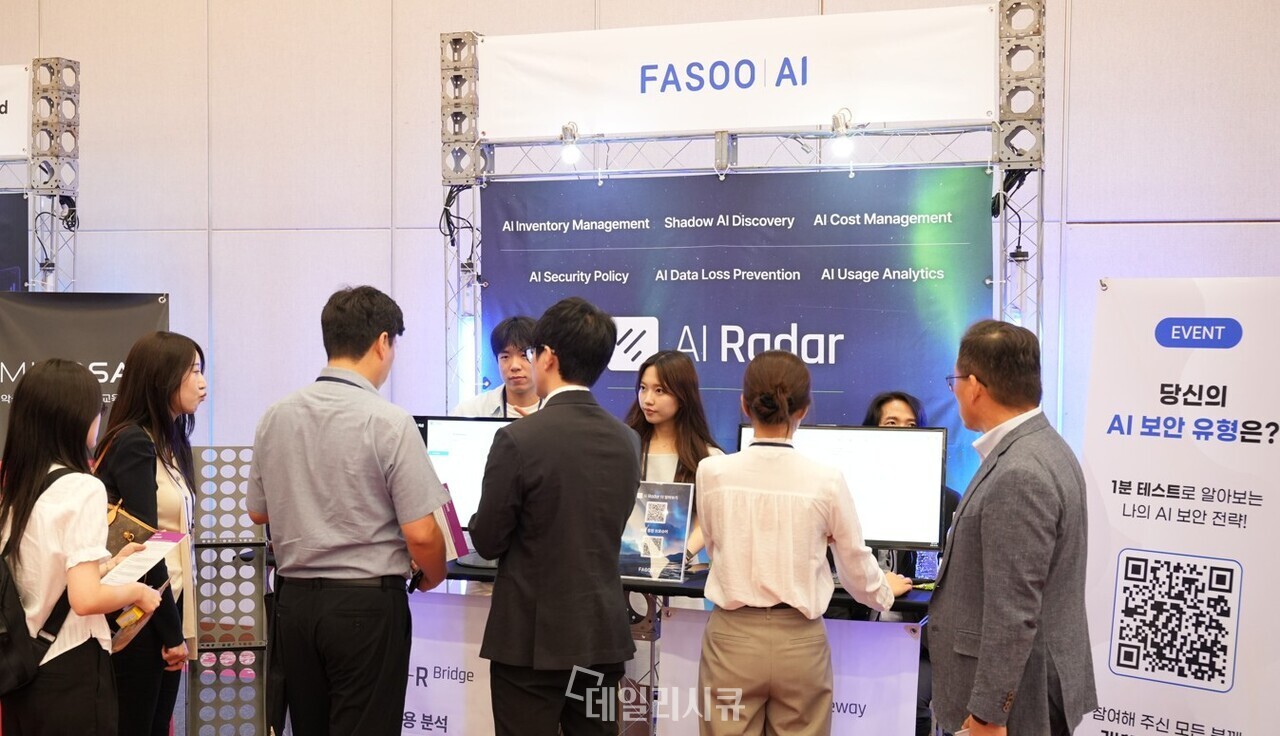
파수 AI는 '2026 대한민국 사이버 보안 컨퍼런스(KCSCON 2026)'에 참가해 에이전틱 AX 플랫폼 '엘름', 악성메일 모의훈련 서비스 '마인드셋', 차세대 문서관리 플랫폼 '랩소디'를 선보였다. 파수 AI는 기업 내부 데이터 관리와 사용자 접근 권한 및 보안 정책을 AI 환경까지 연결하는 '안전한 AX' 전략을 강조했다. 이를 통해 AI 에이전트 구축 지원은 물론, 모의훈련을 통한 임직원 보안 역량 강화와 문서 암호화 및 가상화 기술을 통한 체계적인 데이터 관리를 제시했다.

원문 보기 →
AWS Systems Manager Agent Vulnerability Allows Attackers to Bypass Port-Forwarding Restrictions
Cyber Security News 2026. 9. 15. 00:14

AWS Systems Manager Agent에서 인증된 공격자가 원격 호스트 포트 포워딩 제한을 우회할 수 있는 심각한 취약점(CVE-2026-89049)이 발견되었습니다. 이 취약점은 링크-로컬 주소의 다양한 표현 방식을 제대로 검증하지 않아 발생하며, 공격자가 EC2 인스턴스 메타데이터 서비스(IMDS)에 접근해 IAM 역할의 임시 자격 증명을 탈취할 수 있게 만듭니다. 해당 결함은 3.3.4851.0 미만 버전에 영향을 미치며, 최신 버전인 3.3.4851.0에서 보안 패치가 완료되었습니다.

원문 보기 →