카스퍼스키는 휴가철 여행객을 노리고 여행 관련 브랜드를 사칭하는 피싱 및 악성코드 위협을 경고하는 인사이트를 발표했다. 분석 결과 교통 브랜드를 사칭한 공격 탐지 중 에미레이트항공(61%)과 우버(37%) 사칭이 대부분을 차지했으며, 트로이목마와 금융 정보를 탈취하는 Trojan-Banker 악성코드가 높은 비중을 기록했다. 또한 Ryanair 항공편 보상금 사칭이나 Booking.com 위장 결제 가로채기 등 긴급한 결정을 유도하는 수법이 확인되어 공식 플랫폼 이용 및 결제 전 URL 확인 등 보안 주의가 요구된다.
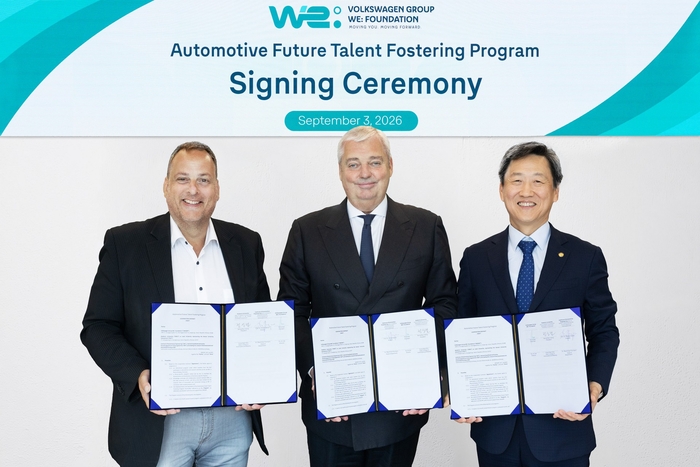
폭스바겐그룹 우리재단이 독일 자동차공학연구소(IAE), 한국대학컨소시엄(KUC)과 '자동차 미래 인재 양성 프로그램' 협약을 체결했습니다. 이번 프로그램은 2027년부터 2029년까지 운영되며, 학부생의 IAE 현지 첨단 연구 프로젝트 참여 및 4개 핵심 모듈 연계 교육과정을 지원합니다. 국내 대학 컨소시엄은 차량용 임베디드 시스템, 자율주행 보조 시스템, 차량 인공지능과 함께 차량 사이버보안(ACS) 등의 모듈을 통해 마이크로디그리 및 학점 이수를 도울 예정입니다.
젠슨 황 엔비디아 CEO는 골드만삭스 콘퍼런스에서 AI의 다음 대형 응용 분야로 사이버보안을 지목하며, 소프트웨어 취약점 탐지와 사이버공격 방어에 AI가 적극 활용될 것으로 전망했다. 그는 보안 시스템이 24시간 상시 작동해야 해 지속적인 매출을 창출할 수 있는 시장이라고 강조했으며, 엔비디아 역시 크라우드스트라이크, 시스코, 팔란티어와 협력해 AI 기반 보안 도구를 구축하고 있다. 한편 오픈AI CFO도 보안을 중요한 상업적 기회로 언급했으나, AI가 공격자에게 악용될 수 있다는 위험성도 함께 지적된다.
Permify는 구글 잔지바르(Zanzibar) 설계를 따른 오픈소스 인가(권한 부여) 서비스로, 애플리케이션 코드와 분리해 접근 제어 규칙을 통합 관리합니다. 자체 언어를 통해 역할 기반(RBAC), 관계 기반(ReBAC), 속성 기반(ABAC) 접근 제어를 모두 지원하며, 멀티 테넌트 환경도 제공합니다. Cloud Native Computing Foundation 회원인 Permify는 REST 및 gRPC 호출을 지원하며 GitHub에서 무료로 이용할 수 있습니다.
퍼즐 앱 데이즐의 개발자 닉 에이브는 구글 안드로이드 앱 광고 집행 중 성과로 잡힌 설치의 약 60%에서 봇팜으로 의심되는 비정상 패턴이 나타났다고 주장했다. 의심 기기들은 광고를 클릭하지 않고 앱을 설치한 뒤 단 한 번만 실행했으며 체류 시간이 0초였고 배포가 중단된 구버전 앱을 실행하는 행태를 보였다. 에이브는 구글에 무효 트래픽 조사를 요청했으며, 전환 목표를 실제 퍼즐 완료로 변경했다고 밝혔다.

미국과 캐나다의 IT 및 보안 리더 700명을 대상으로 한 ManageEngine의 조사에 따르면, 응답자의 80%는 침해 사고 직후 높아진 사이버보안에 대한 관심이 1~6개월 이내에 사라진다고 답했습니다. 사고를 겪은 조직 중 보안이 영구적인 우선순위로 유지된다고 답한 비율은 8%에 불과했으며, 응답자의 절반 가까이는 사고 이후에도 기존 구조와 전략을 그대로 유지했습니다. 또한 대다수는 상충하는 비즈니스 우선순위로 인해 보안 계획이 정기적으로 연기되거나 격하된다고 밝혔습니다.
한국정보보호산업협회(KISIA)가 정부의 사이버 보안 특화 AI 파운데이션 모델 개발 사업 수행기관으로 선정된 네이버클라우드 컨소시엄과의 협력을 추진한다. KISIA는 340여 개 회원사가 보유한 위협 정보, 취약점 분석, 패치 정보 등의 데이터를 AI 모델 개발에 연결하고 향후 개발된 모델을 회원사가 활용할 수 있도록 지원할 구상이다. 양측의 협력은 협회 내 'AI 보안 인텔리전스 협의체'를 통해 이루어질 전망이다.

디지서트(DigiCert)의 보고서에 따르면 2029년까지 공개 TLS 인증서 유효 기간이 47일로 단축되면서 기업의 인증서 갱신 및 도메인 검증 부담이 대폭 증가할 전망입니다. 조사 대상 기업의 34%가 인증서 만료로 인한 서비스 중단을 겪었으며, 응답자의 약 4분의 1은 가장 심각했던 인증서 관련 사고로 25만 달러 이상의 손실을 입었다고 답했습니다. 인증서 관리량이 늘어남에 따라 수동 관리로 인한 리스크와 IT 인프라 부담을 줄이기 위한 중앙 집중식 관리 및 자동화의 필요성이 커지고 있습니다.
클라우데라가 미스트랄과 전략적 파트너십을 체결하고 민감 데이터를 외부에 유출하지 않고 안전하게 구축·운영할 수 있는 소버린 AI 조합을 선보였다. 양사는 클라우데라 플랫폼에 미스트랄 모델을 통합하여 기업이 온프레미스, 퍼블릭 클라우드, 에어갭 환경 등 자체 인프라 내에서 직접 AI를 맞춤화하고 추론을 실행하도록 지원한다. 이를 통해 금융, 공공, 제조 등 규제 산업 기업들은 데이터 보안 및 거버넌스 통제권을 유지하면서 AI를 도입할 수 있게 된다.
AWS가 AI 모델이 실제 보안 취약점과 안전하지만 위험해 보이는 코드를 얼마나 잘 구별하는지 평가하는 '디셉션 벤치마크(Deception Benchmark)'를 공개했습니다. 이 벤치마크는 16개 프로그래밍 언어와 70개 이상의 CWE 범주에 걸친 14,822개 샘플로 구성되어 있으며 5개 제공업체의 12개 모델을 평가했습니다. 해당 데이터셋은 취약점 패턴과 이를 방지하는 보호 제어가 함께 포함된 안전한 코드를 제시하여 AI 모델의 오탐률과 코드 이해도를 단일 패스로 측정하도록 설계되었습니다.

마이크로소프트의 2026년 9월 패치 튜스데이에서 활성 악용 중인 제로데이 2건을 포함해 총 973건의 취약점이 패치되었습니다. 또한 FortiOS 및 FortiSwitchManager의 힙 오버플로우 취약점(CVE-2025-25249)을 악용해 사용자 지정 Node.js RAT인 PivotC2를 배포하는 공격이 발견되었으며, 최소 178대의 기기가 침해당했습니다. 더불어 포티넷은 Agentless ZTNA 포털에서 중간자 공격을 허용하는 고위험 인증서 검증 취약점(CVE-2026-84393)을 공개했습니다.
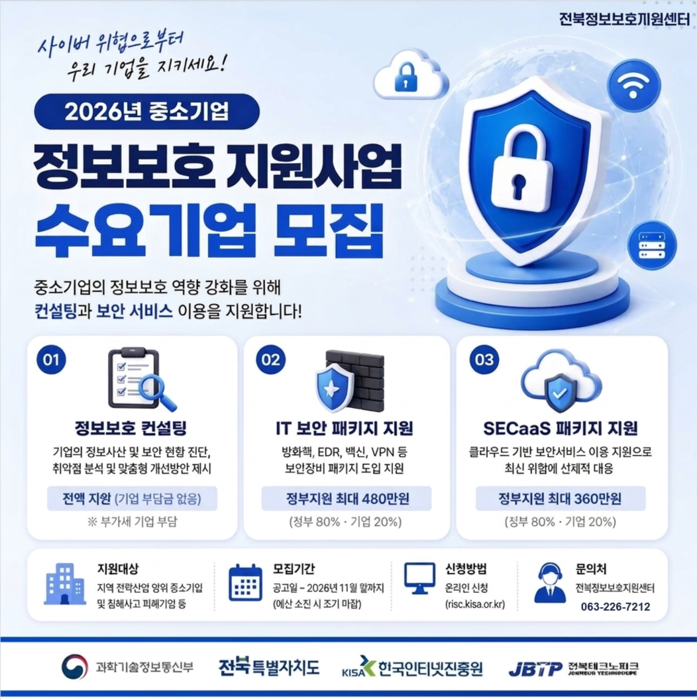
전북테크노파크 전북정보보호지원센터가 전북 소재 중소기업의 정보보호 역량 강화를 위한 '중소기업 정보보호 지원사업' 수요기업을 모집합니다. 이번 사업을 통해 선정된 기업은 무상 정보보호 컨설팅과 함께 IT 보안 패키지 및 SECaaS 패키지 도입 비용의 80%를 지원받을 수 있습니다. 신청은 KISA 지역정보보호센터 온라인 사이트에서 가능하며 2026년 11월 말까지 접수를 받습니다.