카스퍼스키, 여행객 겨냥한 사이버 위협 경고...피싱·악성코드 주의보
데일리시큐 - 전체기사
2026. 9. 14. 14:34
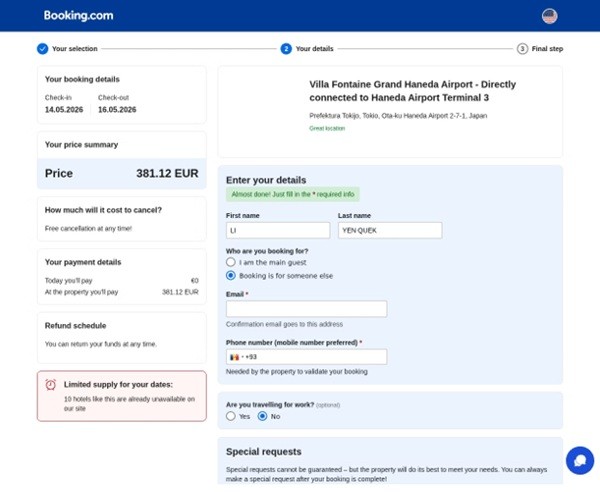
카스퍼스키는 휴가철 여행객을 노리고 여행 관련 브랜드를 사칭하는 피싱 및 악성코드 위협을 경고하는 인사이트를 발표했다. 분석 결과 교통 브랜드를 사칭한 공격 탐지 중 에미레이트항공(61%)과 우버(37%) 사칭이 대부분을 차지했으며, 트로이목마와 금융 정보를 탈취하는 Trojan-Banker 악성코드가 높은 비중을 기록했다. 또한 Ryanair 항공편 보상금 사칭이나 Booking.com 위장 결제 가로채기 등 긴급한 결정을 유도하는 수법이 확인되어 공식 플랫폼 이용 및 결제 전 URL 확인 등 보안 주의가 요구된다.
원문 보기 →