미국 정부가 사기, 자금 세탁 및 기타 범죄 활동을 지원하는 중국어 마켓플레이스 신비 개런티(Xinbi Guarantee)를 제재했습니다. 미 재무부는 이 플랫폼이 2022년 출범 이후 240억 달러 이상의 가상화폐 및 법정화폐를 처리한 것으로 추산했으며, 운영을 지원한 싱가포르의 SafeW Technology와 캄보디아의 Anwen Technology도 함께 제재했습니다. 또한 미국 비밀경호국과 블록체인 인텔리전스 기업 엘립틱(Elliptic)은 신비 개런티와 연계된 5,280만 달러 규모의 암호화폐 자산을 식별하여 동결했다고 발표했습니다.

엔드포인트 권한 관리(EPM) 도구는 상시 관리자 권한을 제거하고 적시(JIT)에 특정 애플리케이션 및 작업의 권한을 상승시켜 제로 트러스트 아키텍처를 지원합니다. 권한 상승 워크플로, 지원 범위, 정책 깊이 등을 기준으로 평가한 결과 Heimdal, BeyondTrust, Delinea, ThreatLocker, Admin By Request 등이 상위 솔루션으로 꼽혔습니다. 1위를 기록한 Heimdal은 애플리케이션 제어와 적시 권한 상승 기능을 결합하여 간편한 배포를 제공하는 반면, 대규모 엔터프라이즈 PAM 수준의 기능 깊이는 상대적으로 부족한 것으로 평가되었습니다.
Linux 재단이 Linux 커널에서 발생하는 Use After Free 취약점(CVE-2026-31554)을 해결한 보안 업데이트를 발표했습니다. 영향받는 제품은 버전 6.12.80 미만, 6.18.21 미만, 6.19.11 미만, 7.0 미만의 Linux 커널입니다. 영향을 받는 버전을 사용하는 이용자는 해당 버전 이상의 최신 보안 버전으로 업데이트해야 합니다.
PostgreSQL 재단이 자사 제품에서 발견된 여러 취약점을 해결한 보안 업데이트를 발표했습니다. 이번 업데이트에는 정수 오버플로우(CVE-2026-6473), 심볼릭 링크 참조(CVE-2026-6475), 제어되지 않는 재귀 호출(CVE-2026-6479), 스택 기반 버퍼 오버플로우(CVE-2026-6637), SQL 인젝션(CVE-2026-6476) 등의 취약점 조치가 포함되었습니다. 영향을 받는 PostgreSQL 버전 사용자는 18.4, 17.10, 16.14, 15.18, 14.23 이상 등 각 해결 버전으로 업데이트할 것이 권고됩니다.

소프트캠프는 AI 에이전트 도입 확산에 따른 보안 위협에 대응하기 위해 제로 트러스트 기반의 'AI 시큐리티 스위트'를 제안했다. 강대원 상무는 AI 에이전트와 비인간 ID(NHI)의 증가로 기존 사람 중심 보안 체계의 한계가 드러나 전용 통제 레이어가 필요하다고 설명했다. 해당 스위트는 실드 아이디, 실드 게이트, 실드 AI 게이트웨이, 실드 에이전트 샌드박스 등을 포함해 AI 호출 및 에이전트의 행위를 세밀하게 평가하고 통제한다.
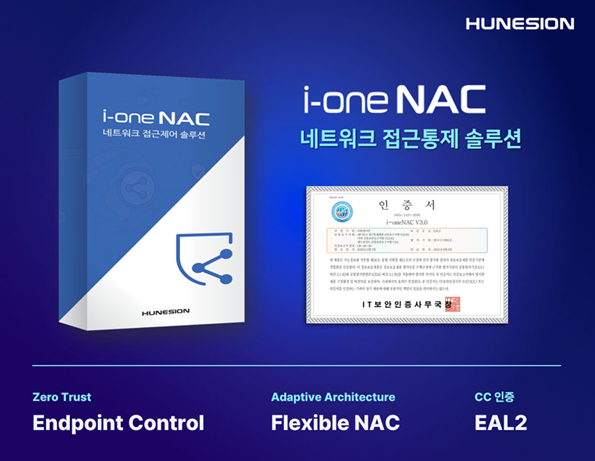
휴네시온의 네트워크 접근제어(NAC) 솔루션 '아이원NAC V3.0'이 국제공통평가기준(CC) 인증을 획득했다. 이번 버전은 보안통제 범위를 IT에서 OT 환경까지 확대하고 윈도, 리눅스, 맥OS용 에이전트를 CC인증 범위에 포함했다. 또한 관리자 UI 개편, 원격제어 기능 추가 및 공급망 보안을 위한 SBOM 관리체계를 적용했으며 공공·금융·제조·OT 분야로 사업을 확대할 계획이다.
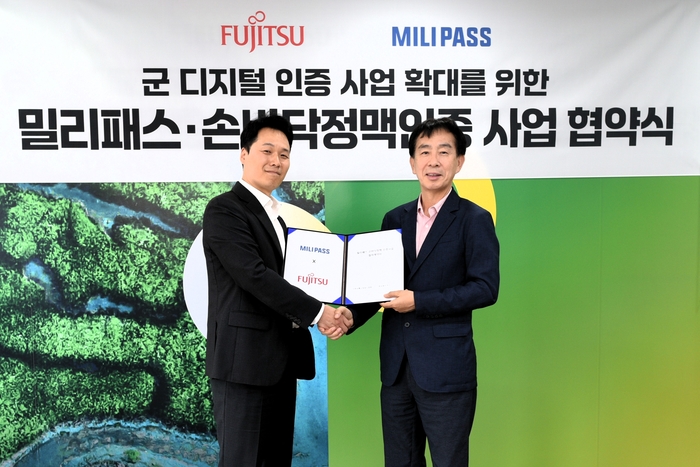
한국후지쯔는 군인 모바일 신분인증 플랫폼 '밀리패스' 운영사인 한국특수정보인증원과 손바닥 정맥인증 기술을 결합한 국방 디지털 신원인증 사업을 추진한다고 밝혔다. 양사는 비접촉 생체인증 기술인 팜시큐어와 밀리패스를 연계해 군 출입통제 및 본인확인에 특화된 서비스를 공동 개발할 계획이다. 양사는 국방 분야에서 활용 사례를 확보한 뒤 이를 공공 분야로 확대 적용할 예정이다.
익스트림 네트웍스는 AI 워크로드 급증으로 인한 네트워크 병목 및 사일로화 문제를 해결하기 위해 AI, 네트워크, 보안을 통합하는 '익스트림 플랫폼 원' 전략을 제시했다. 해당 플랫폼은 유니버설 ZTNA를 결합해 원격 및 캠퍼스 사용자, IoT 기기에 일관된 보안 정책을 적용하고 접근제어를 일원화한다. 아울러 '익스트림 에이전트 원'을 통해 자연어 기반의 상태 질의, 장애 분석 및 지식 검색을 지원함으로써 궁극적인 자율 운영 네트워크로의 확장을 추진한다.

Wiz Research가 2월에 인터넷에 노출된 LiteLLM 서버를 스캔한 결과, 3,074대 중 약 10%에 해당하는 294대가 설치 가이드의 예시 관리자 키인 'sk-1234'를 수락하거나 인증 키가 아예 설정되지 않은 것으로 나타났습니다. 이 관리자 마스터 키가 노출될 경우 서버에 저장된 모델 제공업체 API 키가 유출되어 비용을 전가하는 LLM 재킹 공격에 악용될 수 있으며, 프롬프트와 응답 확인 및 내부 도구 접근도 가능해집니다. 또한 관리자 엔드포인트가 내부 IP나 클라우드 메타데이터 주소를 검증하지 않아 인스턴스 메타데이터 서비스(IMDS)를 통해 클라우드 IAM 자격 증명까지 탈취될 위험이 있습니다.
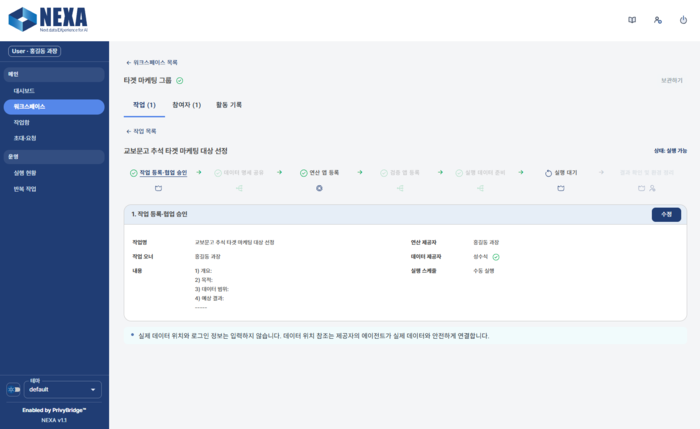
융합보안 전문기업 쿤텍이 원본 데이터와 AI 로직을 공개하지 않고 협업할 수 있는 보안 플랫폼 'NEXA 1.0'을 출시했다. 이 플랫폼은 서울대 백윤흥 교수 연구실의 '프리비브리지' 기술을 적용해 신뢰 실행 환경(TEE)에서 승인된 연산만 수행하는 상호 프라이버시 구조를 갖췄다. 또한 실행환경과 코드를 먼저 검증한 뒤 데이터와 키를 제공하는 '선검증 후주입' 방식을 통해 자산 유출을 차단한다.
2차 전자지급결제대행사 코엠페이먼츠에서 해킹 공격으로 카드번호와 비밀번호 앞자리 등 결제정보가 유출되는 사고가 발생했습니다. 이에 따라 결제정보를 전달했던 다날, 나이스페이먼츠, 케이에스넷 등 1차 PG사들은 금융감독원 조사에 대비해 내부 점검을 진행하고 있습니다. 금감원이 유출 경위와 범위를 파악 중인 가운데, 향후 조사에서 1차 PG사의 결제정보 전달 및 암호화 등 보안 조치 이행 여부가 확인될 가능성이 제기되고 있습니다.

한 치과 병원에서 환자 데이터베이스에 접근할 수 있는 관리자 계정 중 하나가 2021년에 계약이 종료된 외주 일정 관리 업체의 것으로 방치된 사실이 보안 감사에서 발견되었습니다. 해당 계정은 계약자가 알리지 않고 생성한 뒤 퇴사해 최소 3년 동안 활성화된 상태였으며, 약 4,000건의 환자 기록에 접근할 수 있어 HIPAA 규정 위반 위험을 초래했습니다. 이를 점검한 전문가는 미사용 관리자 계정들을 제거하고 공급업체 계약 종료 시 접근 권한을 자동으로 차단하는 등 정기 점검 정책을 마련했습니다.