
록스타 게임즈(Rockstar Games)는 수년에 걸쳐 직원 자격 증명 도용 및 외부 서비스 제공업체의 액세스 토큰 손상 등을 통해 소스 코드, 7,860만 개의 비즈니스 기록, 플레이 가능한 GTA VI 개발 빌드를 탈취당하는 여러 침해 사고를 겪었다. Lares 연구원들의 분석에 따르면, 2022년 9월 Lapsus$는 반복적인 인증 요청을 통해 내부망에 접근한 뒤 Slack과 Atlassian Confluence에서 평문 자격 증명을 찾아내 소스 코드 등을 유출했다. 또한 ShinyHunters는 분석 제공업체 Anodot을 해킹해 얻은 OAuth 토큰으로 록스타의 Snowflake 데이터 웨어하우스에 접근했으며, 현재 미출시 게임으로 위장한 악성코드가 유포되어 사용자들을 감염시키고 있다.

2026년 'Voice of the CISO' 조사 결과에 따르면, 사이버 위험의 중심이 클라우드 플랫폼, SaaS 애플리케이션, AI 워크플로우 등 실제 업무가 이루어지는 환경으로 이동했습니다. 2025년에 비해 향후 12개월 내 중대한 사이버 공격이나 민감한 정보 유출을 예상하는 CISO의 비율은 감소했습니다. 하지만 5년간의 추세를 보면 공격에 대한 예상치는 변동을 거듭해왔으며, 인적 위험이 여전히 중요한 가운데 이사회와의 의견 일치 및 과도한 기대치도 함께 상승한 것으로 나타났습니다.
Group-IB의 조사에 따르면, 10월 6일 ASOS 고객들에게 발송된 해킹 주장 푸시 알림과 연결된 텔레그램 계정은 과거 게임 아이템 거래에 사용되었던 것으로 나타났습니다. ASOS 측은 제3자 통신 플랫폼과 관련된 무단 활동을 조사 중이며 기본 개인정보가 유출되었을 수 있으나 결제 정보나 비밀번호는 영향을 받지 않았다고 밝혔습니다. 현재까지 해커가 ASOS 고객 데이터에 접근했다는 주장을 입증할 증거는 발견되지 않았으며, Snowflake 측도 자사 플랫폼의 손상은 없었다고 확인했습니다.

에이전틱 모의해킹(Agentic pentesting)은 실제 공격자처럼 자율적으로 공격 경로를 발견하고 검증 및 악용하는 솔루션이다. 2026년 상반기에 35,364개의 CVE가 발견되고 취약점 공개부터 악용까지의 평균 시간이 8시간으로 단축됨에 따라, 기존의 연간 또는 주간 모의해킹 방식은 한계에 직면했다. 가트너(Gartner)는 2028년까지 기업 모의해킹 프로그램의 60% 이상이 지속적인 검증 형태로 운영될 것으로 예측하며, 에이전틱 모의해킹이 새로운 노출을 빠르게 검증하는 핵심 대안으로 강조되고 있다.

해커들이 가나(.gh), 시에라리온(.sl), 아메리칸사모아(.as)의 3개 국가 코드 최상위 도메인(ccTLD) 운영 권한을 탈취하여 구글 및 기타 대규모 조직의 도메인에 대한 HTTPS 인증서를 무단으로 발급받았습니다. 구글은 자사 시스템이나 인증 기관(CA)이 침해당한 것은 아니라고 밝혔으며, 크롬(Chrome) 브라우저의 CRLSets를 통해 해당 무단 인증서를 차단하고 CA와 협력하여 이를 폐기했습니다. 또한 인증서 투명성(CT) 로그를 통해 피해를 입은 다른 조직들을 확인하여 연락을 취했으며, 향후 DNS 및 라우팅 침해로 인한 피해를 줄이기 위해 HTTPS 생태계 개선에 지속적으로 노력할 계획입니다.
애플(Apple)은 특정 기기나 사진작가의 신원을 노출하지 않고도 최신 아이폰으로 촬영된 사진의 진위 여부를 검증할 수 있는 '레퍼런스 이미지(Reference Image)' 시스템을 출시했다. 이 시스템은 사진작가의 익명성을 보호하기 위해 PCC의 검증을 거친 후 애플의 서명 서비스를 통해 최종 이미지에 서명한다. 또한, 애플을 포함한 그 누구도 실제 이미지 데이터에 접근할 수 없도록 설계되어 강력한 기밀성을 보장한다.
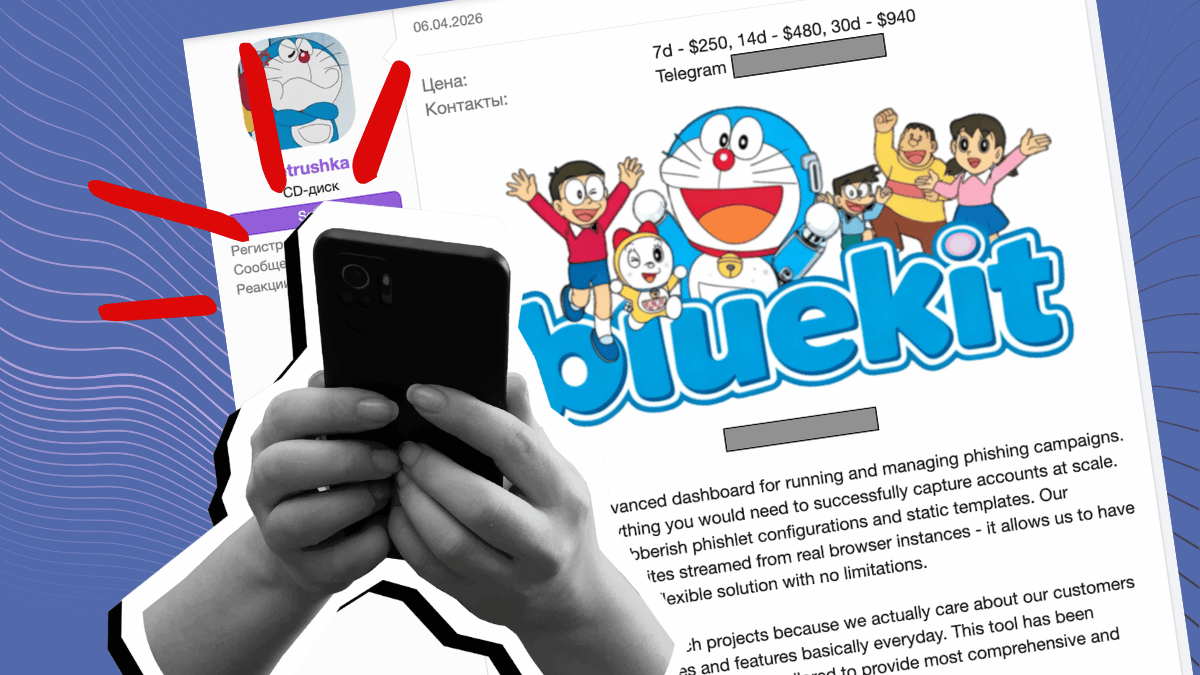
Malwarebytes 연구팀은 깊은 기술적 지식 없이도 계정 탈취 피싱 공격을 쉽게 실행할 수 있게 해주는 서비스형 피싱(PhaaS) 툴킷인 'BlueKit'을 추적해 왔다. 'petrushka'라는 운영자가 사이버 범죄 포럼에서 제공하는 이 플랫폼은 단일 대시보드를 통해 전체 피싱 캠페인을 자동화하고 관리할 수 있도록 지원한다. 9월 기준으로 BlueKit은 아마존, 구글, 뱅크 오브 아메리카 등 97개 유명 브랜드를 사칭하는 176개의 피싱 템플릿을 제공하며 소비자와 기업을 모두 표적으로 삼고 있다.
FBI와 미국 비밀경호국(USSS)은 범죄자들이 'FortiBleed' 캠페인과 관련된 자격 증명을 사용하여 조직의 Fortinet 방화벽 접근을 차단하고 있다고 공동 권고문을 통해 경고했습니다. SOCRadar에 따르면 194개국에서 86,644대 이상의 기기가 손상되었으며, 공격자들은 기존 계정의 비밀번호를 변경하거나 삭제하여 피해자의 접근을 막고 지속성을 유지하고 있습니다. 또한, 이 캠페인은 초기 침해 브로커를 통해 INC/Lynx 및 Payload 랜섬웨어 그룹의 공격과도 연관된 것으로 확인되었습니다.
구글은 4개의 심각(Critical) 등급 결함을 포함해 총 247개의 취약점을 해결하는 크롬 155(Chrome 155) 보안 업데이트를 화요일에 배포했습니다. 4개의 심각한 버그는 모두 UAF(Use-After-Free) 문제이며, 이 중 3개는 연구원 Xinyang Ge가 AI를 활용해 일부를 발견하여 보고했습니다. 이번 업데이트에는 외부 연구원들이 보고한 62개의 버그가 포함되었고 구글은 약 33,000달러의 버그 바운티를 지급했으나, 실제 야생에서 악용된 사례는 언급되지 않았습니다.

Anthropic의 Mythos AI가 Rejetto HTTP File Server(HFS) 3.x 브랜치에서 원격 공격자가 관리자 세션을 위조하고 임의 코드를 실행할 수 있는 심각한 취약점(CVE-2026-61500)을 발견했습니다. 이 문제는 암호학적으로 안전하지 않은 자바스크립트의 'Math.random()' 함수를 사용해 예측 가능한 세션 서명 키를 생성하기 때문에 발생합니다. 공격자는 인증 과정에서 유출된 난수 값을 수집해 내부 상태를 복원하고 세션 서명 키를 알아내어 관리자 권한의 쿠키를 위조할 수 있습니다. 이번 발견은 2026년 7월 Anthropic의 Project Glasswing에 합류한 Horizon3를 통해 이루어졌습니다.

Progress는 DataDirect Autonomous REST Connector AI Model Generator 에이전트에서 악의적인 OpenAPI 또는 Swagger 문서를 통해 임의의 OS 명령을 실행할 수 있는 심각한 명령 주입 취약점(CVE-2026-91140)을 공개했습니다. 이 취약점은 문서에서 파생된 파일 이름 값이 셸 작업 중 충분한 유효성 검사 없이 사용될 때 발생하며, 공격자가 파일 이름에 셸 메타문자를 포함시켜 명령을 실행할 수 있게 합니다. 영향을 받는 파일은 ARCGenAI-Generator.agent.md 등 3개이며, Progress는 GitHub 저장소를 통해 모든 정의를 버전 2.1로 업데이트하고 고객들에게 최신 버전을 적용할 것을 권고했습니다.
소닉월(SonicWall)은 SMA 1000 시리즈 어플라이언스에서 원격의 인증되지 않은 공격자가 권한 없는 작업을 수행할 수 있게 하는 사전 인증 SSRF 취약점(CVE-2026-102255)을 포함한 4개의 취약점을 패치했습니다. 이 외에도 OS 명령 주입, 경로 탐색, 크로스 사이트 스크립팅(XSS) 취약점이 수정되었으며, 영향을 받는 모델(6210, 7210, 8200v) 사용자는 제공된 최신 펌웨어 버전으로 업그레이드해야 합니다. 소닉월은 현재 이 취약점들이 실제 공격에 악용된 증거는 없다고 밝혔으며, 방화벽 제품과 SMA 100 시리즈는 영향을 받지 않습니다.