발행 글 (6622)

🔍
WhatsApp Video Call Flaw Lets Anyone Bypass Your Android Lock Screen and View Your Photos
Cyber Security News 2026. 9. 3. 02:39

안드로이드용 WhatsApp에서 수신된 영상 통화를 수락한 뒤 Meta AI 배경화면 생성 기능을 통해 잠금 화면을 우회하고 사진 갤러리 전체를 열람할 수 있는 취약점이 발견되었습니다. 보안 연구원 Jose Rodriguez가 이를 발견해 Meta와 Google에 보고했으나 아직 패치는 배포되지 않은 상태입니다. Lukáš Štefanko의 테스트 결과 구글 픽셀 6 프로와 오포 K13 등 일부 기기에서 취약점이 확인되었으나, 삼성 갤럭시 S25 울트라와 애플 아이폰은 영향을 받지 않는 것으로 나타났습니다.

원문 보기 →
Google Launches Gemini 3.8 Flash Cyber to Identify and Auto-Patch Security Vulnerabilities
Cyber Security News 2026. 9. 3. 01:54

Google가 소프트웨어 취약점을 자동으로 발견하고 패치를 생성하는 특화 모델인 Gemini 3.8 Flash Cyber를 공개했다. 일반용 Gemini 3.8 Flash는 장기 소프트웨어 엔지니어링 작업에 최적화되어 있으며, DeepSWE v1.1 벤치마크에서 더 큰 모델들을 능가하면서 입력 토큰당 $0.75, 출력 토큰당 $3.75의 가격으로 제공된다. Gemini 3.8 Flash Cyber는 보안팀만 접근 가능한 Google Fairwind Program을 통해 배포되며, CyberGym 벤치마크에서 이전 버전을 능가했고 20개 프로그래밍 언어에서 70% 이상의 성공률을 달성했다.

원문 보기 →
Fake Software Installers Disable Windows Update and Weaken Microsoft Defender
The Hacker News 2026. 9. 3. 01:41

신뢰할 수 있는 소프트웨어 제공 업체를 사칭한 위조 다운로드 웹사이트를 통해 악성 설치 프로그램을 유포하는 공격 캠페인이 발견되었습니다. 마이크로소프트에 따르면 이 캠페인은 Silver Fox(일명 Yinhu)로 불리는 중국 위협 클러스터와 일치하는 것으로 추정되며, 다국적 기업의 중국 내 사업장 및 중국어 사용자를 주로 표적으로 삼고 있습니다. 감염된 악성코드는 보안 보호 기능을 약화시키고 공격자 인프라와 통신하며, 시스템 내 지속성을 확보하기 위해 일반 작업으로 위장한 예약 작업을 생성합니다.

원문 보기 →
Hackers Target US and EU Firms With Microsoft 365 Session Hijacking and RMM Abuse
Cyber Security News 2026. 9. 3. 01:04

8월 미국과 유럽에서 발생한 사이버공격 파동이 Microsoft 365 세션 탈취, 원격관리 소프트웨어 악용, 자격증명 탈취를 결합하여 기업들을 표적으로 삼았다. 공격자들은 가짜 세금 고지서, 송장, 배송 문서를 이용한 피싱으로 ScreenConnect, ConnectWise, LogMeIn Rescue 같은 정상 원격관리 도구를 설치하도록 유도했으며, Mirage2FA 피싱 키트는 중간자 공격 기법으로 4,000명 이상의 미국 피해자로부터 자격증명과 MFA 코드를 탈취하여 다중인증 완료 후에도 Microsoft 365 세션을 탈취할 수 있었다. SnakeBiteAgent 원격접근 트로이목마와 3DBlast 피싱 키트도 확인되었으며, 이들은 기업 이메일, 클라우드 파일, 금융 워크플로우를 노출시켜 기술, 제조, 교육 부문에 영향을 미쳤다.

원문 보기 →
Tech support scams look different now. Here’s what to watch for
Malwarebytes Labs 2026. 9. 3. 00:49

기술 지원 사기범들은 신뢰할 수 있는 기술 또는 보안 회사를 사칭하여 기기 문제가 있다고 주장하고 금전 지불, 개인정보 공유, 원격 접근 권한을 요구한다. 과거 브라우저 잠금과 가짜 바이러스 경고에 의존했던 것과 달리, 현재 사기범들은 스폰서 검색 결과 악용, 신뢰할 수 있는 플랫폼의 가짜 목록 생성, 갱신 사기, 가짜 캘린더 초대 등 다양한 방법으로 접근한다. 원격 접근 소프트웨어 설치를 허용하면 사기범이 모든 파일과 정보에 접근할 수 있으므로 주의가 필요하며, 정당한 회사는 예고 없이 전화를 걸지 않는다.

원문 보기 →
UK Moves to Block High-Risk Tech Suppliers From Critical Infrastructure
SecurityWeek 2026. 9. 3. 00:45

영국 의회에서 국왕 재가를 앞두고 있는 사이버 보안 및 회복력 법안(CSRB)에 핵심 인프라의 공급망 위협을 차단하기 위한 수정안이 추가되었습니다. 이번 조치는 이란 연계 공격자가 영국의 소규모 에너지 시설을 공격해 나흘간 가동을 중단시킨 사건이 알려진 직후 신속하게 도입되었습니다. 수정안에 따라 정부 장관들은 핵심 인프라 조직이 고위험으로 지정된 기술 공급업체를 사용하지 못하도록 차단할 수 있는 권한을 부여받게 됩니다.

원문 보기 →
Russian Man Extradited Over Malware Campaign Targeting Freelancers
InfoSecurity Magazine 2026. 9. 3. 00:00

미국 법무부는 2016년부터 2017년 사이 프리랜서 플랫폼 이용자 약 8만 명에게 악성코드를 유포한 혐의를 받는 러시아 국적의 세아르주딘 타밀라노비치 악툴라예프를 키프로스에서 체포해 미국으로 인도했다고 발표했습니다. 공소장에 따르면 악툴라예프와 공모자들은 약 255개의 가짜 계정을 통해 악성 매크로가 포함된 엑셀 파일을 전송하여 TVRAT 및 DarkVNC와 같은 원격 제어 트로이목마(RAT)를 유포했습니다. 탈취된 피해자 데이터와 개인식별정보(PII)는 사기 등의 범죄에 활용되었으며, 유죄가 인정될 경우 악툴라예프는 최대 수십 년의 징역형에 처해질 수 있습니다.

원문 보기 →
Malicious .git Configs Can Make Claude, Codex, Cursor, and Other AI Agents Run Attacker Code
The Hacker News 2026. 9. 2. 23:06

Manifold Security가 Claude, Codex, Cursor 등 7개의 AI 코딩 에이전트에서 8개의 보안 취약점을 공개했다. 이 취약점들은 저장소의 Git 설정 파일(.git/config)에 포함된 명령어를 에이전트가 사용자의 머신에서 샌드박스 외부로 실행하게 하며, 공격자가 사용자의 권한으로 코드를 실행할 수 있다. 공격은 .git 디렉토리가 포함된 파일 형태로 저장소가 전달될 때 가능하며, goose, Claude Code, Cursor는 패치되었으나 Hermes Agent, Qwen Code, Grok Build 등은 9월 1일 재테스트 시점에 여전히 취약했다.

원문 보기 →
Ransomware Hackers Use New TukTuk Malware to Steal Credentials and Disable Security Tools
Cyber Security News 2026. 9. 2. 23:05

랜섬웨어 운영자들이 TukTuk이라는 새로운 원격 제어 프레임워크를 사용하여 자격증명을 탈취하고 보안 도구를 비활성화하며 감염된 시스템을 감시하고 있다. Oasis Security 분석가들이 발견한 이 도구는 Gentlemen 랜섬웨어 작업과 연결되어 있으며, Windows와 Linux 에이전트, 백엔드, 운영자 패널을 포함하고 있다. 서버에서 회수된 자료에는 EDR 비활성화 도구, 두 개의 대규모 조직에서 탈취된 것으로 추정되는 데이터, 그리고 기술 회사의 224개 Jira 티켓과 의료 조직의 클라우드 및 인프라 자격증명이 포함되어 있었다.

원문 보기 →
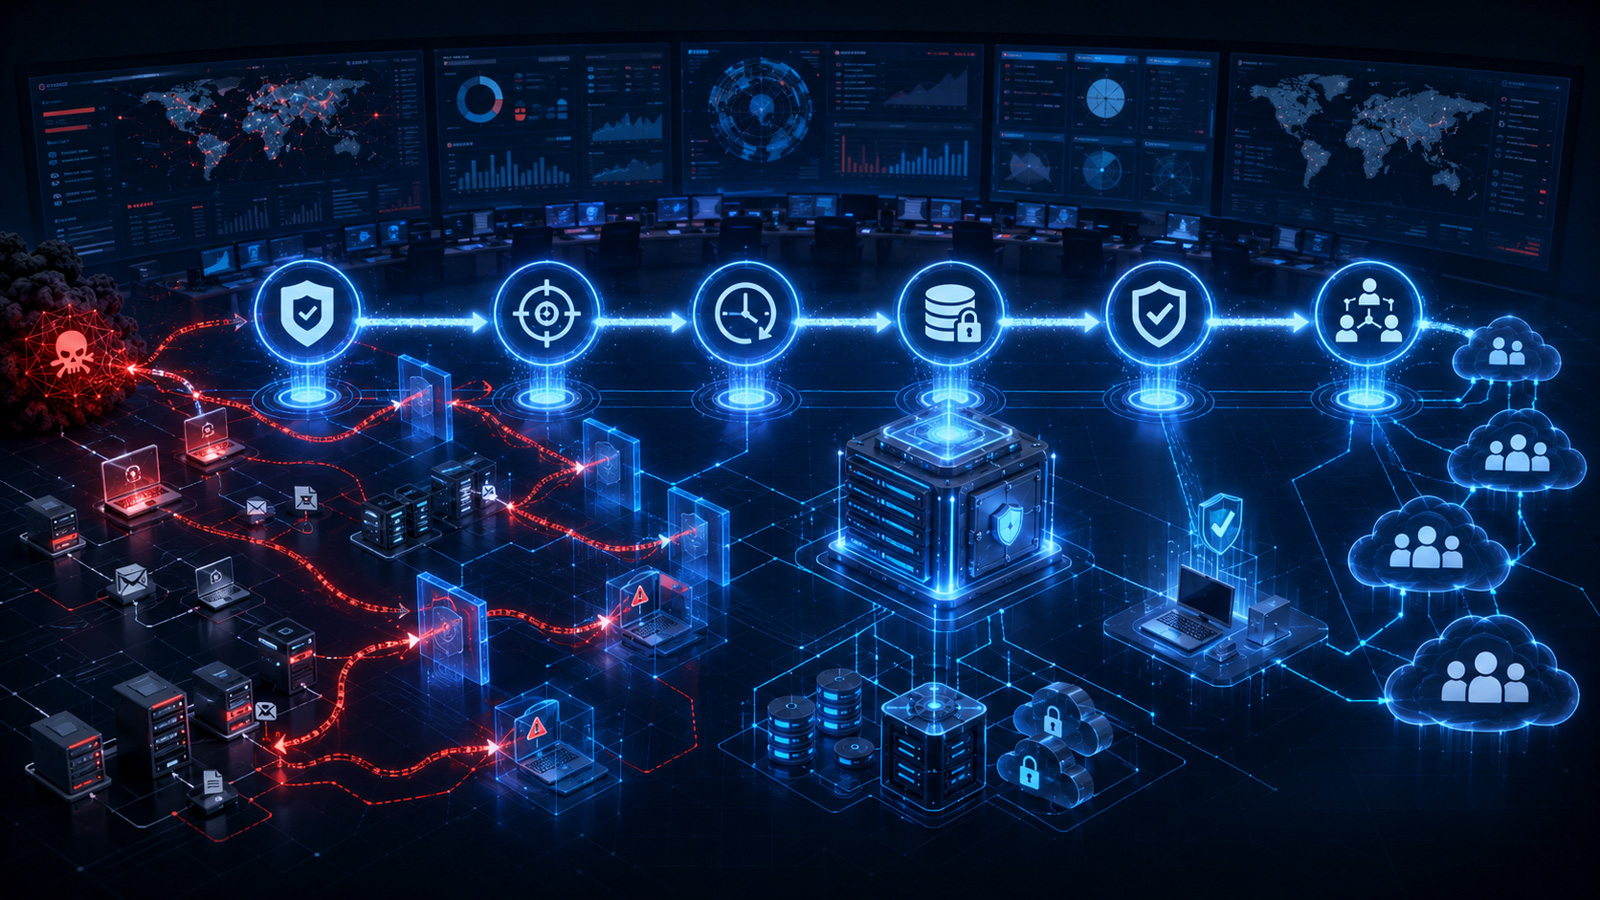
Ransomware protection for MSPs: A 6-point checklist for faster recovery
BleepingComputer 2026. 9. 2. 23:02

MSP(관리형 서비스 제공자)를 위한 랜섬웨어 보호는 노출 감소, 암호화 전 활동 탐지, 24/7 대응, 격리된 복구 지점 보존, 깨끗한 복구, 테넌트 전체 일관된 운영의 6가지 결과를 제공해야 한다. Acronis 사이버위협 보고서에 따르면 2025년 143개 MSP 및 IT 서비스 제공자가 랜섬웨어 피해를 입었으며, 초기 접근의 52%는 피싱, 27%는 패치되지 않은 취약점을 통해 발생했다. 백업만으로는 부족하며, 연습된 복구 경로 없는 엔드포인트 탐지도 불충분하다. 각 제어 항목마다 정확한 테넌트, 워크로드, 스토리지 구성 및 서비스 계층에 대한 증거를 요구해야 한다.

원문 보기 →
Malicious Apache Modules Hijack Brazilian Government Site Traffic to Push Betting Pages
The Hacker News 2026. 9. 2. 22:44

중국어권 사이버범죄 집단 'Gambling Goblin'이 브라질 정부 및 교육기관의 웹서버에 악성 Apache 모듈을 설치하여 방문자를 온라인 도박 및 스포츠 베팅 페이지로 리다이렉트하는 캠프인을 진행 중이다. Check Point Research는 2025년 중반부터 이 캠프인을 추적했으며, 공격자들은 역프록시를 통해 정상 도메인으로 위장한 피싱 페이지로 트래픽을 돌리고 보안 헤더를 제거하여 악성 콘텐츠를 실행한다. 공격자들은 검색 엔진 최적화(SEO) 조작을 목표로 고평판 도메인(특히 브라질 정부 사이트)을 연쇄적으로 악용하며, DownPro, AlphaAgent, oRAT 등 다양한 악성 도구를 배포한다.

원문 보기 →