트레저, 미국 고객 6만7000명 추가 정보 유출 확인
디지털투데이 - 전체기사
2026. 9. 5. 07:09
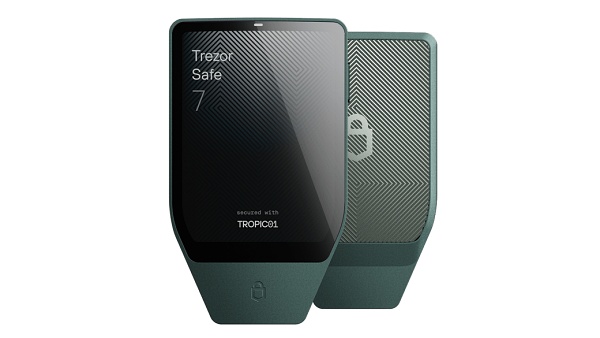
하드웨어 지갑 제조사 트레저가 물류 대행사 쉽몽크의 데이터 유출로 미국 고객 6만 7000명의 개인정보가 추가 노출되어 전체 피해 규모가 약 8만 700명으로 늘었다고 밝혔습니다. 노출된 정보는 2019년 11월부터 2021년 8월 사이의 이름, 이메일, 전화번호, 집주소 등으로, 트레저 자체 시스템이나 개인키는 침해되지 않았으나 하드웨어 지갑 보유자를 특정할 수 있는 위험이 발생했습니다. 이번 침해 사고는 분석 도구 메타베이스의 SQL 인젝션 취약점에서 비롯되었으며, 트레저는 가짜 이메일이나 우편물에 대한 주의를 당부하고 익명 배송 도입을 추진하기로 했습니다.
원문 보기 →