발행 글 (6852)

🔍
FulcrumSec Claims Responsibility for Manchester Airport Group Breach
InfoSecurity Magazine 2026. 9. 2. 17:15

FulcrumSec 위협 그룹이 영국 최대 공항 그룹인 Manchester Airport Group(MAG) 침해 사건에 대한 책임을 주장하며 약 549GB의 데이터를 유출 사이트에 공개했다. 공격자는 세 공항 웹사이트의 프론트엔드 JavaScript에서 고객 참여 플랫폼 Iterable의 관리자 키를 발견하여 초기 접근을 확보했으며, 이 키들은 루트 도메인에 노출되어 있어 누구나 검사 기능으로 확인할 수 있었다. 유출된 데이터에는 약 870만 개의 고객 프로필, 12억 개의 마케팅 이벤트, 250만 개의 구매 기록, 46만 개 이상의 SMS 메시지, 19만 1천 개의 미래 예약 정보 등이 포함되어 있으며, 이는 피싱 공격이나 신체적 위협에 악용될 수 있다.

원문 보기 →
Keepnet launches free SMS/Call Reporter for iOS
Help Net Security 2026. 9. 2. 17:00

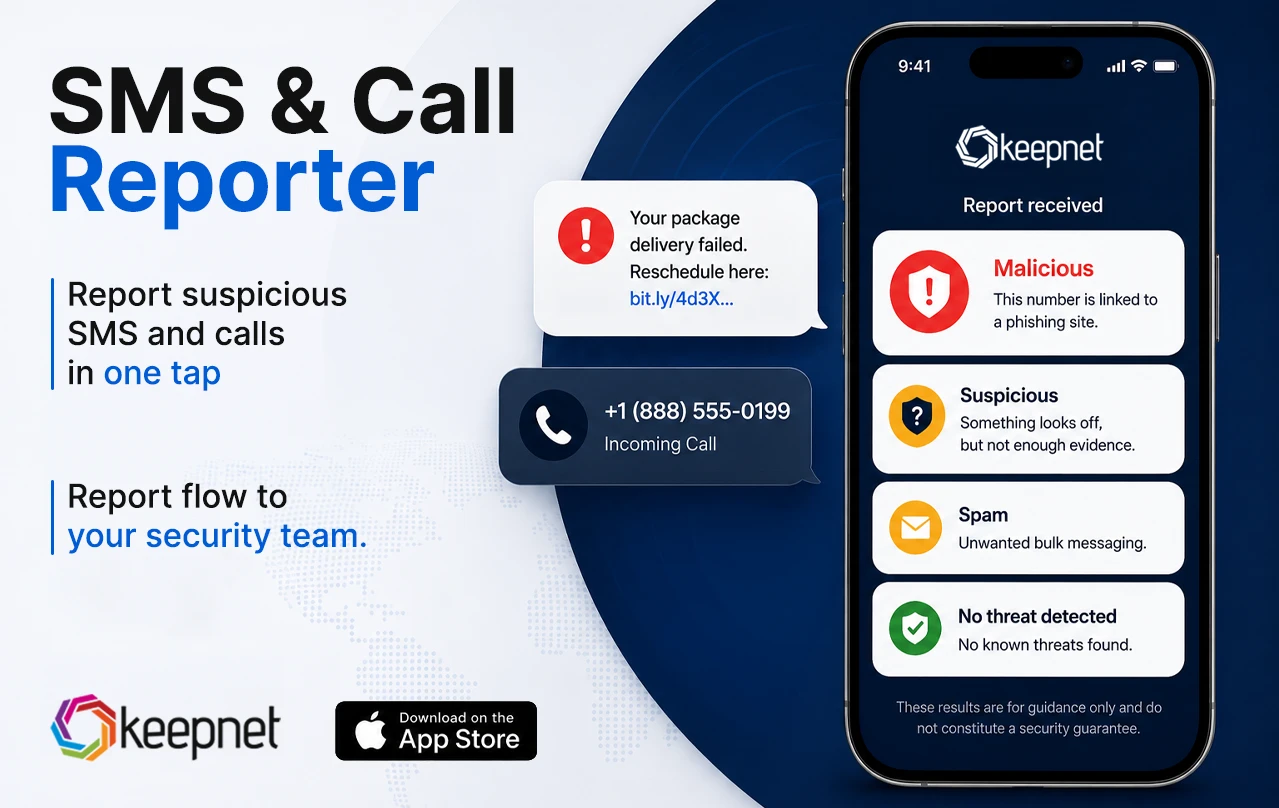
Keepnet이 SMS/Call Reporter 앱을 출시했으며, 이는 의심스러운 문자메시지나 전화를 한 번의 탭으로 신고할 수 있는 무료 앱이다. Apple App Store에서 이용 가능하며 Android는 로드맵에 포함되어 있다. Keepnet 고객의 경우 신고 사항이 Keepnet Incident Responder로 전달되어 이메일 피싱 신고와 동일한 워크플로우로 처리되며, 모바일 피싱 시도가 보안팀에 도달하지 못하는 문제를 해결하기 위해 출시되었다.

원문 보기 →
Hackers Hide a Full Remote Access Trojan Inside a Real Exodus Crypto Wallet
Cyber Security News 2026. 9. 2. 16:50

사이버 범죄자들이 정상적인 Exodus 암호화폐 지갑 설치 프로그램을 변조하여 원격 제어 트로이목마(RAT)를 유포하는 공격이 발견되었습니다. 가짜 PDF나 ZIP 파일 내 JavaScript를 통해 유포되는 악성 MSI는 실제 지갑 프로그램 구성 파일 중 극소수만 수정하여 화면을 띄우지 않은 채 메모리에서 악성 페이로드를 실행합니다. Huntress 연구원들에 따르면 해당 모듈형 페이로드는 브라우저 비밀번호 및 쿠키 탈취, 원격 명령 실행, VNC 접근, 프록시 설정 등의 기능을 수행해 네트워크 침투와 계정 탈취를 지원합니다.

원문 보기 →
데비안 리눅스, 개인 책임 하에 AI 코드 제출 허용한다 – 바이라인네트워크
바이라인네트워크 2026. 9. 2. 16:46

데비안 커뮤니티가 LLM 기반 AI 코딩 도구 사용에 관한 투표를 진행하여 '생성형 AI의 책임있는 사용'을 최종 선택했다. 이제 데비안 프로젝트에 AI 생성 코드 제출이 허용되지만, 기여자가 AI 사용 여부 공개는 의무가 아니며 AI 생성 코드로 인한 모든 문제에 대한 책임을 기여자가 완전히 져야 한다. 기여자는 제출 전 AI 생성 코드를 면밀히 검토해야 하며, 보안 정보나 기밀 정보를 제3자 AI 서비스에 공개하면 안 되고, 광범위한 영향을 미치는 작업은 사전 논의와 합의를 구해야 한다.

원문 보기 →
Google Fixes 26 Chrome Vulnerabilities, Including 2 Critical Use-After-Free Flaws
Cyber Security News 2026. 9. 2. 16:30

구글이 총 26개의 보안 취약점을 해결한 윈도우, macOS, 리눅스용 크롬(Chrome) 보안 업데이트를 출시했습니다. 이번 업데이트에는 공유 탭 그룹(Shared Tab Groups)과 WebGL에 영향을 미치는 2건의 심각(Critical) 등급 UAF(Use-After-Free) 취약점(CVE-2026-84353, CVE-2026-84352)이 포함되어 있습니다. 또한 FileSystem, Skia, Omnibox, V8 엔진, GPU 버퍼 오버플로우 등과 관련된 다수의 높은 심각도(High) 취약점도 함께 패치되었습니다.

원문 보기 →
보이스피싱 종합대책 효과…피해발생 40%·피해액 43% 줄었다
디지털투데이 - 전체기사 2026. 9. 2. 16:19

정부가 보이스피싱 근절 종합대책을 시행한 이후 발생 건수는 39.9%, 피해액은 43.2% 줄어들며 10개월 연속 감소세를 기록했습니다. 정부는 긴급차단 제도를 도입해 범행 번호 이용중지 시간을 10분 이내로 단축했고, AI 의심정보 공유 플랫폼 구축 및 악성 앱 자동 차단 등 기술적 대응을 강화했습니다. 아울러 정보통신망법과 전기통신사업법 등 관련 법령을 개정해 처벌을 강화하고 범죄수익 몰수 기반을 마련했습니다.

원문 보기 →
Attackers Exploit Critical Switchvox Flaw to Deploy Reverse Shells Without Credentials
The Hacker News 2026. 9. 2. 16:08

기업용 VoIP 플랫폼인 Sangoma Switchvox에서 인증 없이 원격 코드 실행이 가능한 심각한 보안 취약점 CVE-2026-9586(CVSS 9.3점)이 발견되어 실제 공격에 악용되고 있습니다. 이 취약점은 /pa 엔드포인트에서 발생하는 SQL 인젝션 결함으로, 공격자가 인증 정보 없이 단일 조작 요청을 통해 PostgreSQL 슈퍼유저 권한으로 코드를 실행하거나 리버스 셸을 배포할 수 있도록 허용합니다. Sangoma는 2026년 7월 14일 Switchvox 8.4.0.2 버전을 통해 보안 패치를 배포했습니다.

원문 보기 →
Hugging Face Flaw Lets Malicious AI Models Plant Python Code on User Systems
Cyber Security News 2026. 9. 2. 15:58

Hugging Face Transformers 라이브러리에서 사용자가 원격 코드 실행을 승인하기 전에 악성 파이썬 코드를 시스템 캐시에 저장할 수 있는 취약점(CVE-2026-80047)이 발견되었습니다. 이 문제는 버전 4.49.0부터 5.8.1까지 영향을 미치며, 사용자 동의(trust_remote_code) 여부를 검증하기 전에 원격 저장소의 파일을 로컬 캐시 디렉터리로 다운로드 및 저장하는 과정에서 발생합니다. 공격자는 악성 코드가 포함된 모델 저장소를 배포하여 사용자의 로컬 환경에 파일을 남기는 방식으로 이를 악용할 수 있습니다.

원문 보기 →
애저-AWS, 공식 멀티클라우드 네트워크 나온다 – 바이라인네트워크
바이라인네트워크 2026. 9. 2. 15:49

마이크로소프트와 AWS가 멀티클라우드 네트워킹 솔루션 개발에 협력한다고 발표했다. 'AWS 인터커넥트-멀티클라우드'와 '애저 멀티클라우드 인터커넥트'를 활용하여 애저와 AWS 인프라 간의 고성능 프라이빗 네트워크 연결을 구현한다. 새 솔루션은 미리보기 상태이며 최대 100Gbps 속도로 작동 가능하고, MACsec 보안이 기본 제공되며 99.999%의 가용성을 보장한다.

원문 보기 →
Visa enhances A2A Protect to stop fraud before money leaves the account
Help Net Security 2026. 9. 2. 15:37

비자(Visa)가 A2A Protect를 강화하여 계좌이체 사기를 돈이 계좌에서 나가기 전에 차단할 수 있도록 했다. 새로운 통합 사기 점수는 Featurespace 기술을 통합하여 금융기관이 더 빠르고 명확한 신호로 더 많은 사기를 탐지하면서 불필요한 경고를 줄일 수 있게 한다. A2A Protect는 고급 AI와 전이 학습을 활용하여 은행이 자체 거래 데이터로부터 모델 개발을 기다리지 않고도 즉시 글로벌 위험 통찰력에 접근할 수 있으며, 배포 후 첫 6개월 동안 사기 탐지를 75% 증가시킨 것으로 나타났다.

원문 보기 →
Edge Case launches Guardian, an AI platform for tracking risk across autonomous systems
Help Net Security 2026. 9. 2. 15:30

Edge Case가 자율주행 및 국방 등 복잡한 자율 시스템의 위험 변화를 지속적으로 파악할 수 있는 AI 기반 플랫폼 'Guardian'을 출시했습니다. 이 플랫폼은 안전 분석, 엔지니어링 데이터, 운영 신호를 통합하는 '디지털 안전 트윈(Digital Safety Twin)'을 통해 설계 단계부터 위험을 조기에 식별하고 완화할 수 있도록 지원합니다. 출시 시점에 이미 상업 및 국방 부문에서 6건의 고객 계약이 체결되었습니다.

원문 보기 →
슈프리마, 인도서 '바이오스테이션 3 맥스' 첫 공개
전자신문 - SW/보안 2026. 9. 2. 15:24

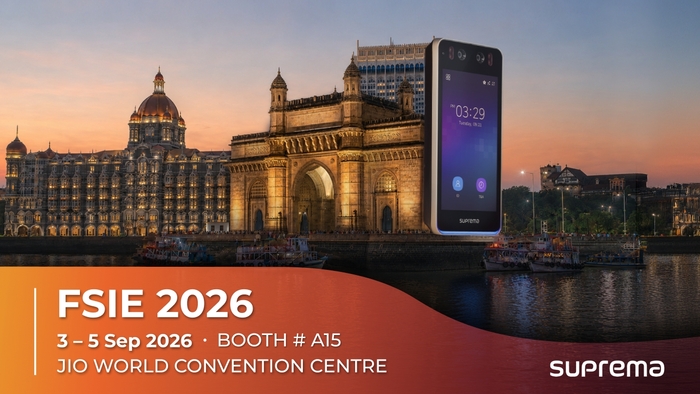
슈프리마가 인도 뭄바이에서 열리는 '파이어 앤 시큐리티 인디아 엑스포(FSIE) 2026'에 참가해 '바이오스테이션 3 맥스'를 인도 시장에 처음 공개한다. 해당 제품은 얼굴·지문 생체인증과 RFID, 모바일 출입인증 등을 지원하며 CC EAL6+ 등급 보안 요소를 탑재했다. 이외에도 출입통제 플랫폼 '바이오스타 X', AI 기반 얼굴검색 솔루션 '큐-페이스 파인더' 등을 함께 선보이며 현지 시장 공략에 나선다.

원문 보기 →