
애플이 오픈AI를 상대로 제출한 법원 서류에서 오픈AI가 영업비밀 침해 소송 관련 증거를 적극 인멸하고 있다고 주장했다. 전직 아이폰 엔지니어 장 리우가 애플의 기밀 회로도를 다운로드한 후 오픈AI에서 활용했으며, 리우가 사용한 맥북에서 증거 파기 지시와 애플 클라우드 스토리지에 대한 무단 접근 정황이 확인되었다고 밝혔다. 애플은 법원에 금전적 손해배상과 함께 오픈AI의 불법 행위 중단 및 모든 기밀 자료 파기를 명령해줄 것을 요구하고 있으며, 소송 심리는 10월 1일에 진행될 예정이다.
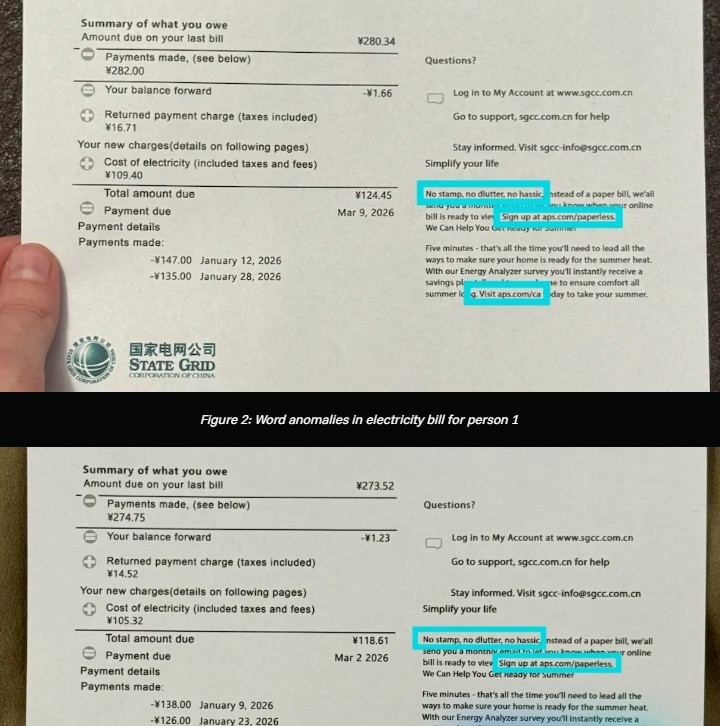
북한 연계 위장취업 인력이 IT 분야를 넘어 의료, 영업·마케팅, 금융서비스 분야까지 확대되고 있다. 가짜 신분증, VPN, 프록시 서버, 생성형 AI를 이용해 정상 구직자로 위장하고, 채용 후 원격제어 장비(파이KVM)로 회사 장비를 조작하거나 내부 회의를 녹화하는 방식이 확인됐다. 레코디드 퓨처에 따르면 '퍼플델타'로 분류된 조직이 2024년 말부터 2025년 초 사이 1,100개 이상의 기업에 입사를 시도했으며, 일부는 하루에 60개 이상의 채용 공고에 지원했다.
데일리시큐의 정보보안 연재소설 《로그아웃되지 않는 밤》에서 보안 담당자 세아는 회사 승인 없이 개발팀들이 사용 중인 외부 협업 도구를 발견한다. 직원들은 공식 도구가 느리고 불편하다는 이유로 출시 전 게임 설계 문서와 소스 코드 같은 민감한 정보를 회사 통제 밖의 서비스에 업로드하고 있었다. 세아는 차단 목록을 만들기보다 개발자들을 찾아가 불편함의 원인을 파악한다.
김승주 고려대학교 정보보호대학원 교수는 좋은 사이버보안 정책이 집행 과정에서 왜곡되는 이유를 분석한다. 정책 결정층과 집행 조직이 다른 기준과 이해관계에 따라 움직이기 때문이며, 구체적으로 담당자의 책임 회피, 조직의 체면과 권위 유지 관성, 관계와 인맥에 따른 정보 왜곡 등이 원인이 된다. ActiveX 제거 정책이 플러그인 의존 자체를 없애려는 본래 취지와 달리 단순히 ActiveX만 제거하고 EXE 파일 설치로 대체된 사례가 이를 잘 보여준다.

의료기기 제조업체 Boston Scientific과 McKesson이 별도의 사이버공격을 공개했다. Boston Scientific은 지난주 공격을 당했으며 현재도 진행 중이고, 8월 25일 이후 삽입된 심박조율기 및 기타 심장 장치들은 원격 모니터링 및 데이터 전송 기능을 사용할 수 없다. 회사는 CrowdStrike의 지원을 받아 복구 작업을 진행 중이며 전체 복구 일정은 아직 정해지지 않았다.
OTT 서비스 티빙에서 발생한 대규모 개인정보 유출 사고에 대해 민관합동조사단이 조사를 마무리하고 금주 중 결과를 발표할 예정이다. 유출 규모는 1953만명으로 파악되었으나 티빙의 유료 가입자 약 500만명, 월간활성이용자 1000만명 미만과 큰 차이를 보이면서 중복 계정, 탈퇴 회원 정보, 제휴 채널 고객 정보 등이 포함되었는지가 핵심 쟁점이다. 해커의 침투 경로, 보안 시스템의 탐지·차단 여부, 내부 모니터링 체계의 적절성 등도 조사 대상이며, 조사 결과는 개인정보위의 제재 수위 결정과 이용자 손해배상 소송에 영향을 미칠 것으로 예상된다.
위협 행위자가 다양한 정보 탈취 악성코드(infostealer)를 사용하여 Claude 계정 사용자들의 세션 정보를 수집하고 계정에 접근했다. 피해를 입은 사용자의 정확한 수는 알려지지 않았다.
Amazon Redshift는 이제 향상된 VPC 라우팅(EVR)으로 구성된 프로비저닝된 클러스터 및 서버리스 워크그룹에 대해 AWS IAM Identity Center 인증을 지원한다. 사용자는 기업 자격증명으로 단일 사인온을 통해 Redshift에 접근할 수 있으며, 트래픽은 Amazon VPC를 통해 이동하고 AWS 네트워크 내에 유지된다. Redshift EVR을 통해 Redshift 웨어하우스와 다른 AWS 서비스 간의 모든 트래픽이 VPC를 거쳐 보안 그룹, 네트워크 ACL, 엔드포인트 정책으로 관리되며, VPC Flow Logs에서 모니터링할 수 있다.
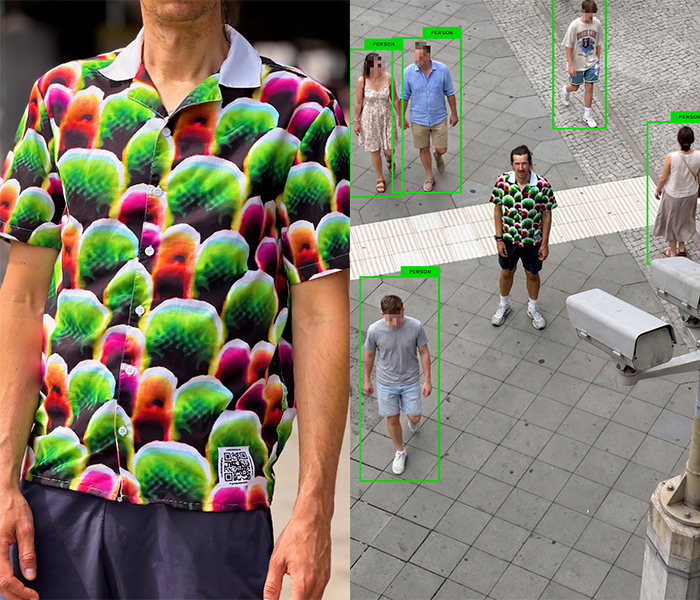
독일 베를린의 예술가 사이먼 베커트가 AI 카메라의 인식을 피하도록 설계한 '디지털 카무플라주' 셔츠를 제작했습니다. 이 셔츠에는 AI가 사람의 신체 형태와 색상을 인식하지 못하도록 하는 복잡한 무늬가 적용되어 있으며, 실제 시연에서 셔츠 착용자는 AI 감시 시스템에 감지되지 않았습니다. 베커트는 베를린의 공공장소에 AI 영상감시 시스템이 도입된 것을 계기로 감시 기술과 개인정보 보호 문제를 드러내기 위해 이 셔츠를 만들었으나, 모든 AI 카메라에서 효과가 있는 것은 아니라고 밝혔습니다.
크로노스 블록체인 네트워크는 테크토닉 암호화폐 대출 플랫폼에 대한 가격 조작 공격 이후 거래 활동을 재개했습니다. 공격자는 테크토닉의 TONIC 토큰 가격을 100배로 인상한 후 담보로 사용하여 7,400만 달러를 차용했으며, 약 600만 달러 상당의 이더리움만 탈취하고 나머지 자금은 크로노스에 갇혀있는 상태입니다. 크로노스는 공격을 감지한 후 블록체인 운영을 중단했다가 재시작했으며, 블록체인 상태를 공격 이전으로 복구하고 안정성을 모니터링하고 있습니다.
ClickFix 스타일의 캠프인이 피해 조직의 네트워크에 역방향 터널을 포함한 정교한 다단계 공격 체인을 특징으로 한다.

마이크로소프트가 Windows의 결함으로 인해 Microsoft Defender Antivirus가 실제로는 정상 작동 중임에도 불구하고 사용자에게 꺼져 있다는 알림이 표시되는 문제를 보고했다. 이 버그는 Windows 11, Windows 10, Windows Server 2025 등 여러 버전에 영향을 미치며, 마이크로소프트는 향후 업데이트에서 해결할 예정이다. 보안 전문가들은 사용자들이 이러한 중요한 경고를 무시하도록 유도하는 이 문제가 심각한 보안 우려를 야기한다고 지적하며, 엔드포인트 보호 비활성화가 랜섬웨어 공격 전의 표준 신호이기 때문에 이를 무시하도록 권고하는 것이 보안 퇴행이라고 경고했다.