발행 글 (6835)

🔍
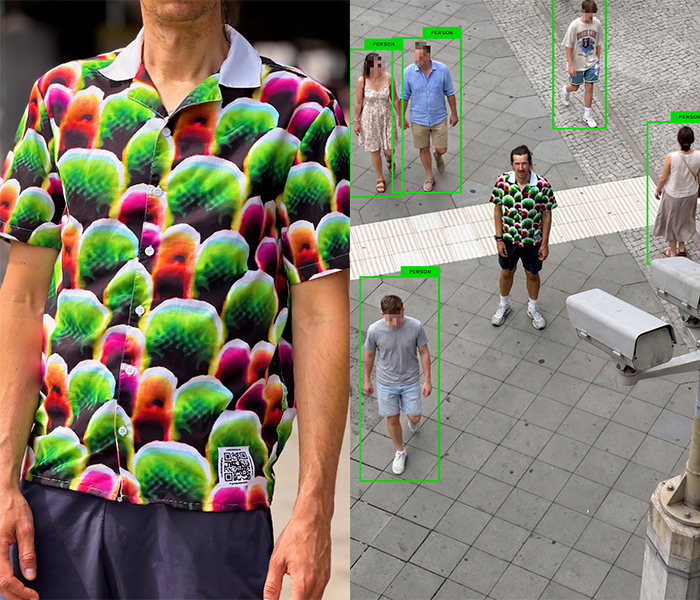
AI 감시 피하는 셔츠?…복잡한 무늬로 AI를 속인다
전자신문 - 오늘의뉴스 2026. 9. 1. 06:00

독일 베를린의 예술가 사이먼 베커트가 AI 카메라의 인식을 피하도록 설계한 '디지털 카무플라주' 셔츠를 제작했습니다. 이 셔츠에는 AI가 사람의 신체 형태와 색상을 인식하지 못하도록 하는 복잡한 무늬가 적용되어 있으며, 실제 시연에서 셔츠 착용자는 AI 감시 시스템에 감지되지 않았습니다. 베커트는 베를린의 공공장소에 AI 영상감시 시스템이 도입된 것을 계기로 감시 기술과 개인정보 보호 문제를 드러내기 위해 이 셔츠를 만들었으나, 모든 AI 카메라에서 효과가 있는 것은 아니라고 밝혔습니다.

원문 보기 →
Cronos blockchain restarts after $74 million Tectonic exploit
BleepingComputer 2026. 9. 1. 05:47

크로노스 블록체인 네트워크는 테크토닉 암호화폐 대출 플랫폼에 대한 가격 조작 공격 이후 거래 활동을 재개했습니다. 공격자는 테크토닉의 TONIC 토큰 가격을 100배로 인상한 후 담보로 사용하여 7,400만 달러를 차용했으며, 약 600만 달러 상당의 이더리움만 탈취하고 나머지 자금은 크로노스에 갇혀있는 상태입니다. 크로노스는 공격을 감지한 후 블록체인 운영을 중단했다가 재시작했으며, 블록체인 상태를 공격 이전으로 복구하고 안정성을 모니터링하고 있습니다.

원문 보기 →
Windows bug incorrectly tells users that Microsoft Defender Antivirus is turned off
CSO Online 2026. 9. 1. 05:19

마이크로소프트가 Windows의 결함으로 인해 Microsoft Defender Antivirus가 실제로는 정상 작동 중임에도 불구하고 사용자에게 꺼져 있다는 알림이 표시되는 문제를 보고했다. 이 버그는 Windows 11, Windows 10, Windows Server 2025 등 여러 버전에 영향을 미치며, 마이크로소프트는 향후 업데이트에서 해결할 예정이다. 보안 전문가들은 사용자들이 이러한 중요한 경고를 무시하도록 유도하는 이 문제가 심각한 보안 우려를 야기한다고 지적하며, 엔드포인트 보호 비활성화가 랜섬웨어 공격 전의 표준 신호이기 때문에 이를 무시하도록 권고하는 것이 보안 퇴행이라고 경고했다.

원문 보기 →
📰
The Coding-Agent Trap: When a "Free" LLM Endpoint Is the Adversary, (Mon, Aug 31st)
SANS ISC 2026. 9. 1. 05:00

인터넷에 노출된 추론 허니팟이 발견되어 인기 있는 모델명으로 재명명된 후 무료 LLM 백엔드를 제공하는 인프라에 통합되었다. 이후 실제 코딩 에이전트 세션으로부터 히스토리, 파일시스템 출력, 작업 경로, 에이전트의 로컬 도구 매니페스트 등의 데이터를 받았다. 이는 악의적 운영자가 해당 위치에서 할 수 있을 것으로 보이는 잠재적 위협을 드러낸다.

원문 보기 →
OpenClaw 2.0 pours glitter on slow-burning security dumpster fire
The Register Security 2026. 9. 1. 04:13

OpenClaw 재단이 AI 에이전트 하네스 OpenClaw의 2.0 버전을 출시했다. 이번 업데이트는 설치 과정을 단순화하고 브라우저 앱 인터페이스를 재설계하여 사용성을 중심으로 개선했으며, ChatGPT 등 다른 AI 서비스와 유사한 채팅 인터페이스를 제공한다. 다만 비평가들은 보안 업데이트가 불충분하다고 지적하고 있으며, 자동화 기능의 보안 문제가 여전히 남아있다고 우려하고 있다.

원문 보기 →
Microsoft warns of TerminalFix attacks deploying reverse tunnels
BleepingComputer 2026. 9. 1. 03:51

TerminalFix라는 새로운 ClickFix 변종이 손상된 웹사이트의 가짜 Cloudflare CAPTCHA 프롬프트를 통해 사용자를 속여 Windows Terminal에서 악성 PowerShell 명령을 실행하도록 유도합니다. 일반적인 ClickFix 공격과 달리 이 캠프인은 다단계 침입 체인을 사용하여 결국 공격자에게 피해자의 내부 네트워크로의 역방향 터널 접근을 제공합니다. Microsoft는 공격을 발견했으며, 이러한 접근 방식이 측면 이동, 권한 상승, 자격증명 탈취, 보안 도구 비활성화, 데이터 유출 또는 랜섬웨어 배포에 악용될 수 있다고 경고합니다. 감염은 클립보드에 미리 로드된 PowerShell 명령을 실행하도록 지시하는 가짜 CAPTCHA 프롬프트로 시작되며, 이후 단계에서는 스테가노그래피를 사용하여 PNG 이미지의 픽셀 데이터에 악성 페이로드를 숨기고, 역방향 터널 모듈을 통해 암호화된 WebSocket 연결을 설정합니다.

원문 보기 →
Attack hides malware in PNGs and drops custom reverse tunnel on victims' machines
The Register Security 2026. 9. 1. 03:26

공격자들이 'TerminalFix'라는 소셜 엔지니어링 기법을 사용하여 사용자들을 속여 PowerShell 명령어를 실행하도록 유도하고 있습니다. 이 공격은 위조된 Cloudflare CAPTCHA 검증 화면을 통해 시작되며, 다단계 공격 체인으로 진행되어 DLL 사이드로딩, PNG 이미지에 숨겨진 스테가노그래피 페이로드 추출, Active Directory 정찰을 포함합니다. 최종적으로 피해 기계에 커스텀 리버스 터널을 배포하여 공격자에게 지속적인 네트워크 수준의 프록시 접근 권한을 부여합니다.

원문 보기 →
📰
Is Someone Hacking DoD Refrigerators?
Schneier on Security 2026. 9. 1. 03:20

미국 국방부 산하 여러 군사 기지의 냉장고 시스템에서 동시 다발적 장애가발생했다. Fort Irwin, F.E. Warren 공군기지, Fort Huachuca, Naval Station Newport, Columbus 공군기지, Travis 공군기지, Naval Air Station Lemoore 등 최소 7개 기지의 군 식료품점(Defense Commissary Agency)에서 냉장 장비 문제가 보고되었으며, 국방부는 '일부 식료품점에서의 냉장 장애 가능성'을 인정했다. 동시 다발적 성격으로 보아 해킹 가능성이 제기되고 있으나 구체적인 원인은 아직 확인되지 않았다.

원문 보기 →
North Korean Job Fraud Expands Beyond IT Into Healthcare and Sales
The Hacker News 2026. 9. 1. 02:24

북한과 연계된 위협 행위자들이 IT 부문을 넘어 의료 및 판매 분야로 취업 사기를 확대하고 있다. 이들은 위조된 신원 증명서, VPN, 프록시 서비스를 이용해 신원을 위장하고 포춘 500대 기업에 원격으로 취업하여 북한의 핵무기 및 탄도미사일 프로그램 자금 조달에 이용되고 있다. 최근 호주 의료회사에서 3명의 북한 근로자가 Astrill VPN과 IPRoyal Proxy를 통해 중국인으로 위장하며 위조된 신원 증명서를 사용한 사례와 금융 서비스 회사에서 PiKVM 기기가 발견된 사례가 적발되었다.

원문 보기 →
Microsoft Exchange Online outage causes email failures, auth issues
BleepingComputer 2026. 9. 1. 01:56

마이크로소프트가 Exchange Online의 광범위한 서비스 장애를 조사 중이며, 이로 인해 인증 오류와 이메일 지연 및 전송 실패 문제가 발생하고 있다. 회사는 UTC 기준 오후 5시 30분에 이 사건(EX1464935)을 인지했으며, Downdetector에 따르면 수만 명의 사용자가 영향을 받고 있다. 마이크로소프트는 인증 및 프로토콜 연결성과 관련된 공통 장애 패턴을 격리했으며, 서비스 원인을 파악하고 해결 방안을 검증하기 위해 분석을 진행 중이다.

원문 보기 →