발행 글 (6831)

🔍
What vulnerability prioritization looks like when KEV, EPSS, and CVSS disagree
Help Net Security 2026. 8. 31. 15:00

Cohesity의 Global Field CISO인 Dr. Joye Purser는 KEV, EPSS, CVSS가 서로 다른 방향을 가리킬 때 취약점 우선순위 결정 방법을 설명했다. 의사결정 논리는 활성 악용(KEV) 우선, 그 다음 악용 가능성(EPSS), 기술적 심각도(CVSS) 순이며, 자산 노출, 비즈니스 중요도, 보상 통제를 고려해야 한다. 인터넷 노출 자산의 중요 취약점에 대해 24~72시간의 현실적인 복구 목표를 달성하려면 조직은 정상 릴리스 일정 중단, 긴급 테스트 및 배포 자원 투입, 임시 서비스 중단 수용 등의 대가를 치러야 한다.

원문 보기 →
📰
Linux 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 8. 31. 14:43

Linux Kernel에서 Out-of-bounds Write 취약점(CVE-2026-53362)이 발견되었으며, 보안 업데이트가 발표되었다. 6.0 이상의 영향받는 버전을 사용 중인 사용자는 각 버전별 해결 버전(6.1.177, 6.6.144, 6.12.95, 6.18.38, 7.1.3, 7.2 이상)으로 업데이트할 것을 권고한다.

원문 보기 →
📰
Langflow 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 8. 31. 14:36

IBM은 Langflow OSS 제품의 6개 취약점을 해결한 보안 업데이트를 발표했다. 영향받는 취약점은 인증 누락(CVE-2026-8446), 신뢰할 수 없는 입력 의존(CVE-2026-9077), OS 명령 주입 2건(CVE-2026-17623, CVE-2026-17625), 부정확한 권한 할당(CVE-2026-17626), 불완전한 입력 차단(CVE-2026-17630)이며, 1.0.0 이상 1.10.3 이하 버전 사용자는 1.11.0 이상으로 업데이트할 것을 권고한다.

원문 보기 →
📰
Citrix 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 8. 31. 14:36

Citrix는 NetScaler ADC 및 NetScaler Gateway 제품에서 발견된 5개의 취약점(CVE-2026-8451, CVE-2026-8452, CVE-2026-8655, CVE-2026-10816, CVE-2026-13474)을 해결하는 보안 업데이트를 발표했다. 취약점은 Out-of-bounds Read, 메모리 버퍼 경계 제한 부재, 파일명/경로 외부 제어, 메모리 누수 등을 포함한다. 영향을 받는 버전의 사용자는 제시된 해결 버전으로 업데이트할 것을 권고한다.

원문 보기 →
Halo-record: Open-source audit trails for AI agents
Help Net Security 2026. 8. 31. 14:30

Brian Kuan가 개발한 halo-record는 AI 에이전트의 감사 추적을 기록하는 오픈소스 Python 패키지이다. 이 도구는 도구 호출, 모델 호출, 데이터 접근 등의 모든 작업을 해시 체인 방식으로 기록하여 기록 변조를 감지할 수 있으며, 고객의 보안팀이 독립적으로 검증할 수 있다. OpenTelemetry, LangChain, MCP 서버 등과 통합되며 민감한 정보는 자동으로 해시 처리되어 저장된다.

원문 보기 →
Hackers’ Own Malware Infection Exposes Their RATs, Phishing Kits and Attack Infrastructure
Cyber Security News 2026. 8. 31. 14:22

블라인드 이글 관련 캠페인의 공격자 워크스테이션이 정보 탈취 악성코드에 감염되면서 공격 인프라와 도구들이 노출되었다. 조사 결과 콜롬비아 사법부와 교통 당국을 사칭한 피싱 이메일을 통해 비밀번호로 보호된 아카이브로 피해자를 유도했으며, AsyncRAT, DcRat, Remcos, XWorm 등 여러 원격접근 악성코드와 SendBlaster 같은 대량 이메일 전송 도구를 사용했다. 감염된 기기에서 복구된 자료는 브라우저 기록, 로컬 폴더, 자격증명 등을 포함하고 있었으며, 공격자들이 반복 가능한 피싱 콘텐츠, 악성코드, 이메일 전달 및 파일 호스팅 시스템을 운영했음을 보여준다.

원문 보기 →
7만9000명 규모 GS리테일 개인정보 유출사고에 과징금 128억원 부과
디지털투데이 - 전체기사 2026. 8. 31. 14:16

개인정보보호위원회는 GS리테일을 포함한 4개 사업자에 총 129억5444만 원의 과징금과 1020만 원의 과태료를 부과했다. GS리테일은 크리덴셜 스터핑 공격으로 GS SHOP에서 158만1025명, GS25에서 7만9128명의 개인정보가 유출되었으며, 대규모 로그인 시도 탐지 및 차단 대책 부재와 이상징후 미인지로 장기간 유출이 지속되었다. 이 외에도 엔라이즈, SK텔레콤, 에이토즈 등이 접근통제 등 안전조치 소홀로 개인정보를 유출했으며, 각각 과징금 및 과태료 또는 경고 조치를 받았다.

원문 보기 →
포티넷, 'IEC 62443-4-2 SL4' 인증 획득...OT/IACS 보안 시장 리더십 강화
데일리시큐 - 전체기사 2026. 8. 31. 14:07

포티넷이 산업 운영기술(OT) 보안 국제표준인 'IEC 62443-4-2'의 시큐리티 레벨 4(SL4) 인증을 획득했다. 포티OS 7.6을 탑재한 포티게이트, 포티게이트 러기드, 포티와이파이, 포티게이트 VM 등의 제품이 인증 대상이며, 식별 및 인증 제어, 사용 제어, 시스템 무결성 등 7개 요구사항 영역에서 심사를 통과했다. 이를 통해 포티넷은 제품 개발 프로세스뿐만 아니라 완성된 제품의 기술적 성능까지 검증받았으며, 제조업과 에너지, 교통 등 산업 현장의 기업들은 규제 대응과 리스크 감소 효과를 기대할 수 있다.

원문 보기 →
카스퍼스키, 제조업 사이버 복원력 보고서 발표..."디지털 전환 가속화 속 보안 필수"
데일리시큐 - 전체기사 2026. 8. 31. 14:00

카스퍼스키가 VDC 스트래티지와 공동으로 발표한 제조업 사이버 복원력 보고서에 따르면, 제조업체의 60%가 향후 2년 이내에 완전한 디지털화를 달성할 것으로 예상되며, MES·SCADA 등 플랫폼 연결로 인해 사이버 위험이 생산 안정성과 운영 연속성에 직접적인 영향을 미치는 비즈니스 위험으로 확대되었다. 제조업체의 약 60%가 사이버 사고 한 건당 100만 달러를 초과하는 피해가 발생할 수 있다고 추산했으며, 평균 운영 중단 시간은 15.3시간으로 집계되었다. 부서별 보안 관리 체계의 분산과 다수의 보안 도구 관리, OT 패치 관리가 주요 애로사항으로 지적되었으며, 카스퍼스키는 XDR 플랫폼을 통해 IT와 OT 보안의 통합을 지원하겠다고 밝혔다.

원문 보기 →
AI AppSec tools agree on just 5% of security findings
Help Net Security 2026. 8. 31. 14:00

Contrast Security의 AppSec Overflow 2026 보고서에 따르면, 평균적으로 애플리케이션은 4분마다 한 번씩 공격을 받으며, 월평균 42건의 확인된 실제 익스플로잇 시도가 발생하고 있다. 조직들은 평균 106개의 취약점을 보유하고 있으나 월평균 3.4개만 해결하고 있으며, 최고 심각도 취약점 수정에는 평균 92일이 소요된다. 취약점이 익스플로잇으로 변환되는 시간이 2018년 2년 이상에서 2025년에는 몇 시간으로 단축되면서, 방어팀이 패치 경쟁에서 뒤처지고 있는 상황이다.

원문 보기 →
포티넷, OT 보안 국제 인증 최고등급 획득
전자신문 - SW/보안 2026. 8. 31. 13:40

포티넷이 산업제어시스템(IACS)과 운영기술(OT) 환경의 보안을 평가하는 국제표준 'IEC 62443-4-2'의 최고등급인 시큐리티 레벨 4 인증을 획득했다. 사이버보안 벤더 중 SL4 인증을 받은 것은 포티넷이 처음이며, 이 인증은 포티OS 7.6을 탑재한 포티게이트를 비롯한 여러 제품에 적용된다. 포티넷은 지난 2월 제품 개발 프로세스에 대한 IEC 62443-4-1 성숙도 레벨 2 인증에 이어 이번 기술적 보안 역량 인증까지 획득했다.

원문 보기 →
지란지교시큐리티, 필상과 협력...AI 기반 모바일 위협 탐지 기술 강화
디지털투데이 - 전체기사 2026. 8. 31. 13:29

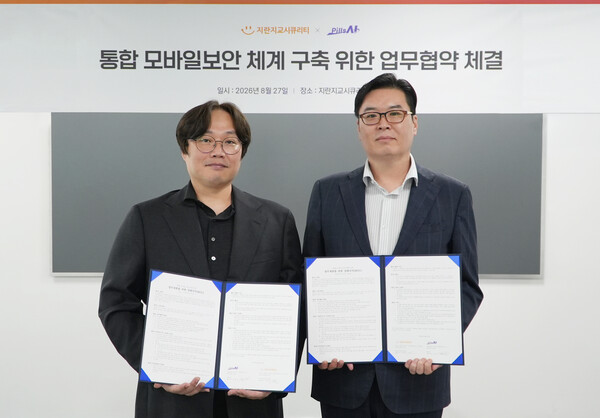
지란지교시큐리티가 사이버 보안 스타트업 필상과 모바일 보안 기술 협력을 위한 업무협약을 체결했다. 양사는 지란지교시큐리티의 엔터프라이즈 모바일 관리(EMM) 솔루션 '모바일키퍼'와 필상의 AI 기반 모바일 위협 탐지 기술을 연계하여 실시간 위협 탐지, 보안 정책 연계, AI 기반 위협 분석 및 리포팅 분야에서 협력할 계획이다. 향후 단말 관리부터 위협 탐지, 정책 기반 대응까지 통합하는 모바일 보안체계 구축을 목표로 하고 있다.

원문 보기 →