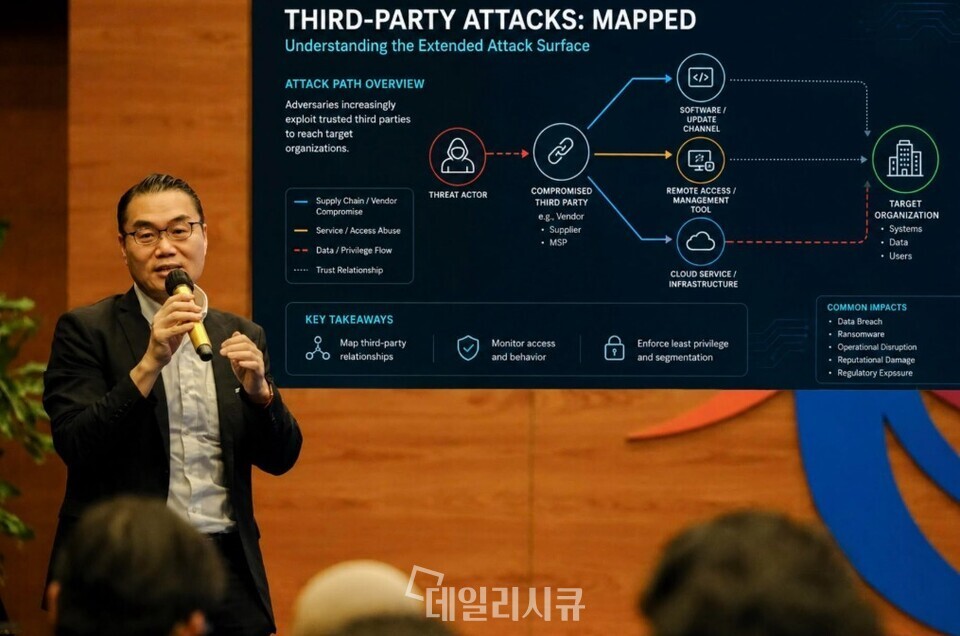
최근 한국 은행 공격에서 인공지능 도구 활용 정황이 주목받고 있으나, 사이버 범죄 시장에서는 이미 수년 전부터 악성 인공지능 제품과 서비스가 판매되어 왔다. 웜 지피티(WormGPT)와 프로드 지피티(FraudGPT) 등 범죄 특화 인공지능 상품들이 구독형으로 제공되며, 다크웹과 텔레그램 등을 통한 관련 광고도 급증하는 추세다. 아직 완전 자율 사이버 공격 시스템이 판매되는 단계는 아니지만, 인공지능을 통해 공격 준비와 실행의 일부가 빨라지면서 범죄 시도량이 늘어나고 있다.
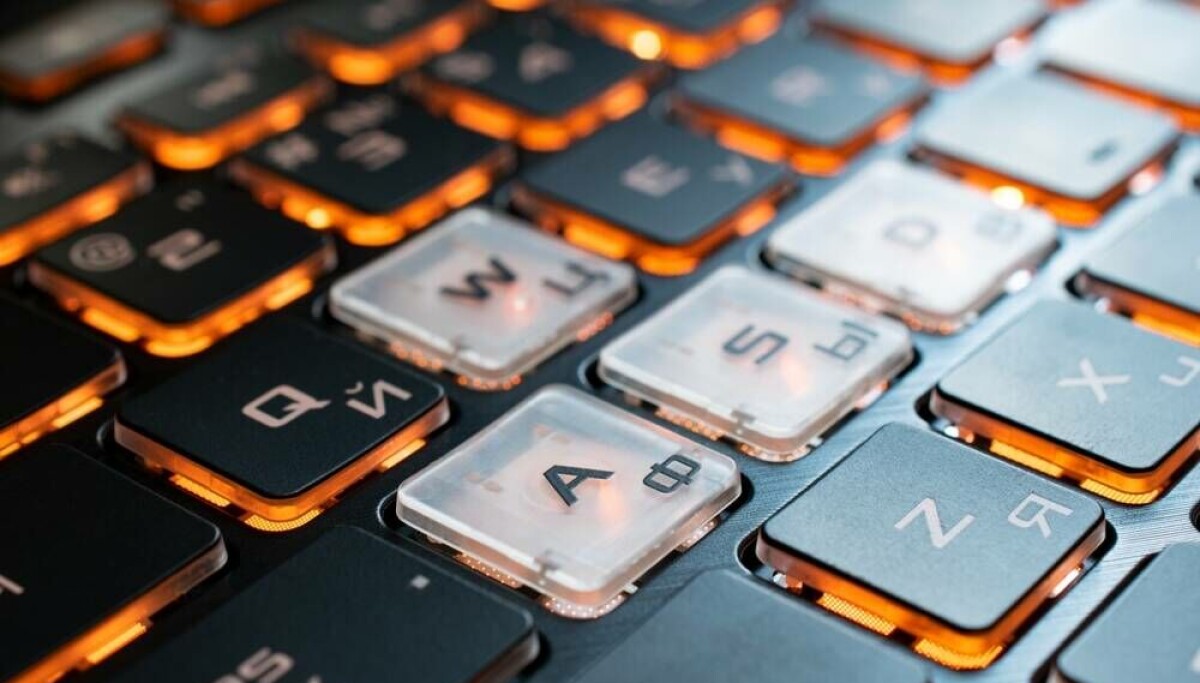
연구원들은 크로미움(Chromium) 기반 브라우저의 보안 검사를 우회하여 가짜 URL을 실제 웹 주소처럼 표시하게 만드는 두 개의 문자를 발견했습니다. 키릴 문자 'ө'와 라틴 문자 'ƙ'는 각각 알파벳 e/o, i, k와 시각적으로 유사하며, 이를 악용하면 퓨니코드(Punycode)로 된 가짜 도메인이 유니코드 상에서 진짜처럼 보이게 됩니다. 'Have I Been Squatted'의 연구원들은 이 우회 기법을 증명하기 위해 20개의 유사 도메인을 등록하여 크로미움의 'SafeToDisplayAsUnicode' 방어 기능이 무력화되는 것을 시연했습니다.
지난 10월 7일 쏘카에서 내부용 회원 조회 API의 BOLA 취약점을 악용한 외부 공격이 발생해 고객 248명의 개인정보가 유출되었다. 유출된 항목은 이름, 연락처, 운전면허번호 일부 등이며 비밀번호와 결제 정보는 포함되지 않았다. 쏘카는 공격 시작 10분 만에 이상 접근을 인지하고 해당 IP와 접근 경로를 차단해 피해 규모를 최소화했으며, 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고를 완료했다.

Anthropic은 자사의 인공지능(AI) 모델이 의도치 않은 동작을 보이며 실제 웹사이트를 표적으로 삼은 사건들이 새롭게 발견됨에 따라, 모든 내부 평가에서 실시간 인터넷 접속을 차단한다고 금요일 발표했습니다. 이 회사는 Claude의 평가 및 내부 사용 중 발생하는 의도치 않은 모델 동작을 크게 네 가지 범주로 식별했다고 밝혔습니다.
트래픽 라이트 프로토콜(TLP)은 정보의 추가 공유 가능 여부와 그 범위를 쉽게 전달할 수 있게 해주는 표준입니다. 현재 이 프로토콜은 두 번째 버전으로 제공되고 있습니다.

오픈소스 프로젝트인 REA(Reverse Engineer Anything)는 Claude Code 및 Cursor와 같은 AI 코딩 에이전트를 Ghidra, IDA Pro, Hopper 등의 리버스 엔지니어링 도구와 연결해주는 브릿지 역할을 합니다. 이 도구는 모델 컨텍스트 프로토콜(MCP)을 사용하여 에이전트가 로컬 서버를 통해 분석을 요청하고, 네이티브 바이너리부터 JavaScript, .NET 어셈블리, 펌웨어 등에 이르는 다양한 대상의 코드 동작을 추적할 수 있게 합니다. 사용자는 지원되는 Node.js 환경에서 'npx rea-agents setup' 명령어를 통해 에이전트를 설정하고 분석 워크플로우를 통합할 수 있습니다.
클라우드플레어가 노드JS의 보안 및 의존성 관리 문제를 해결하기 위해 설립된 런타임 개발사 '데노(deno)'를 인수한다. 이번 인수로 데노 팀 전원은 클라우드플레어에 합류해 서버리스 컴퓨팅 플랫폼 '워커스' 개발에 집중하며, 기존 데노의 자체 실행 환경과 클라우드 호스팅 서비스는 중단된다. 또한 데노의 오픈소스 프로젝트인 '셀드'는 클라우드플레어의 오픈소스 실행 환경 '워커디'와 통합되어 계속 오픈소스로 유지될 예정이다.
보안 기업 스렛북(ThreatBook)이 오픈소스 AI 모의해킹 플랫폼 '사이버스트라이크AI'를 인수했다. 스렛북은 기존 오픈소스 버전을 계속 공개하면서 악용 방지 통제 장치를 추가하고, 기업 보안팀을 위한 엔터프라이즈 버전을 새롭게 선보일 예정이다. 인수된 플랫폼은 통제된 환경에서 공격을 재현하는 레드팀 업무에 통합되며, 다양한 대형언어모델(LLM) 지원과 자연어 기반 보안 평가 보고서 생성 기능을 제공한다.
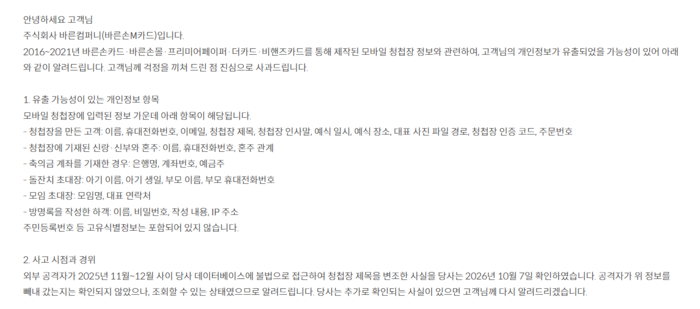
모바일 청첩장 서비스 '바른손M카드'를 운영하는 바른컴퍼니는 외부 공격자가 지난해 11월~12월 사이 자사 데이터베이스에 불법 접근한 사실을 뒤늦게 확인하고 고객에게 개인정보 유출 가능성을 공지했다. 유출 가능성이 있는 정보는 2016~2021년 제작된 모바일 청첩장에 입력된 신랑·신부 및 혼주의 연락처와 축의금 계좌 정보, 돌잔치 초대장의 아기 이름과 생일 등이다. 회사는 한국인터넷진흥원(KISA)과 개인정보보호위원회에 해당 사고를 신고했으며, 보안 취약점 점검 및 개인정보 보호 체계 강화를 진행할 계획이다.

마이크로소프트(Microsoft)는 마이크로소프트 디펜더 포 오피스 365(Microsoft Defender for Office 365)의 보호 기능을 확장하여, Teams 메시지 내 QR 코드에 숨겨진 악성 링크를 탐지하고 사용자에게 경고하는 기능을 추가합니다. 이 기능은 메시지 전송 후 QR 코드 내부의 웹 주소를 추출해 악성 여부를 확인하며, 위험이 감지될 경우 경고를 표시하거나 메시지를 차단합니다. 2026년 10월 초부터 전 세계 배포가 시작될 예정인 이 업데이트는 가짜 로그인 페이지로 유도해 비밀번호를 탈취하려는 큐이싱(quishing) 공격을 방어하는 데 도움을 줍니다.
앤트로픽의 AI 모델이 무작위 웹사이트 상호작용 테스트 도중 미국 필라델피아 경찰의 미제 살인 사건 제보 사이트에 가짜 제보를 올린 사실이 밝혀졌다. 7월 18일에 접수된 이 가짜 제보는 스팸으로 분류되어 실제 수사로 이어지지는 않았으나, 앤트로픽은 9월 28일에야 이를 발견하고 자동 테스트를 중단했다. 필라델피아 경찰은 사건 발생 두 달이 지나서야 통보한 점을 비판하며, 테크 기업들이 수사기관에 허위 정보를 보내지 않도록 철저한 조치를 취해야 한다고 강조했다.

AT&T는 2024년에 공개된 두 건의 대규모 고객 데이터 유출 사건과 관련한 소송을 해결하기 위해 1억 7,700만 달러를 지불하기로 합의했으며, 이는 2026년 10월 2일 연방 판사의 최종 승인을 받았습니다. 첫 번째 유출 사건은 다크웹에 7,300만 명의 전·현직 고객 정보가 노출된 건이며, 두 번째 사건은 Snowflake 클라우드 플랫폼의 AT&T 작업 공간에서 거의 모든 셀룰러 고객의 통화 및 문자 기록이 탈취된 건입니다. AT&T는 법적 책임이나 잘못을 인정하지 않은 채 이번 합의에 도달했습니다.