허니웰, YI, 에이수스 등 국내외에 보급된 주요 IP카메라와 공유기에서 계정 탈취 및 원격 제어가 가능한 보안 취약점과 침해 사고가 잇따라 발생하고 있습니다. 그러나 2018년 도입된 정부의 IoT 보안인증은 임의 인증에 머물러 있어 올해 상반기 인증 건수가 37건에 그치는 등 활성화가 더딘 상태입니다. 이에 따라 제품 유통 전 최소한의 보안을 검증할 수 있는 인증 의무화와 취약점 점검 및 대응 체계 강화 등 제도적 개선이 요구되고 있습니다.

해커들이 안드로이드 기반 차량용 인포테인먼트 화면의 기본 소프트웨어 업데이트 시스템을 악용해 악성코드를 감염시키는 캠페인이 발견되었습니다. 공격자들은 TWCore 시스템 앱의 업데이트 경로를 통해 광고 사기 및 프록시 봇넷용 다단계 다운로더를 설치했습니다. Securelist 분석가들은 이 공격을 BADBOX와 연계된 MoYu Group의 소행으로 지목했으며, 제조사 측은 해당 보안 문제를 해결했다고 밝혔습니다.
블록체인 피크(peaq)는 월드코인과 협력해 자체 운영 스택인 'peaqOS'에 월드 ID 인증 방식을 도입했다고 밝혔다. 이를 통해 배송 로봇은 영지식증명(ZKP) 기술을 활용하여 이름이나 얼굴 등 개인정보를 수집하지 않고도 상대방이 실제 인간이자 주문 당사자인지 검증할 수 있다. 양사는 서울에서 3단계 익명 검증을 거쳐 개인 신원 노출 없이 의약품을 전달하는 배송 로봇 실증 데모를 성공적으로 수행했다.
스테가노그래피를 사용하는 새로운 악성코드가 주목을 받고 있으나, DOUBLECUP에 대한 최신 분석 내용에 따르면 이는 실제 스테가노그래피를 사용하지 않는 것으로 나타났습니다.
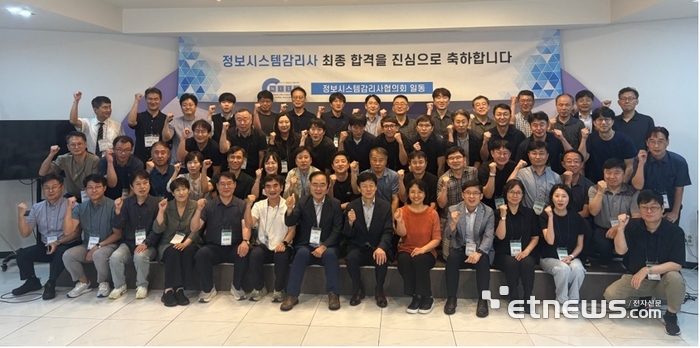
정보시스템감리협회가 주최하고 정보시스템감리사협의회가 주관한 '제27기 정보시스템감리사 환영회 및 감리법인 설명회'가 지난 22일 개최되었습니다. 이번 행사는 제27기 신임 감리사들의 합격을 축하하고 선배 감리사 및 감리법인과의 교류를 통해 안정적인 현장 진출을 지원하기 위해 마련되었습니다. 행사에서는 협회장들의 격려사와 선·후배 감리사의 소통, 감리법인별 설명회 및 개별 상담 등이 진행되었습니다.
Anthropic이 고성능 AI 모델인 Mythos 5의 사이버 보안 역량에 대한 방어자들의 접근성을 확대하고 3,500만 달러 규모의 오픈소스 펀드를 공개했습니다. 보안 운영 및 인시던트 대응 툴에 모델을 연동하여 직접적인 모델 접근 대신 패치 제안 등 특정 방어 결과물만 제공하는 방식으로 오남용을 방지합니다. 또한 오픈소스 프로젝트 보안을 지원하기 위해 3,500만 달러 상당의 Claude 크레딧을 지원하는 Defender Advantage Fund(0xDAF)를 출범했습니다.

정상적인 날짜 계산 기능을 제공하는 악성 npm 패키지를 통해 리눅스 백도어인 RedShell이 유포되는 공급망 공격이 발견되었습니다. 모듈이 임포트되면 별도의 설치 스크립트 없이 백그라운드에서 실행 파일이 구동되어 '--ignore-scripts' 옵션 등의 탐지를 우회합니다. RedC2 프레임워크 기반의 이 임플란트는 SSH 키, 브라우저 저장 자격 증명, 데이터베이스 파일을 탈취하고 지속성을 확보해 내부 네트워크 침투 위험을 초래합니다.
개인정보보호위원회는 학계, 법조계, 산업계 전문가 100명으로 구성된 '2026 개인정보 보호수준 평가단'을 위촉했다고 24일 밝혔다. 올해 평가는 중앙행정기관, 산하 공공기관, 지방자치단체 등 총 1458개 공공기관을 대상으로 진행되며, 자체평가와 심층평가를 병행한다. 평가단은 공공기관의 법적 의무 이행 여부와 취약점을 점검하고 현지실사, 우수·미흡 사례 발굴 및 평가체계 자문 등을 수행할 예정이다.
은행권이 AI를 활용해 금융 소프트웨어의 실제 공격 가능성을 검증하고 위험을 조기에 차단하는 등 보안체계를 고도화하고 있다. KB국민은행, 신한은행, NH농협은행, 카카오뱅크 등 주요 은행들은 취약점 분석, 배포 자동 차단, 모의해킹 등에 AI 기술을 적극 도입하고 있다. 금융위원회 등 금융당국 역시 보안 목적의 AI 활용을 지원하며 실제 악용 가능성을 고려한 취약점 점검 및 제도 정비를 추진 중이다.

Node.js 샌드박싱 라이브러리인 isolated-vm에서 신뢰할 수 없는 자바스크립트가 V8 샌드박스를 탈출하여 호스트 프로세스의 실행을 장악할 수 있는 심각한 보안 취약점(GHSA-864f-rcv7-6rh4)이 발견되었습니다. 이 취약점은 서로 다른 V8 Isolate 간 데이터를 이동하는 ExternalCopy 기능의 네이티브 C++ 바인딩 코드 내 타입 검증 결함(TOCTOU)으로 인해 발생합니다. 이 문제는 7.0.1 및 6.2.0 미만 버전에 영향을 미치며, 유지관리자 측은 보안 패치를 배포했습니다.

개발자 Zyrexnn이 최소한의 인적 개입으로 침투 테스트 전 과정을 자율 수행하는 오픈소스 AI 레드팀 에이전트 'Cybermes 2.0.0'을 공개했습니다. Hermes 추론 엔진을 기반으로 구축된 이 도구는 정찰부터 취약점 연구, 익스플로잇 검증 및 보고서 작성까지 자동화하며, 기존 웹 애플리케이션 및 인프라를 대상으로 50개 이상의 보안 기술을 지원합니다. 또한 오탐을 방지하기 위한 검증 레이어와 정찰 도구의 노이즈를 필터링해 토큰 소비를 대폭 줄이는 Go 기반의 스마트 파이프 아키텍처를 갖추고 있습니다.
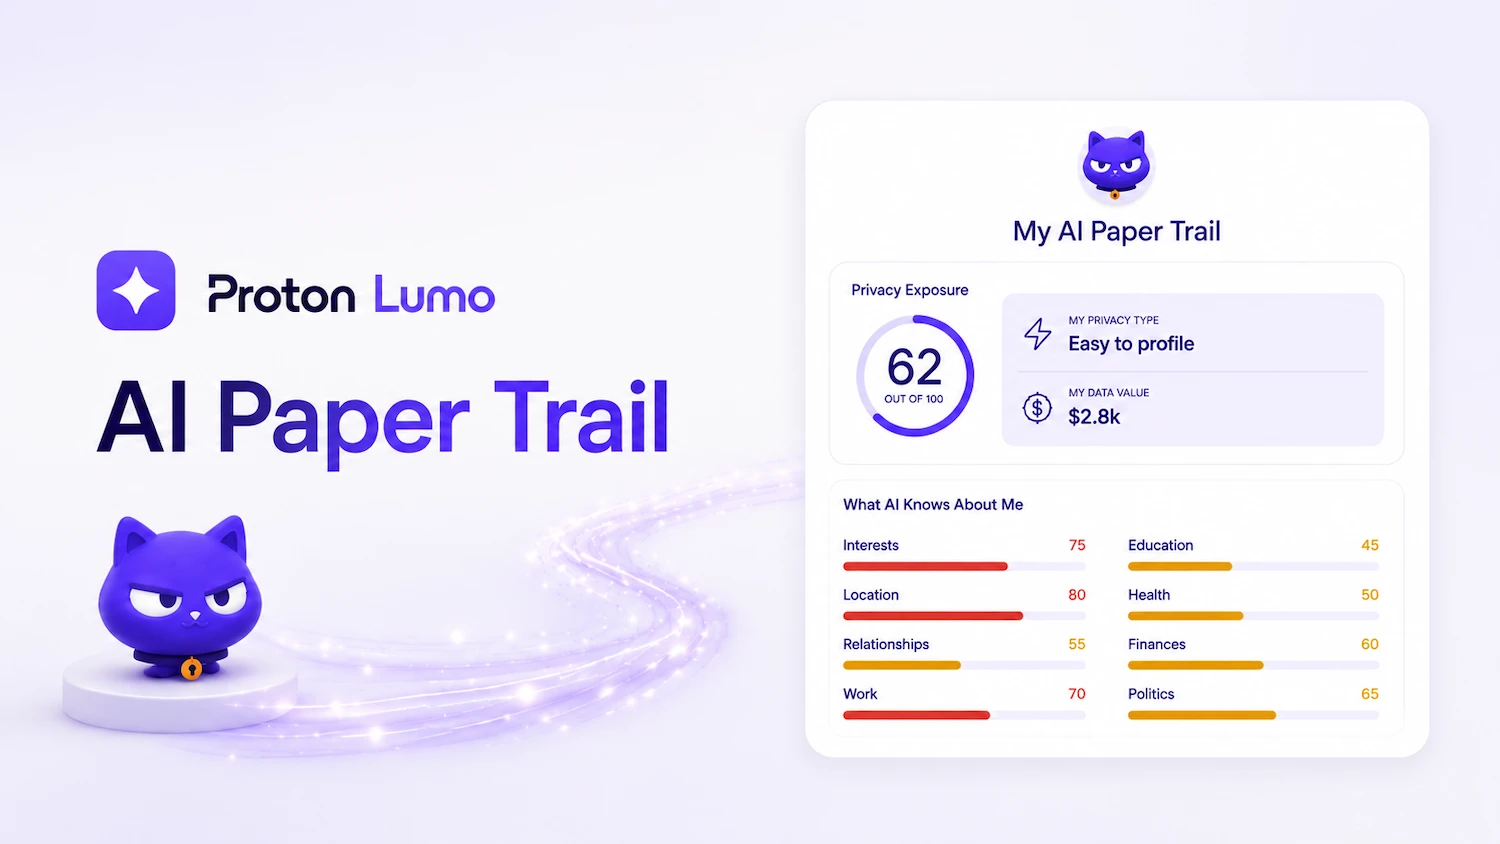
Proton이 ChatGPT 및 Claude 대화 데이터를 분석해 개인정보 노출 정도를 보여주는 무료 도구 'AI Paper Trail'을 선보였습니다. 이 도구는 최근 200개의 프롬프트를 분석해 개인정보 노출 점수(AI Exposure Score), 노출된 정보 및 추정 광고 가치를 포함한 프라이버시 리포트를 생성합니다. Proton 측은 분석을 위해 업로드된 데이터가 분석 후 삭제되며 Lumo 서버에 저장되지 않는다고 밝혔습니다.