발행 글 (6606)

🔍
Popular Rust Packages With 244M Downloads Compromised to Run Malware
Cyber Security News 2026. 8. 21. 01:15

수억 건의 다운로드 수를 기록한 Rust 패키지 arrayref와 append-only-vec가 하이재킹되어 빌드 시 악성코드를 실행하는 공급망 공격이 발생했습니다. 공격자는 정상 크레이트의 이름을 모방한 proc-macro1을 의존성 목록에 주입했으며, 해당 패키지의 빌드 스크립트를 통해 원격 서버에서 악성 바이너리를 다운로드 및 실행하도록 유도했습니다. Aikido Security의 분석 결과, 유포된 바이너리는 Chrome, Brave, Edge 등 Chromium 기반 브라우저 및 암호화폐 지갑 확장 프로그램에서 저장된 자격 증명을 탈취하는 정보 유출 악성코드로 확인되었습니다.

원문 보기 →
Researcher tricks Apple’s Find My into sharing location data with Linux
The Register Security 2026. 8. 21. 01:10

'Zerotistic'이라는 보안 연구원이 리눅스 기기를 애플의 'Find My' 네트워크에 등록하여 실시간 위치 데이터를 수신하는 방법을 고안했습니다. 연구원은 GrandSlam 인증 프로토콜과 구형 표준인 SHA-1 및 XML 기반의 인증서 서명 요청(CSR)을 사용하여 리눅스 기기를 애플 계정에 연동하고 IDS 인증서를 발급받았습니다. 이는 임의의 사용자 위치를 무단 추적하는 취약점 공격은 아니며, 계정 소유자에게 위치 공유를 동의한 사용자의 위치 데이터를 비-애플 기기에서 수신할 수 있도록 우회한 사례입니다.

원문 보기 →
안드로이드 뱅킹 악성코드 진화…스마트폰 안에서 송금까지 조작한다
데일리시큐 - 전체기사 2026. 8. 21. 00:30

안드로이드 뱅킹 악성코드 톡식판다 2.0과 골드디거가 진화하고 있다. 톡식판다 2.0은 167개의 원격 명령 기능을 갖추고 있으며, 16개국의 349개 금융·은행·가상화폐 관련 서비스를 대상으로 가짜 로그인 화면을 표시할 수 있다. 특히 안드로이드 접근성 서비스와 무선 디버깅 기능을 악용하여 피해자의 스마트폰에서 직접 금융거래를 조작하는 '온디바이스 사기'를 수행할 수 있다. 골드디거도 유사하게 접근성 권한을 이용해 피해자의 금융 앱에서 직접 송금을 진행할 수 있으며, 금융 앱을 격리된 가상 환경에서 실행하여 API 호출을 가로채는 기능도 갖추고 있다.

원문 보기 →
[김승주 교수 칼럼] 정부의 보안내재화 정책이 공염불이 되지 않으려면
데일리시큐 - 전체기사 2026. 8. 20. 23:56

김승주 교수는 기획과 설계 단계부터 보안을 고려하는 '보안내재화(Security by Design)'가 현장에 정착하려면 시스템 설계 역량을 갖춘 인재 양성이 필수적이라고 강조했습니다. 모의해킹이나 시큐어코딩 인력 양성을 넘어, 위협과 위험을 분석해 보안 요구사항을 시스템 아키텍처에 반영하고 도메인 지식을 갖춘 보안 설계 전문가를 키워야 한다고 제언했습니다.

원문 보기 →
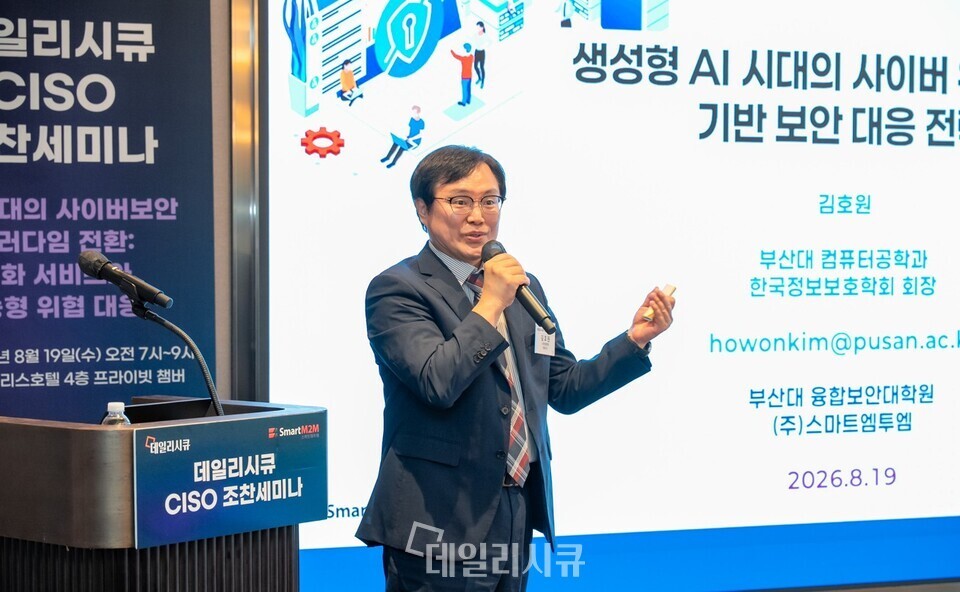
[CISO 조찬] 김호원 스마트엠투엠 대표 “외산 초거대 AI 의존 한계…폐쇄망용 특화 보안 AI 필요”
데일리시큐 - 전체기사 2026. 8. 20. 23:51

김호원 스마트엠투엠 대표는 CISO 조찬세미나에서 생성형 AI 발전으로 공격 위협이 고도화됨에 따라 방어도 AI 에이전트 기반 자율형 구조로 전환되어야 한다고 강조했다. 해외 초거대 AI는 비용 및 폐쇄망 환경에서의 데이터 유출 한계가 있어, 소형언어모델(sLLM)과 역할별 멀티 에이전트를 결합한 특화 보안 모델이 현실적 대안으로 제시됐다. 스마트엠투엠은 이에 맞춰 폐쇄망에서 취약점 탐지부터 검증, PoC 증적 수집, 보고서 생성까지 자동화하는 온프레미스형 기술 ‘SmartX’를 개발 중이다.

원문 보기 →
Surveillance – Everything You Wanted to Know, But Were Afraid to Ask
SecurityWeek 2026. 8. 20. 23:30

기업, 사법기관, 범죄자, 정보기관 등 다양한 주체들이 각자의 목적과 이익을 위해 개인을 감시 및 추적하고 있으며, 이는 단순한 사생활 침해를 넘어 데이터 탈취, 주요 산업 표적화, 정부 교란 등의 위협으로 이어질 수 있습니다. 이러한 모든 형태의 감시는 최근 인공지능(AI) 기술의 결합으로 더욱 강화되고 있으며, 실제 대화 분석이나 광범위한 데이터 수집에 활용되고 있습니다. 기사는 이러한 광범위한 감시 위협에 대응하기 위한 주요 방어책으로 개인의 보안 인식과 법적 규제의 중요성을 강조합니다.

원문 보기 →
JFrog Artifactory Flaws Enable Software Supply Chain Attacks
InfoSecurity Magazine 2026. 8. 20. 23:30

JFrog Artifactory에서 익명 또는 낮은 권한의 사용자가 패키지 메타데이터를 조작할 수 있는 취약점 2종(CVE-2026-69106, CVE-2026-65922)이 발견되었습니다. 보안 기업 Oligo Security에 따르면 이를 악용해 소프트웨어 공급망 공격 및 크로스 사용자 캐시 포이즈닝이 발생할 수 있습니다. JFrog는 관련 패치를 발표했으며, 연구원들은 패치 적용과 함께 불필요한 익명 접근 비활성화를 권고했습니다.

원문 보기 →
Ransomware crook poses as recovery firm to steal payments from fellow extortionists
The Register Security 2026. 8. 20. 23:27

보안업체 GuidePoint Security에 따르면, 'Ransom Busters'라는 조직이 랜섬웨어 복구 업체로 위장하여 피해자들에게 접근하고 있는 것으로 나타났습니다. 이들은 랜섬웨어 조직을 해킹했다며 원래 요구액보다 저렴한 2만~6만 달러에 데이터 삭제 및 복호화 키 제공을 제안했습니다. 연구진은 포렌식 분석 결과 동일한 도구와 백도어 계정 등이 발견된 점을 근거로, 이들이 여러 랜섬웨어 제휴 프로그램에서 활동하며 동료 범죄 조직의 수익을 가로채려는 공격자라고 분석했습니다.

원문 보기 →
How MSPs can catch phishing attacks email filters miss
BleepingComputer 2026. 8. 20. 23:01

인공지능(AI)의 도입으로 피싱 공격이 정교해지면서 기존 이메일 필터를 우회하는 위협이 커지고 있습니다. 공격자들은 AI를 이용해 링크드인 등 공개된 정보로 정찰을 수행하고, 오탈자 없는 맞춤형 이메일을 생성하며, 다형성 피싱(Polymorphic phishing) 기법을 통해 탐지를 회피합니다. 하버드 비즈니스 리뷰에 따르면 AI 생성 스피어 피싱은 인간 전문가 수준인 54%의 클릭률을 기록해 기업 보안에 큰 위험이 되고 있습니다.

원문 보기 →
Isolated-vm Flaw Lets Sandboxed JavaScript Escape to Host for Potential RCE
The Hacker News 2026. 8. 20. 22:48

오픈소스 샌드박스 라이브러리인 isolated-vm에서 샌드박스를 탈출해 호스트 애플리케이션의 제어 흐름을 탈취할 수 있는 심각한 보안 취약점(GHSA-864f-rcv7-6rh4)이 발견되었습니다. Endor Labs 연구진에 따르면 ExternalCopy 클래스의 transferList 옵션 처리 과정에서 발생하는 타입 혼동(type confusion)으로 인해 샌드박스 내부 코드가 호스트 프로세스의 메모리를 손상시키고 샌드박스를 탈출할 수 있습니다. 해당 취약점은 isolated-vm 7.0.0 이하 버전에 영향을 미치며, 최신 패치가 적용된 버전 6.2.0 및 7.0.1에서 해결되었습니다.

원문 보기 →
Hackers Use Fake CAPTCHA to Install Malware That Kills 145 Security Processes
Cyber Security News 2026. 8. 20. 22:39

해커들이 가짜 CAPTCHA 페이지를 이용해 보안 소프트웨어를 비활성화할 수 있는 악성코드 로더를 배포하고 있다. ErrTraffic이라는 악성코드 배포 서비스를 통해 Google reCAPTCHA, Cloudflare Turnstile, Windows 오류 화면으로 위장한 페이지를 만들고, 피해자가 PowerShell 명령어를 직접 실행하도록 유도한다. Cruciferra 로더와 Remus 정보 탈취 악성코드가 설치되면, Cruciferra는 서명된 취약한 드라이버를 악용해 선택된 백신 및 엔드포인트 탐지 프로세스를 종료한다. eSentire 분석가들은 2026년 7월 말에 이러한 ErrTraffic 캠페인 여러 건을 확인했다.

원문 보기 →