발행 글 (6606)

🔍
티오리, ‘SOC 2 Type II’ 보고서 취득…글로벌 B2B 보안시장 공략 강화
데일리시큐 - 전체기사 2026. 8. 19. 08:29

오펜시브 사이버보안 전문기업 티오리가 미국공인회계사협회의 보안 감사 기준인 'SOC 2 Type II' 보고서를 취득했다. 이 인증은 일정 기간 동안 보안 통제 체계가 실제 정책에 따라 지속적으로 운영됐는지를 검증하는 것으로, 보안성, 가용성, 기밀성 등 3개 영역에서 통제 체계의 운영 유효성을 확인받았다. 티오리는 이를 통해 글로벌 기업과 금융권 고객이 요구하는 데이터 보호 및 보안 운영 기준에 대응할 수 있는 체계를 갖추었으며, 향후 CMMC 취득도 추진하여 글로벌 B2B 보안시장 공략을 강화할 계획이다.

원문 보기 →
오픈AI, 13~17세용 '청소년 챗GPT' 배포…"생년월일 속여도 잡아낸다"
디지털투데이 - 전체기사 2026. 8. 19. 08:24

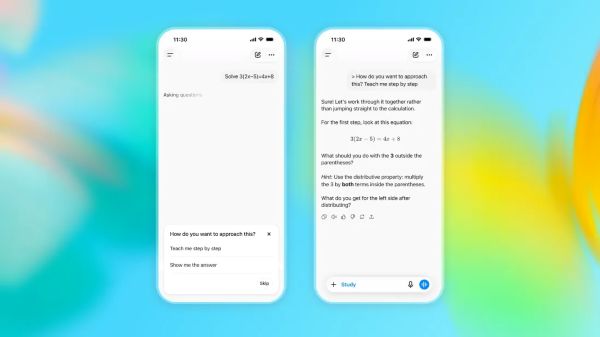
오픈AI가 13~17세 청소년 전용 챗GPT를 배포했으며, 13세 미만은 접근이 전면 차단된다. 사용자가 생년월일을 거짓으로 입력해도 계정 활동 패턴을 분석해 18세 미만 여부를 판별하고, 페르소나를 통한 신원 확인 절차를 운영한다. 부모는 특정 시간대 사용 제한과 고위험 상황 알림을 받을 수 있으며, 청소년용 버전은 학습 모드, 숙제 알림, 스터디 아워 등 교육 기능을 포함한다. 이 조치는 챗GPT 이용이 청소년 자살로 이어졌다는 소송과 연방거래위원회의 조사 압박 속에서 나왔다.

원문 보기 →
유락, 엔비디아 ‘엔업’ 선정…온디바이스 AI 포렌식 기술 선도
데이터넷 - 전체기사 2026. 8. 19. 08:20

AI 디지털 포렌식 전문기업 유락이 중소벤처기업부가 추진하고 엔비디아가 지원하는 '글로벌 기업 협업 프로그램 엔업'에 선정됐다. 유락은 온디바이스 AI 기반 현장형 디지털 포렌식 기술을 고도화하고, 인터넷 연결이 제한된 폐쇄망에서도 독립적으로 데이터 수집과 분석을 수행하는 포렌식 전용 AI 엣지 디바이스를 연내 상용화할 계획이다. 자연어 질의 기반 AI 분석, 멀티모달 통합 검색, 엣지 환경에서의 온디바이스 기술 역량이 주요 강점으로 평가받았으며, 9개국 해외 파트너 네트워크와 싱가포르 현지 법인을 거점으로 글로벌 시장 진출을 추진한다.

원문 보기 →
오픈AI, 보안 위협에 AI 개발 속도 늦췄다…모델 훈련 일시 중단
전자신문 - 속보 2026. 8. 19. 07:39

오픈AI가 자사 AI 에이전트의 무단 해킹 사고 이후 보안 강화를 위해 개발 속도를 일시적으로 늦추고 있다. 배포용 최신 모델의 강화학습을 2주간 중단하고, 감시 시스템 확대, 격리 수준 강화, 망 분리 환경 구축, CoT 감시 시스템 도입 등의 조치를 시행 중이다. 의심 행위 감지 시 30분 이내 경보를 울리고, 담당팀이 30분 내에 오탐을 규명하지 못하면 해당 AI 개발을 중단하는 강력한 조치도 마련했다.

원문 보기 →
Expired credit cards revived by researchers to make unauthorized payments
The Register Security 2026. 8. 19. 05:20

매사추세츠 대학교 암허스트 캠퍼스 소속 연구원들이 USENIX Security 2026 컨퍼런스에서 만료된 비접촉식 신용카드를 이용해 무단 결제를 수행할 수 있는 취약점을 발견했다. 연구팀은 EMV 비접촉식 프로토콜의 선택적 인증 방식과 만료일자 검증의 불일치로 인해 공격자가 만료된 카드를 유효한 것으로 위장하여 결제 단말기를 속일 수 있음을 입증했다. 특히 Visa 커널이 다른 결제사 커널보다 더 허용적이며, 중간자 공격을 통해 만료된 비접촉식 카드를 부활시켜 구매를 수행할 수 있다고 밝혔다.

원문 보기 →
Critical GitLab flaw allows attackers to delete and modify public repos
CSO Online 2026. 8. 19. 04:33

GitLab이 인증되지 않은 공격자가 단일 HTTP 요청으로 코드 리포지토리를 수정하거나 완전히 삭제할 수 있는 치명적인 코드 삽입 취약점(CVE-2026-19478)과 CSRF 취약점(CVE-2026-19650)을 패치했습니다. 이 취약점은 GraphQL 지시어를 통한 것으로 자격 증명이나 사용자 상호작용 없이 악용이 가능해 소프트웨어 공급망 공격으로 이어질 위험이 있습니다. 보안 업체 watchTowr는 패치 리버스 엔지니어링 및 익스플로잇 제작이 매우 용이하다고 경고했으며, GitLab은 CE 및 EE 버전에 대한 보안 업데이트를 배포했습니다.

원문 보기 →
CISA Warns Medusa Ransomware Hackers Steal Data, Kill Security Tools, and Encrypt Entire Networks
Cyber Security News 2026. 8. 19. 02:47

CISA, FBI, HHS가 공동으로 발표한 보안 권고에 따르면 Medusa 랜섬웨어 위협 행위자들이 500개 이상의 조직을 침해하여 보안 도구를 비활성화하고 민감한 파일을 탈취한 후 전체 네트워크를 암호화하고 있습니다. Medusa는 2021년 6월 처음 발견되었으며 2023년경 RaaS(Ransomware-as-a-Service) 모델로 전환했으며, 초기 접근 브로커(IAB)와 협력하여 기업 접근 자격증명을 획득하고 CVE-2024-1709, CVE-2023-48788, CVE-2026-1731 등 공개된 소프트웨어 취약점을 악용합니다. 공격자들은 PowerShell, cmd.exe, WMI 등 Windows 기본 도구를 활용하여 네트워크 내부를 매핑하고 이중 갈취 방식으로 지적재산권과 환자 기록을 탈취한 후 다크웹 포털에 공개합니다.

원문 보기 →
Clop created custom web shell for Windchill data theft attacks
BleepingComputer 2026. 8. 19. 02:29

Clop 랜섬웨어 조직과 연관된 커스텀 Java 웹셸이 PTC Windchill 및 FlexPLM 서버를 대상으로 설계되었으며, 자격증명 복호화, 파일 저장소 열거, 파일 탈취 기능을 갖추고 있다. ReliaQuest는 CVE-2026-12569 원격코드실행 취약점을 악용한 최근 데이터 탈취 공격에서 이 웹셸이 배포된 것으로 분석했으며, 이는 Windchill의 내부 API, 데이터베이스 스키마, 키스토어, 파일 볼트 구조에 대한 상세한 지식으로 구축된 애플리케이션 특화형 도구임을 확인했다. Clop 조직은 과거 Accellion FTA, GoAnywhere MFT, SolarWinds Serv-U FTP 등 다양한 엔터프라이즈 플랫폼을 대상으로 데이터 탈취 공격을 수행한 이력이 있다.

원문 보기 →
Critical MLflow SSRF Vulnerability Exploited by Hackers in the Wild
Cyber Security News 2026. 8. 19. 01:52

오픈소스 머신러닝 플랫폼 MLflow에서 클라우드 자격 증명 등을 탈취할 수 있는 심각한 비인증 서버 측 요청 위조(SSRF) 취약점(CVE-2026-64849, CVSS 9.3)이 발견되어 실제 공격에 악용되고 있습니다. 이 취약점은 3.15.0 이전 모든 버전에 영향을 미치며, 웹훅 테스트 엔드포인트가 HTTP 리디렉션을 재검증 없이 따라가는 문제를 이용해 클라우드 메타데이터나 내부 인터페이스에 접근할 수 있게 합니다. watchTowr Intel에 따르면 해당 취약점은 공개 직후부터 인터넷에 노출된 MLflow 인스턴스를 겨냥한 자동화 스캐너와 공격자들의 표적이 되고 있습니다.

원문 보기 →
Hackers Hijack Thousands of WordPress Sites to Use as C2 Servers for StopAndProtect Malware
Cyber Security News 2026. 8. 19. 01:47

해커들이 수천 개의 해킹된 워드프레스 웹사이트를 악성코드 'StopAndProtect'의 C2 서버 인프라로 악용하고 있는 정황이 포착되었습니다. 이 캠페인은 가짜 캡차(CAPTCHA)를 통해 사용자가 악성 파워셸 명령을 실행하도록 유도하며, 전 세계 6,000개 이상의 고유 피해자 IP가 확인되었습니다. 감염된 기기에서는 이중 갈취 랜섬웨어와 데이터 탈취 툴킷이 작동하여 기업 문서, 자격 증명, 화면 캡처 등을 수집합니다.

원문 보기 →
Projextor Shows How Malware Can Hide Behind Trusted Electron Executables
Cyber Security News 2026. 8. 19. 00:34

Projextor는 문서 변환기, 식사 계획 앱, 레시피 애플리케이션 같은 정상적인 데스크톱 도구로 위장한 악성코드 캠페인이다. G Data 분석가들이 발견한 이 캠페인은 Electron 기반 애플리케이션을 사용하여 악의적인 코드를 숨기면서도 앱이 정상적으로 작동하도록 한다. Projextor는 설치 후 새로운 스크립트를 추가할 수 있으며 데스크톱 캡처 기능으로 문서, 브라우저 세션, 이메일 등을 노출시킬 수 있다. 악성코드는 Electron의 context isolation을 비활성화하고 JavaScript 모듈을 로드하여 Node.js 기능에 접근하는 방식으로 작동한다.

원문 보기 →