발행 글 (6606)

🔍
주금공, 전산장애 대응체계 마련…복구절차 구체화
전자신문 - 속보 2026. 8. 17. 13:00

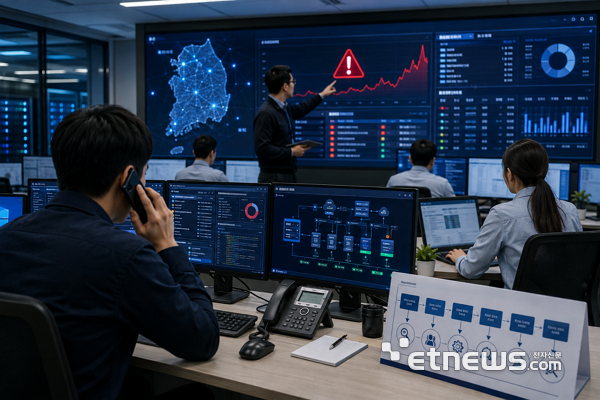
한국주택금융공사가 전산장애로 인한 고객 피해를 줄이기 위해 '전자금융, 업무시스템 장애대응 실무매뉴얼'을 마련했다. 이번 매뉴얼은 장애 인지부터 복구 및 재발방지까지의 절차를 구체화했으며, 시스템 중요도와 장애등급에 따라 복구 허용시간을 2~8시간으로 설정했다. 또한 소프트웨어, 데이터베이스, 인프라 및 보안장비 등 장애 유형별 대응 시나리오를 구성해 신속한 초동 조치가 이뤄지도록 했다.

원문 보기 →
Apple Screen Sharing Vulnerability Exploited to Execute Command as Root
Cyber Security News 2026. 8. 17. 12:39

macOS의 화면 공유(Screen Sharing) 기능에서 레거시 VNC 비밀번호 옵션 사용 시 루트(root) 권한으로 명령을 실행할 수 있는 논리적 결함(CVE-2026-43760)이 발견되었습니다. VNC 인증 방식을 사용할 때 파일 복사 도우미가 루트 권한으로 계속 실행되어 원격 사용자가 임의의 보호된 파일을 읽거나 쓸 수 있게 됩니다. 연구진은 이를 통해 sudoers 정책 파일을 생성하여 일반 계정에 암호 없는 sudo 접근 권한을 부여하고 원격 루트 셸을 획득하는 데 성공했습니다.

원문 보기 →
Microsoft blames AI for delayed Exchange update, can’t say when it will arrive
The Register Security 2026. 8. 17. 11:31

마이크로소프트는 AI 취약점 탐지 도구로 인해 생성된 버그 백로그 처리로 인해 Exchange Server Subscription Edition(SE)의 첫 번째 누적 업데이트(CU1) 출시가 지연되고 있다고 밝혔습니다. 개발팀은 AI 도구가 발견한 문제들의 보안성 검증, 재현, 수정, 회귀 테스트 및 월간 보안 업데이트 처리에 집중하고 있습니다. 마이크로소프트는 보안을 최우선으로 두는 방침에 따라 시스템이 충분히 안정화되고 긴급한 보안 업데이트가 없는 시점에 CU1을 출시할 계획입니다.

원문 보기 →
CSAP 인증 받은 와이즈온, 공공기관 설문시장 공략
전자신문 - SW/보안 2026. 8. 17. 10:36

와이즈인컴퍼니가 개발한 설문 SaaS '와이즈온'이 국내 설문 SaaS 중 최초로 클라우드 서비스 보안인증(CSAP)을 획득하고 공공조달 등록을 마쳤다. 공공조달 총판사인 프리모데이타는 일반 온라인 설문 도구의 보안 한계를 대체하기 위해 중앙부처와 공공기관을 대상으로 영업을 본격화한다. 와이즈온은 설문 제작부터 결과 분석까지 전 과정을 지원하며 공공기관의 조사 업무 시간과 도입 비용을 절감할 수 있다.

원문 보기 →
[배종찬의 보안 빅데이터] 중국의 대만 침공, 군대 아닌 AI 해킹
보안뉴스 - SECURITY 2026. 8. 17. 10:03

중국과 연계된 것으로 의심되는 해커들이 복수의 AI 에이전트를 자율적으로 운용해 대만 정부 시스템 21곳을 정찰하고 계정 85개 침해 및 인사정보 2,500건 이상을 탈취했습니다. 공격 대상에는 일반 행정기관 외에도 원자력 안전 관련 기관과 에너지 기업이 포함되어 향후 작전을 위한 정찰 성격이 짙은 것으로 분석되었습니다. 아울러 북한의 김수키와 라자루스 등도 AI 모델을 활용하거나 광범위한 침해 공격을 펼치는 등 사이버 위협이 고도화되고 있습니다.

원문 보기 →
Chinese AI company Zhipu claims its new is a better bug-finder than Anthropic, OpenAI
The Register Security 2026. 8. 17. 09:51

중국 AI 기업 지푸(Zhipu)는 신규 AI 모델 'GLM-5.3'을 출시하며 사이버보안 벤치마크인 CyberGym에서 Fable 5와 GPT-5.6 Sol을 능가하는 취약점 탐지 능력을 기록했다고 주장했습니다. 지푸는 실제 코드베이스 테스트를 통해 269개 프로젝트에서 1,097개의 중·고위험 문제를 포함한 총 2,436개의 취약점을 발견했다고 밝혔습니다. 이 모델은 취약점 식별뿐만 아니라 다단계 익스플로잇 체인을 추론하는 능력을 보였으나, 다른 보안 및 코딩 벤치마크에서는 서구 모델보다 낮은 성능을 기록하기도 했습니다.

원문 보기 →
[속담으로 배우는 100가지 보안 습관 85] 소 잃고 외양간 고친다(5)-모르는 계좌 정리하기
보안뉴스 - SECURITY 2026. 8. 17. 09:33

금융결제원의 어카운트인포 서비스인 '내 계좌 한눈에'를 이용하면 전 금융권에 흩어진 본인 명의 계좌를 한 번에 조회하여 모르는 계좌를 확인할 수 있습니다. 잔고 50만 원 이하의 비활동성 계좌는 잔고 이전 후 해지할 수 있으며, 자동이체 및 카드·대출 정보를 함께 점검하여 보이스피싱과 명의도용 피해를 예방할 수 있습니다. 모르는 계좌 발견 시에는 '비대면 계좌개설 안심차단' 서비스 가입을 통해 추가 피해를 방지할 수 있습니다.

원문 보기 →
PASS 신분증 폐지 기류에 통신 3사 반발…QR 검증 강화 제안
전자신문 - 속보 2026. 8. 17. 09:30

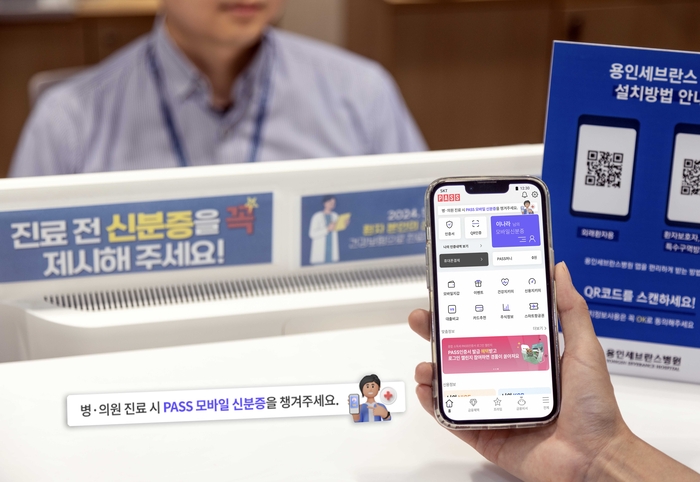
행정안전부와 경찰청이 인공지능(AI) 기반 위·변조 우려를 이유로 PASS 모바일 신분증 확인서비스 폐지 및 정부 모바일 신분증 일원화를 추진하자 통신 3사가 반발하고 나섰다. 통신업계는 위·변조 문제가 기술적 허점이 아닌 현장에서 육안으로만 확인하는 관행 때문이라고 반박하며, 편의점 및 업소 대상의 QR 인증 강화 캠페인을 대안으로 제시했다. PASS 신분증 이용자가 약 1,380만 명에 달하는 상황에서 서비스 폐지 시 이용자 불편과 통신사 부가 수익 타격 등의 우려가 제기되고 있다.

원문 보기 →
SafePal data breach impacts 39,798 customers, stolen info for sale
BleepingComputer 2026. 8. 17. 08:47

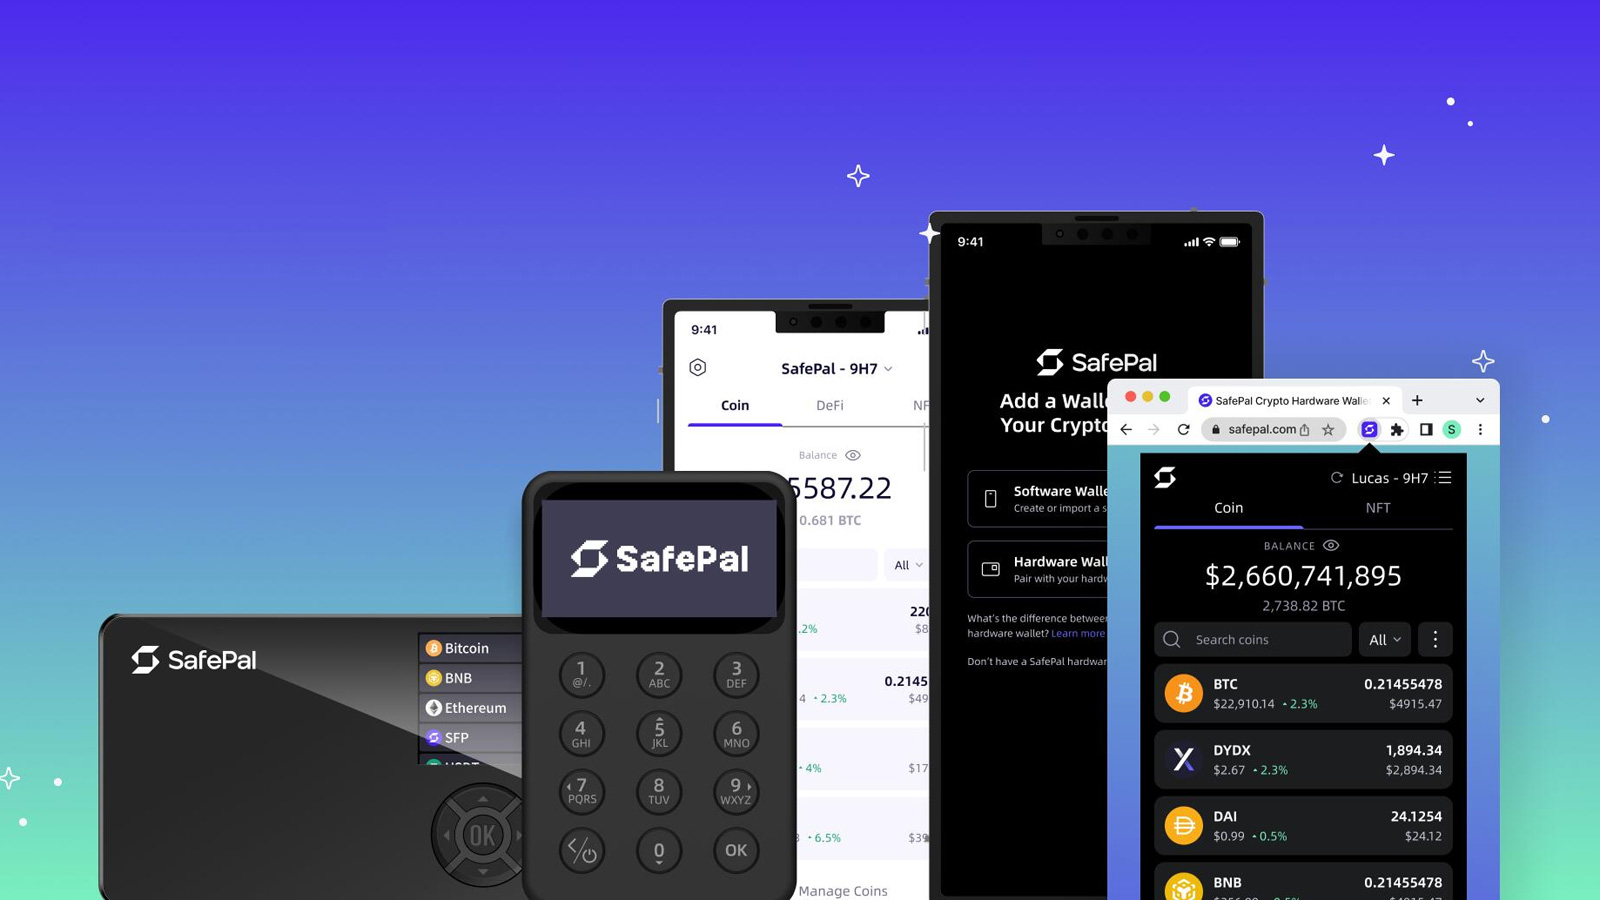
가상화폐 하드웨어 지갑 제조업체 세이프팔(SafePal)이 시스템 취약점으로 인해 약 39,798명의 고객 주문 정보가 유출되는 침해사고를 겪었다고 경고했습니다. 유출된 정보에는 고객의 이름, 이메일, 배송지 주소, 전화번호 및 구매 내역이 포함되었으나 지갑 시드 구문, 개인 키, 비밀번호 등 자산 관련 정보는 노출되지 않았습니다. 현재 다크웹 사이버범죄 포럼에서 한 위협 행위자가 해당 탈취 데이터를 판매 중이라고 주장하고 있으며, 세이프팔은 피해 정보를 악용한 피싱 및 사회공학적 공격에 주의할 것을 당부했습니다.

원문 보기 →
Large-scale DDoS attacks disrupted Threema secure messaging service
BleepingComputer 2026. 8. 17. 02:29

보안 메신저 서비스 Threema가 대규모 분산 서비스 거부(DDoS) 공격을 받아 화요일 저녁과 수요일 아침 동안 심각한 서비스 장애를 겪었습니다. 이번 공격은 Threema와 코로케이션 파트너인 Nine을 동시에 겨냥했으며, 공격자가 방어 조치를 우회하기 위해 지속적으로 패턴을 변경해 대응에 어려움을 겪었습니다. 다만 자체 인프라를 사용하는 Threema On-Prem 고객들은 이번 공격으로 인한 영향을 받지 않았습니다.

원문 보기 →
Cyber Security Weekly Newsletter – Outlook RCE, Palo Alto, Cisco 0-day and Windows 0-Day Flaws +20 Stories
Cyber Security News 2026. 8. 17. 01:24

주간 보안 소식에 따르면 Gunra 랜섬웨어 그룹은 Fortinet 인증 우회 취약점을 악용해 MFA를 무력화하고 내부 자격 증명을 탈취하는 이중 갈취 공격을 벌이고 있습니다. 또한 북한의 라자루스 그룹은 Windows 커널 제로데이(CVE-2026-68820)를 이용해 FudModule 루트킷을 배포하고 방산 및 항공 기업을 겨냥한 'Operation Dream Job' 캠페인을 진행했습니다. 해당 취약점은 마이크로소프트의 패치 튜스데이를 통해 해결되었습니다.

원문 보기 →