발행 글 (6606)

🔍
금융위, 스크래핑 차단 '단계적 시행' 공감대…공공 마이데이터 대안 마련
디지털투데이 - 전체기사 2026. 8. 12. 17:00

금융위원회는 개인정보보호위원회 및 금융회사 등과 회의를 열고, 스크래핑 차단으로 인한 금융소비자 불편을 줄이기 위해 공공 마이데이터 등 대체수단을 마련한 후 단계적으로 시행하는 방안을 논의했습니다. 스크래핑 제한 시 비대면 대출 및 정책금융 이용에 차질이 발생할 수 있어 사전 준비기간이 필요하다는 의견이 모였습니다. 또한 회의에서는 금융회사들이 스크래핑 과정에서 적용 중인 보안조치, 접근통제, 정보보호 관리체계 등 보안 현황도 함께 점검했습니다.

원문 보기 →
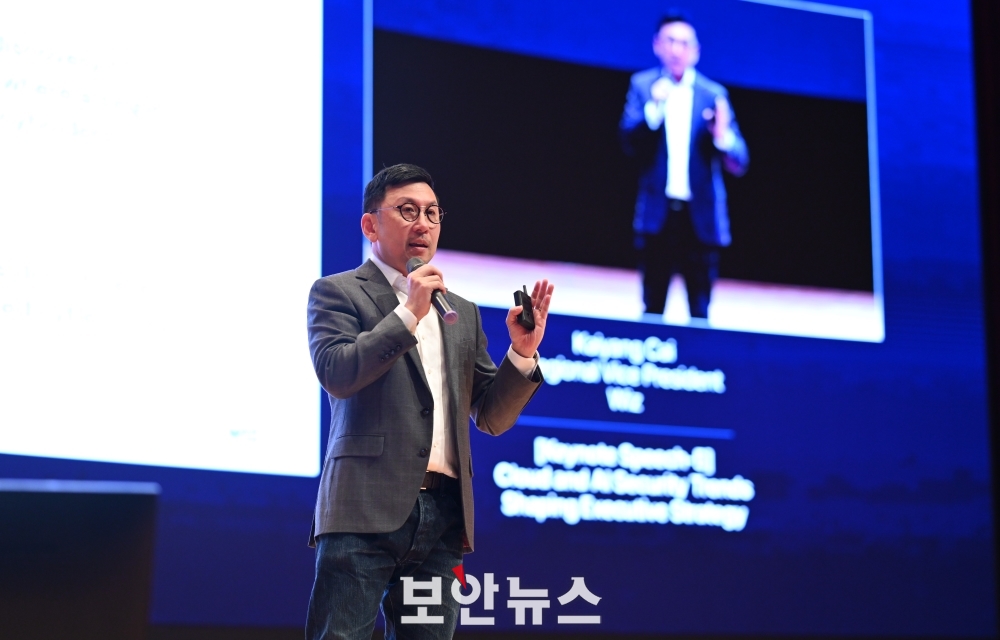
[ISEC 2026] 위즈 “쏟아지는 알람, ‘독성조합’ 즉각 조치 관건”
보안뉴스 - SECURITY 2026. 8. 12. 16:53

위즈의 카이양 카이 부사장은 ISEC 2026에서 취약점들이 결합해 치명적 위협이 되는 '독성 조합'을 식별하고 대응 우선순위를 정하기 위해 에이전트리스 기반의 '가시성 그래프' 활용을 강조했습니다. 가시성 그래프는 코드부터 클라우드, 런타임까지의 맥락 정보를 단일 그래프 데이터베이스로 모아 자산 간 관계와 진짜 위험을 분석할 수 있도록 지원합니다. 또한 AI 확산으로 취약점 악용까지의 골든타임이 10시간으로 줄어든 만큼 외부 노출 축소, 보안 응답 자동화, 자가 치유 네트워크 구축으로 이어지는 3단계 방어 로드맵을 제시했습니다.

원문 보기 →
ICS Patch Tuesday: Vulnerabilities Fixed by Siemens, Schneider, Phoenix Contact
SecurityWeek 2026. 8. 12. 16:51

지멘스, 슈나이더 일렉트릭, 피닉스 컨택트가 ICS 제품의 취약점을 해결하기 위한 패치 화요일 보안 권고안을 발표했다. 지멘스는 Simatic IoT2050 Advanced 장치의 최고 심각도 인증 누락 취약점과 Siveillance 동영상 관리 서버의 코드 실행 취약점 등을 다룬 10개의 권고안을 공개했다. 슈나이더 일렉트릭은 NetBotz 5와 PowerChute 제품의 취약점을 수정한 반면, 피닉스 컨택트는 PLCnext 펌웨어의 DoS 및 악성 SQL 쿼리 실행 취약점을 해결했다.

원문 보기 →
Top 10 Best Network Access Control (NAC) Solutions in 2026
Cyber Security News 2026. 8. 12. 16:46

현대 네트워크 접근 제어(NAC) 솔루션은 디바이스의 네트워크 접속 권한을 제어하고 디바이스 수준의 제로 트러스트 보안 모델을 구현하는 역할을 합니다. 주요 솔루션으로 대기업 환경의 Cisco ISE, 다중 벤더 지원을 제공하는 HPE Aruba ClearPass, 에이전트 미설치 IoT·OT 기기용 Forescout, 클라우드 기반 SaaS인 Portnox 등이 포함됩니다. 현대 NAC의 핵심 기능은 디바이스 탐지 및 프로파일링, 인증, 정책 강제, 지속적인 상태 점검 및 자동 대응입니다.

원문 보기 →
Top 10 Best DDoS Protection Services in 2026
Cyber Security News 2026. 8. 12. 16:41

2026년 최고의 DDoS 방어 서비스 평가에서 네트워크 용량, 완화 속도, 비용 명확성 등 5가지 기준을 바탕으로 주요 서비스들의 순위가 선정되었습니다. 2025년 4분기에 31.4 Tbps 규모의 기록적인 공격을 성공적으로 방어한 Cloudflare가 종합 점수 9.5점으로 1위를 차지했습니다. 그 뒤를 이어 Akamai Prolexic, Imperva, AWS Shield 등이 상위권 평가를 받았습니다.

원문 보기 →
SonicWall Patches Critical Vulnerabilities in Discontinued GMS Platform
SecurityWeek 2026. 8. 12. 16:31

소닉월(SonicWall)이 중앙 관리 플랫폼인 GMS와 이메일 시큐리티(Email Security) 제품에서 발견된 8개의 보안 취약점에 대한 보안 패치를 발표했습니다. GMS 플랫폼에서는 원격의 비인증 공격자가 임의 코드를 실행할 수 있는 심각한 취약점(CVE-2026-66147, CVE-2026-66145)을 포함한 6개 결함이 버전 9.5.2에서 해결되었습니다. 또한 이메일 시큐리티 제품에서는 루트 권한으로 OS 명령을 실행할 수 있는 코드 주입 취약점 2개가 해결되어 버전 10.0.36으로 업데이트되었습니다.

원문 보기 →
17 old software bugs that took way too long to squash
CSO Online 2026. 8. 12. 16:30

인공지능 도구의 발전으로 장기간 방치되었던 소프트웨어 취약점의 발견과 수정이 가속화되고 있습니다. 대표적으로 오픈소스 라이브러리 libpng에서는 1995년 출시 당시부터 30년 동안 존재했던 힙 버퍼 오버플로우 취약점(CVE-2026-25646)이 발견되어 패치되었습니다. 이 외에도 1996년에 도입되어 2020년에 패치된 PrintDemon 등 발견에 10년 이상 걸린 주요 보안 취약점 사례들이 수록되었습니다.

원문 보기 →
하모니, 익스플로잇 의혹 속 ONE 공급 급증…롤백 검토
디지털투데이 - 전체기사 2026. 8. 12. 16:28

레이어1 블록체인 플랫폼 하모니가 승인되지 않은 ONE 토큰 대량 발행 의혹에 대응하여 거래소와 협력해 자금 동결을 추진하고 블록체인 롤백을 검토 중입니다. 공격자가 네트워크를 악용해 전체 공급량의 약 26%에 해당하는 약 40억 개의 ONE을 발행했다는 주장이 제기되었으나, 하모니 측은 정확한 원인과 발생 물량을 공식 확인하지 못했습니다. 한편 무단 발행된 토큰 중 상당수가 이미 거래소로 이동해 매도되었을 가능성이 제기되고 있습니다.

원문 보기 →
ShieldBreak Zero-Day PoC Claims Microsoft Defender Patch Bypass With SYSTEM Access
The Hacker News 2026. 8. 12. 15:41

보안 연구원 Chaotic Eclipse가 마이크로소프트 디펜더(Microsoft Defender)의 기존 취약점 패치를 우회하는 제로데이 취약점 'ShieldBreak'의 개념 증명(PoC) 코드를 공개했습니다. 이 취약점은 CVE-2026-50656(RoguePlanet)에 대한 완벽한 패치 우회 공격으로, 성공 시 공격자가 SYSTEM 권한을 획득하여 임의의 코드를 실행할 수 있습니다. 해당 연구원은 윈도우 11 25H2 및 윈도우 서버 2025 최신 버전에서 100%의 성공률을 기록했으며 윈도우 10 역시 영향을 받는다고 주장했습니다.

원문 보기 →
스텝하우, ISO 9001·ISO/IEC 27001 동시 획득
데일리시큐 - 전체기사 2026. 8. 12. 15:13

스텝하우가 품질경영시스템(ISO 9001)과 정보보안경영시스템(ISO/IEC 27001) 인증을 동시에 획득했다고 밝혔다. 국제인증기관 ICR의 심사를 통해 취득한 이번 인증 범위는 AI 기반 문서 워크플로우 자동화 및 지식관리 SaaS의 개발 및 운영이다. 이를 통해 스텝하우는 위슬리 AI를 포함한 서비스 전반의 정보보호 관리 역량과 품질관리 체계가 국제 기준에 부합함을 검증받았다.

원문 보기 →
Post-quantum migration gets harder when every user holds a key
Help Net Security 2026. 8. 12. 15:00

Quantus의 CEO 크리스토퍼 스미스는 은행과 병원의 암호화 자산 조사 과정에서 기본 비밀번호, 전 직원이 여전히 보유한 관리자 키, 기기 캐시의 비밀번호 해시 등이 자주 발견된다고 설명했습니다. 또한 양자후 암호 도입으로 늘어난 키 및 서명 크기가 IPsec, SSH, TLS, libp2p 등 기존 프로토콜의 패킷 크기나 메모리 제한을 초과해 문제를 일으킬 수 있다고 지적했습니다. 아울러 암호화 민첩성을 확보하려면 조직 및 제품 경계를 아우르는 복잡한 레이어 적용이 필요하며 블록체인이 가장 업그레이드하기 어려운 시스템 중 하나라고 언급했습니다.

원문 보기 →
Ready-made $500 kit puts a crypto scam within anyone’s reach
Help Net Security 2026. 8. 12. 13:30

Malwarebytes 연구진은 사이버범죄 포럼에서 500달러에 판매 중인 일체형 암호화폐 스캠 키트를 발견했습니다. 'xrep'이라는 판매자가 제공하는 이 키트는 Tesla를 모방한 가짜 $TSLA 토큰 사전 판매 페이지와 피해자 추적 및 가짜 잔액 표시 기능이 포함된 관리자 패널을 제공합니다. 해당 스캠은 X 사용자명을 활용한 맞춤형 사회공학 기법과 카운트다운 타이머 등으로 긴박감을 조성한 뒤, 피해자의 12자리 복구 문구를 탈취하거나 암호화폐 직접 송금을 유도하여 자금을 갈취합니다.

원문 보기 →