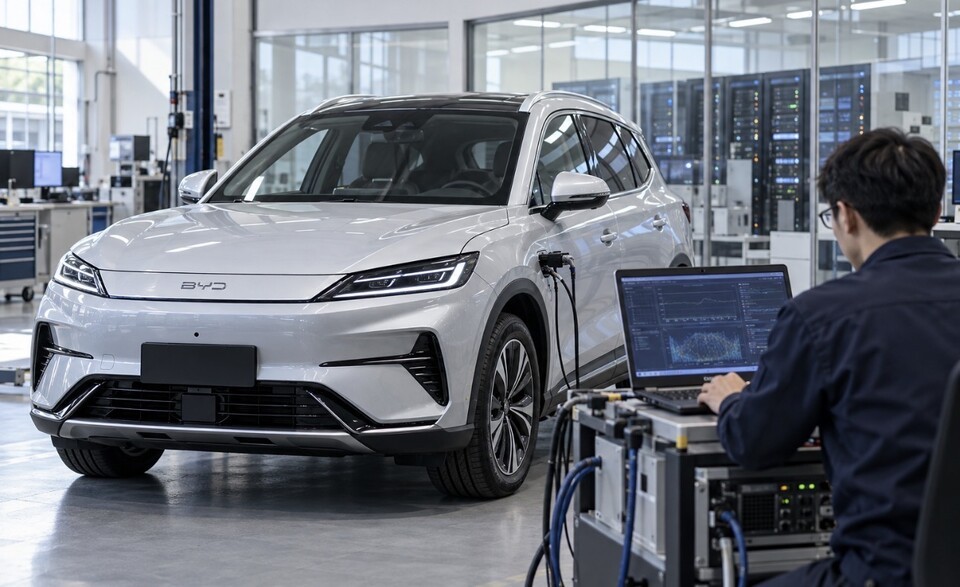
10월 8일 국회 국토교통위원회 국정감사에서 BYD코리아가 고객의 개인정보를 중국 본사로 이전하고, 이를 거부할 경우 차량 구매를 제한한다는 문제가 제기되었다. 조인철 BYD코리아 승용부문 대표는 국내 법령을 준수하고 있다고 해명하며 구매 제한 문제를 재검토하겠다고 밝혔다. 또한 클라우드 서버 저장 위치에 대한 지적과 함께, 정용식 한국교통안전공단 이사장은 BYD 차량의 사이버보안 관련 실차 조사를 준비하고 있다고 답변했다.
구글이 대부분의 ChromeOS 기기를 대상으로 OS 버전 16805.33.0 및 브라우저 버전 154.0.8037.151 안정화 채널 업데이트를 배포했습니다. 이번 업데이트에는 커널 메모리 손상을 유발할 수 있는 'mali_kbase'의 UAF(Use-after-free) 취약점 등 서드파티 보안 패치가 포함되었습니다. 또한 AdFilter 및 WindowDialog에서 발견된 심각(Critical) 등급의 UAF 취약점(CVE-2026-95310, CVE-2026-95356)을 비롯해 다수의 크롬 브라우저 보안 결함이 수정되었습니다.

영국 소매업체에 대한 공격이 발생했습니다. 이 사건은 단일 신원이 손상될 경우 기업 네트워크의 훨씬 더 깊은 곳까지 침투될 수 있음을 보여줍니다.

해커들이 구글 검색 광고에서 정상적인 빙(Bing) 검색 결과 리디렉션을 악용해 사용자를 가짜 클로드(Claude) 설치 프로그램으로 유도하고 ClickFix 공격을 유포하고 있습니다. 푸시 시큐리티(Push Security)가 'Adception'이라고 명명한 이 기법은 신뢰할 수 있는 빙 도메인을 사용해 광고 보안 검사를 우회하며, 손상된 워드프레스 웹사이트를 거쳐 악성 다운로드 페이지로 피해자를 리디렉션합니다. 이 캠페인은 보안 스캐너를 피하기 위해 다중 클로킹을 사용하며, 최종적으로 macOS 사용자가 터미널에 악성 명령을 실행하도록 속입니다.

Zenity Labs 연구원들은 Amazon Bedrock AgentCore를 통해 배포된 AI 에이전트가 단일 프롬프트를 통해 민감한 자격 증명을 노출할 수 있는 취약점을 발견하여 AWS에 보고했습니다. AgentCore가 사용하는 Firecracker MicroVM의 불충분한 네트워크 격리로 인해, 공격자는 서버 측 요청 위조(SSRF) 공격을 실행하여 IMDS(Instance Metadata Service) 엔드포인트에서 임시 AWS 자격 증명을 추출할 수 있었습니다. 탈취된 자격 증명은 과도한 권한이 부여되어 있어, 공격자가 동일한 AWS 계정 및 리전 내의 다른 에이전트를 장악하고 사용자 대화 세션 등 민감한 데이터를 유출할 수 있게 했습니다.

사이버 보안 연구원들이 유명 오픈소스 관리자 계정 2개를 탈취해 340개 이상의 저장소에 악성 워크플로우를 주입한 자격 증명 탈취 캠페인을 공개했습니다. StepSecurity에 따르면, 공격자는 게임 엔진 'pyxel'의 제작자인 Takashi Kitao의 계정을 악용해 27개 저장소에 악성 워크플로우를 푸시한 것으로 나타났습니다.
Dark Reading 편집자들은 비디오 대화를 통해 그동안 다루지 못했던 뉴스들을 논의했습니다. 주요 내용으로는 ShinyHunters 조직원으로 의심되는 인물의 체포 소식과 미 국방부(Pentagon)가 운영하는 데이터 센터의 침해 사건이 포함되었습니다.

V12 보안 팀의 Rick de Jager는 인증이나 사용자 승인 없이 원격 공격자가 루트 권한으로 코드를 실행할 수 있게 하는 AnyDesk Linux 8.0.2의 심각한 취약점(AnyPwn)을 발견했습니다. 이 결함은 세션 프로토콜의 힙 버퍼 오버플로우로 인해 발생하는 사전 인증 제로 클릭 원격 코드 실행 취약점입니다. AnyDesk는 6월에 문제를 수정한 8.0.3 버전을 출시했으나, 10월 8일에 공개 익스플로잇 코드가 발표됨에 따라 구버전을 실행 중인 시스템은 즉각적인 업데이트가 필요합니다.
FBI 국장 캐시 파텔(Kash Patel)은 최근 발생한 FBI 시스템 해킹 사건과 관련된 것으로 추정되는 '샤이니헌터스(ShinyHunters)' 해킹 그룹의 또 다른 용의자를 체포했다고 발표했습니다. 뉴욕타임스 보도에 따르면 이 용의자는 펜실베이니아에서 체포된 캐나다 시민으로 알려졌으며, 샤이니헌터스는 지난달 제3자 업체가 관리하는 FBI 플랫폼을 해킹해 방대한 양의 직원 및 지원자 데이터를 탈취했다고 주장한 바 있습니다. FBI는 이번 사건이 보안 업데이트를 설치하지 않은 제3자 계약업체 플랫폼에서 비롯되었다고 밝혔으며, 해당 그룹을 해체하기 위해 수사망을 좁히고 있습니다.

사이버 보안 연구원들이 'P7 DarkSword'라는 이전에 발견되지 않은 DarkSword iOS 익스플로잇 키트의 변종에 대한 세부 정보를 공개했습니다. iVerify가 목요일 발표한 보고서에 따르면, 이 P7 변종은 기기 내 흔적을 줄이고 키체인 및 암호화폐 지갑 탈취 기능을 추가했습니다. 또한 공격자 인프라와의 양방향 C2 통신 기능도 새롭게 포함된 것으로 나타났습니다.
임원진과 가장 가까운 가족들 또한 임원과 동일한 수준의 보안 태세를 갖추어야 합니다. 이는 가족 내에서 가장 취약한 연결 고리가 사이버 공격의 진입점이 될 수 있기 때문입니다.

보안 연구원 라비 라즈푸트(Ravi Rajput)가 자율 AI 시스템을 평가하기 위해 20개 공격 범주에 걸쳐 222개의 테스트를 제공하는 무료 에이전틱 AI 레드팀 체크리스트를 공개했다. 이 체크리스트는 OWASP 웹 보안 테스트 가이드를 기반으로 구성된 독립적인 리소스로, 프롬프트 인젝션을 넘어 인프라, 클라우드 액세스, 메모리 및 에이전트 통신 등의 영역을 다룬다. 테스트는 공격 표면 매핑부터 권한 상승 및 데이터 탈취에 이르는 4단계로 나뉘며, 75개의 '심각(Critical)' 등급 테스트를 포함해 각 항목에 대한 목표, 도구, 예상 결과 및 심각도 등급을 제공한다.