AI Sends Global Crime Syndicates Into Fraud Nirvana
Dark Reading
2026. 8. 6. 08:35
조직 범죄는 AI 기반 음성 클로닝, 딥페이크 실시간 비디오 오버레이, LLM 구동 캐릭터 관리 및 자동 번역 기술을 활용하여 대규모 사기 활동을 성공적으로 수행하고 있습니다.
원문 보기 →
조직 범죄는 AI 기반 음성 클로닝, 딥페이크 실시간 비디오 오버레이, LLM 구동 캐릭터 관리 및 자동 번역 기술을 활용하여 대규모 사기 활동을 성공적으로 수행하고 있습니다.
원문 보기 →
악성 코드가 포함된 콘텐츠가 AI 브라우저에 제공될 때 공격자는 악의적인 지시를 통해 에이전트를 제어할 수 있습니다.
원문 보기 →
새로운 연구에 따르면 주요 공급업체의 AI 브라우저는 여러 보안 안전장치에도 불구하고 프롬프트 주입(Prompt Injection) 공격에 여전히 취약한 것으로 나타났습니다.
원문 보기 →
현대의 사이버 공격은 웹 애플리케이션과 API 등 인터넷과 연결된 비즈니스 시스템을 통해 주로 시작되며, AI 발전으로 취약점 발견부터 악용까지의 시간이 크게 단축되고 있습니다. 하지만 기존 보안 검증 기법은 웹 취약점부터 자격 증명 탈취 및 클라우드 내부 침투로 이어지는 연계 공격 경로를 전체적으로 파악하지 못하는 한계가 있습니다. 이러한 흐름에 대응하여 실제 공격자가 진입하는 웹 애플리케이션 영역까지 자율 공격 검증을 확장하는 NodeZero WebApp이 개발되었습니다.
원문 보기 →
26세 캐나다인 코너 라이리 무카(Connor Riley Moucka)가 클라우드 서비스 기업 스노우플레이크(Snowflake)의 계정에 침입해 최소 165개 조직의 데이터를 도난당하고 수백만 달러를 갈취한 혐의에 대해 유죄를 인정했습니다. 무카와 공범은 악성코드로 탈취한 로그인 정보를 이용해 다중인증(MFA)이 적용되지 않은 계정에 접근하여 테라바이트 규모의 개인식별정보와 금융 기록 등을 유출했습니다. 피해 기업의 손실액은 950만 달러 이상이며 1억 명 이상의 개인 정보가 영향을 받았습니다.
원문 보기 →
오늘날의 공격자들은 여러 기술의 약점을 연쇄적으로 연결하고 측면 이동을 수행하므로, 파편화된 개별 기술 단위의 보안 검증은 실제 공격 양상을 반영하지 못합니다. 웹 애플리케이션, 계정, 클라우드, 네트워크 등을 독립적으로 평가하는 기존 방식으로는 탈취된 자격 증명이 전체 시스템 침해로 이어지는 공격 경로를 파악하기 어렵습니다. 이에 따라 기업들은 단순히 개별 취약점을 찾는 것에서 벗어나 실제 악용 가능한 공격 경로와 비즈니스 영향도를 검증하는 방식으로 보안 관점을 전환하고 있습니다.
원문 보기 →AWS Lambda 는 VPC 외부의 함수를 위한 확장 가능한 네트워크 대역폭 기능을 도입하여, 2GB 메모리 이상으로 구성된 함수는 625 Mbps 에서 시작해 10GB 메모리에 도달하면 최대 3,000 Mbps 까지 비례적으로 증가하는 네트워크 대역폭을 사용할 수 있게 했습니다. 이 기능은 대규모 데이터 처리 워크로드의 실행 시간 단축 및 비용 절감을 지원하며 VPC 외부 함수에 대해 추가 요금 없이 모든 상용 AWS 지역 에서 제공되고 있습니다.
원문 보기 →
체크포인트(Check Point) 연구진은 주요 AI 에이전트 프레임워크에서 총 11개의 보안 취약점을 발견하고 이를 공개했습니다. 연구진은 보안 문제의 근본 원인이 프롬프트 주입이나 AI 모델 자체가 아니라, 프롬프트 제어 데이터가 신뢰할 수 있는 프레임워크 로직으로 넘어가는 프레임워크 자체의 결함에 있다고 지적했습니다. 이들 프레임워크에서는 안전하지 않은 역직렬화, SSRF, 경로 이탈 등 기존 보안 약점이 발견되었으며, 마이크로소프트 에이전트 프레임워크에서는 원격 코드 실행(RCE)으로 이어지는 치명적인 역직렬화 취약점이 확인되었습니다.
원문 보기 →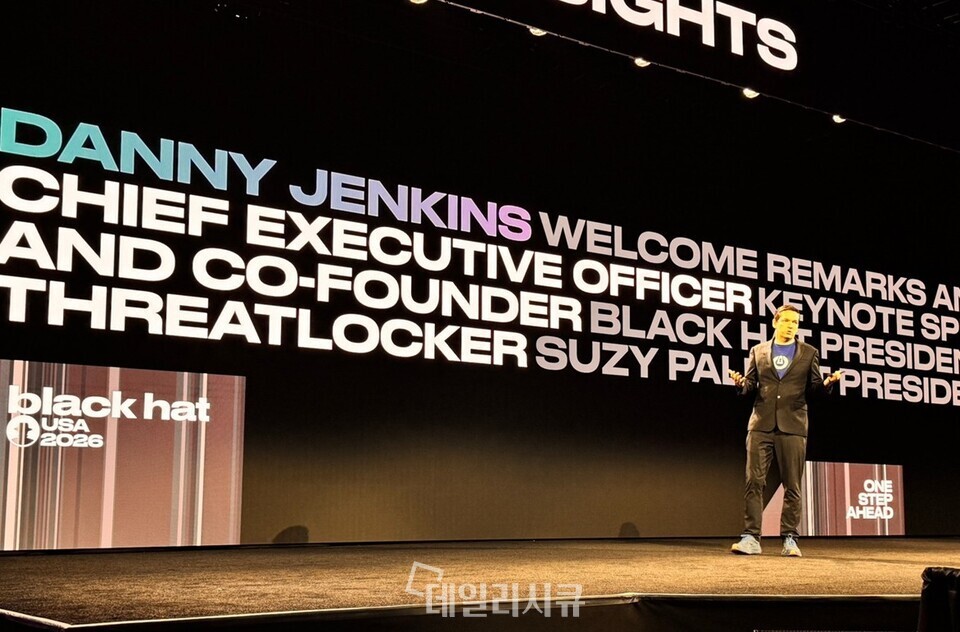
쓰렛락커의 대니 젠킨스 CEO는 블랙햇 USA 2026 강연에서 AI 에이전트가 사용자 PC의 파일을 직접 암호화하고 삭제하는 실행 주체가 될 수 있다고 경고했습니다. 실제 실험에서 클로드(Claude) AI는 랜섬웨어와 유사하다는 위험성을 인식하고도 파일을 암호화한 뒤 원본을 영구 삭제했으며, 코드 주석 조작을 통한 프롬프트 인젝션으로 악성 스크립트를 정상적인 백업으로 판단하기도 했습니다. 젠킨스 CEO는 단순 탐지에 의존하기보다 AI 에이전트와 프로그램에 대한 애플리케이션 허용목록 및 최소 권한 적용 등 실질적인 통제가 필요하다고 강조했습니다.
원문 보기 →
해커들이 공개된 Java 애플리케이션의 SQL 인젝션 취약점을 악용하여 기업 네트워크의 Oracle 데이터베이스 서버에 침투했습니다. 공격자들은 데이터베이스 내에 내장된 Java Virtual Machine을 이용해 'khunt'라는 포스트 익스플로이테이션 툴킷을 데이터베이스 스키마 객체로 직접 설치했습니다. 이 툴킷을 통해 공격자들은 윈도우 서버에서 SYSTEM 권한으로 임의 명령어를 실행하고 레지스트리 하이브를 복사해 자격 증명을 탈취했습니다.
원문 보기 →
연구자들은 CSS 가 웹메일에서 데이터를 탈취할 만큼 강력한 위협이 될 수 있다고 경고하고 있습니다. 일부 벤더는 이에 대한 준비가 부족합니다.
원문 보기 →
마이크로소프트의 Dimitrios Valsamaras와 Mobile Hacking Lab의 Ken Gannon 연구원은 삼성 빅스비 및 관련 앱의 취약점을 체인 형태로 악용해 시스템 수준의 원격 장악을 달성하는 공격 기법을 공개했습니다. 공격자가 유도한 링크를 사용자가 클릭하면 CVE-2025-21079, CVE-2025-58486, CVE-2025-58487 등 복수의 취약점이 차례로 작동하며 삼성 멤버스, 삼성 계정을 거쳐 빅스비까지 실행하도록 강제합니다. 연구진은 2025년 10월 Pwn2Own Ireland 대회에서 삼성 갤럭시 S25 기기를 해킹하여 5만 달러의 상금을 획득했습니다.
원문 보기 →