발행 글 (6514)

🔍
📰
Acrisure KARR BT and DR-100 | CISA
CISA Advisories 2026. 8. 4. 21:00

CISA가 Acrisure의 KARR BT 및 DR-100 차량 도난 방지 시스템에서 발생하는 하드코딩된 암호화 키 취약점(CVE-2026-18411, CVSS 8.1)에 대한 보안 권고를 발표했습니다. 해당 취약점은 영향을 받는 장치들이 공유 블루투스 인증 키를 사용함에 따라 발생합니다. 블루투스 범위 내의 공격자는 이를 악용해 비인가 명령을 보내 차량의 문을 열거나 엔진을 제어하는 등 무단 차량 제어를 수행할 수 있습니다.

원문 보기 →
Russian Hacker Breaches Companies, Sells Their Access and Spies on Ukrainian Military Sites
Cyber Security News 2026. 8. 4. 20:58

러시아어를 사용하는 한 해커가 전 세계 교육, 의료, 정부 기관 등의 시스템을 침입하여 계정 정보를 수집하고 랜섬웨어 조직에 판매하려 한 정황이 CloudSEK에 의해 발견되었습니다. 공격자는 Fortinet, F5, SonicWall, Citrix 등 주요 소프트웨어의 최소 12개 취약점과 공개 개념증명 코드를 악용해 대규모 스캔 및 침투를 진행했습니다. 침입 후에는 웹쉘, NTLM 패스워드 해시 수집, Kerberos 티켓 위조 등을 통해 Active Directory의 완전한 제어권까지 확보한 것으로 파악되었습니다.

원문 보기 →
레저 CTO, 콜드카드 사태에 "멀티시그가 항상 정답은 아니다"
디지털투데이 - 전체기사 2026. 8. 4. 20:50

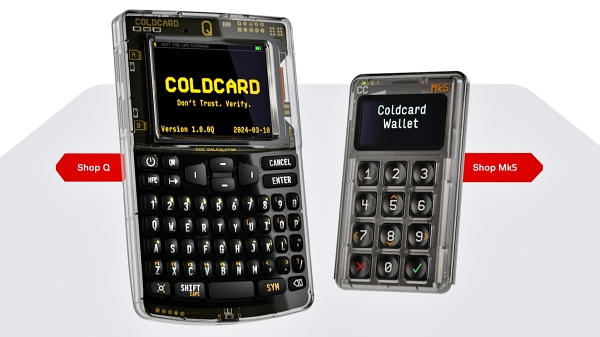
레저의 샤를 기예메 CTO는 최근 콜드카드 사태를 계기로 멀티시그 지갑 구조를 지나치게 복잡하게 만들면 복구와 관리가 어려워져 오히려 위험이 커질 수 있다고 지적했다. 그는 대안으로 세밀한 지출 조건 설정이 가능한 비트코인 미니스크립트와 MuSig2 기술을 제시했다. 또한 보안 판단은 개인의 위협 모델을 기준으로 해야 하며, 대부분의 사용자에게는 적절히 백업된 단일 서명 하드웨어 지갑이 가장 실용적이라고 강조했다.

원문 보기 →
콜드카드 지갑서 비트코인 1596개 탈취…피해 1억달러 넘었다
디지털투데이 - 전체기사 2026. 8. 4. 20:49

콜드카드 하드웨어 지갑 해킹으로 인한 비트코인 탈취 피해액이 1억 달러를 넘어섰습니다. 갤럭시 리서치에 따르면 주요 공격과 소규모 사건을 통해 약 7,300개 주소에서 총 1,596BTC가 탈취된 것으로 집계되었습니다. 도난당한 비트코인의 90%는 아직 이동하지 않았으며, 관련 주소 정보는 미국 연방 법집행기관 및 사이버 조사 기업 등과 공유되었습니다.

원문 보기 →
Keyv npm Package with 127M Weekly Downloads Compromised in Shai-Hulud Attack
Cyber Security News 2026. 8. 4. 20:48

주간 다운로드 수 1억 2,700만 건을 기록하는 npm 라이브러리 'keyv' 유지관리자의 GitHub 계정이 침해되어 자격 증명 탈취 악성코드가 배포되었습니다. 공격자는 package.json에 preinstall 훅을 삽입해 setup.mjs와 Math_Symbol.js를 실행하고 개발자 기기 및 CI 러너에서 npm 인증 토큰 등 자격 증명을 탈취했습니다. 'Shai-Hulud' 캠페인으로 불리는 이 악성코드는 자가 전파를 통해 최소 868개 패키지, 1,381개 버전 이상으로 확산되었습니다.

원문 보기 →
Google ADK flaws reveal what happens when AI agents trust the wrong message
CSO Online 2026. 8. 4. 20:39

Pillar Security의 보고서에 따르면 구글의 파이썬용 Agent Development Kit(ADK) GitHub 리포지토리 자동화 워크플로에서 AI 에이전트가 권한이 높은 자동화를 실행하게 만드는 보안 허점이 발견되었습니다. 외부 기여자가 풀 리퀘스트나 공개 이슈에 악의적인 프롬프트를 삽입하면, 에이전트를 유도해 권한 있는 워크플로를 호출하고 풀 리퀘스트 승인 조작 및 CI 러너 내 개인 액세스 토큰과 구글 클라우드 서비스 계정 키를 유출할 수 있었습니다. 구글은 관련 워크플로를 제거 및 수정 조치했으며, 전문가들은 이를 생산 다중 에이전트 시스템에서 발생한 첫 실제 에이전트 간 공격 사례로 평가했습니다.

원문 보기 →
Cloud and SaaS Environments Now Top Targets for Attackers
InfoSecurity Magazine 2026. 8. 4. 20:30

Darktrace 의 보고서에 따르면, 사이버 위협 행위자들은 2025 년부터 이어진 경향으로 클라우드와 SaaS 환경을 공격 대상으로 삼으며, 계정 자격 증명뿐만 아니라 이메일 인증과 공급망 등 '신뢰' 자체를 새로운 공격 표적으로 확장했습니다. 특히 단일 침해 계정이 광범위한 악성 활동을 유발할 수 있고, 신뢰된 디지털 인프라를 이용해 원격 접근 트로이 및 정보 도난 프로그램 (AMOS) 을 배포하는 사례가 발생했습니다.

원문 보기 →
CAF Bank reopens online service but warns of further outages
The Register Security 2026. 8. 4. 20:23

CAF Bank는 사기 시도 및 서드파티 소프트웨어 취약점으로 인해 10일 이상 중단되었던 온라인 뱅킹 서비스를 재개했으나 당분간 일시적인 트래픽 제한 및 접속 장애가 발생할 수 있다고 경고했습니다. 은행 측은 7월 21일 일부 계정에서 사기 시도를 감지한 데 이어 7월 25일 사용자 로그인을 차단하려는 관련 악성 활동을 포착하여 조사를 진행했습니다. 코어 은행 시스템은 영향을 받지 않아 고객 자금은 안전하며, 장애 발생에 대한 보상으로 모든 고객에게 8월과 9월 월 계좌 이용 수수료를 면제할 예정입니다.

원문 보기 →
Gemini Agent-to-Agent Attack Method Exposed Secrets, Enabled Pull Request Tampering
SecurityWeek 2026. 8. 4. 19:54

Pillar Security는 구글의 Python용 에이전트 개발 키트(google/adk-python)에서 비밀 정보 유출과 풀 리퀘스트(PR) 변조로 이어질 수 있는 에이전트 간 공격 기법을 발견했습니다. 공격자는 하위 권한 에이전트를 조작해 상위 권한 에이전트에 프롬프트를 전달함으로써 원격 코드 실행(RCE) 및 GitHub 토큰 탈취 권한을 얻을 수 있습니다. 이를 통해 타인의 PR 댓글 수정, PR 승인 오염, 공급망 침해 등의 악의적인 조작이 가능한 것으로 확인되었습니다.

원문 보기 →
Russian hackers abuse hotel Wi-Fi networks to steal Microsoft 365 credentials and deploy malware
Help Net Security 2026. 8. 4. 19:45

러시아 연계 위협 주체인 Midnight Blizzard가 호텔 및 컨퍼런스 센터의 공공 Wi-Fi 네트워크를 악용하는 'CaptiveCrunch' 캠페인을 진행 중인 것으로 조사되었습니다. 공격자들은 캡티브 포털 네트워크의 DNS 및 HTTP 트래픽을 조작해 Microsoft 365 계정 정보를 탈취하는 피싱 페이지로 유도하거나 ClickFix 기법을 통해 악성코드를 유포했습니다. 마이크로소프트는 이번 공격에서 Go 기반 Windows RAT인 'CornFlake'와 메모리 내 PowerShell 자격 증명 탈취 도구인 'ChocoShell' 악성코드를 식별했습니다.

원문 보기 →
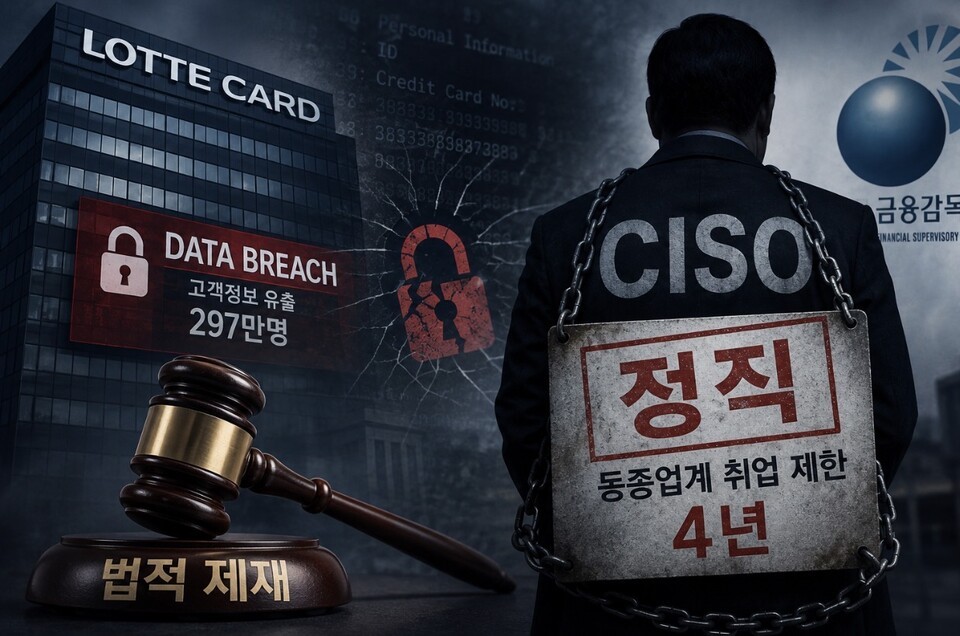
[단독] 롯데카드 전·현직 CISO 모두 정직 확정…4년 동종업계 취업 제한, 금융권 ‘나쁜 선례’ 우려 확산
데일리시큐 - 전체기사 2026. 8. 4. 19:15

금융감독원은 2025년 8월 발생한 롯데카드 고객정보 297만 명 유출 사고와 관련해 전·현직 정보보호최고책임자(CISO) 모두에게 정직 처분과 함께 4년간 금융권 취업 제한을 확정했습니다. 금감원은 패치 미적용과 개인정보 암호화 미이행 등 보안관리 부실에 대한 책임을 물었으며, 보안팀장 2명에게도 감봉 3개월 처분을 확정했습니다. 이에 대해 금융권에서는 CISO에게 실질적 예산과 권한이 부여되지 않은 상태에서 개인에게 중징계를 부과하는 것은 보안 강화보다 책임 회피 문화를 만들 수 있다는 우려가 나오고 있습니다.

원문 보기 →
Indusface SwyftComply AI enables autonomous virtual patching for AI-discovered flaws
Help Net Security 2026. 8. 4. 19:14

인도스페이스(Indusface)가 AI 기반 모의침투 테스트로 발견된 취약점을 자동으로 가상 패치하는 솔루션인 'SwyftComply AI'를 발표했습니다. 이 솔루션은 코드 변경 없이 엣지(edge)에서 취약점을 자동으로 패치하며, 전문가 검증을 거친 리포트를 통해 지속적인 컴플라이언스를 지원합니다. 이를 통해 기업들은 개발팀의 부담을 늘리지 않고도 AI 기술로 빠르게 발견되는 취약점에 신속히 대응할 수 있습니다.

원문 보기 →