
클라우드 보안 기업 위즈(Wiz) 연구진은 마이크로소프트 아주어 코스모스 DB(Azure Cosmos DB)에서 'CosmosEscape'로 명명된 치명적인 취약점을 발견했다고 밝혔습니다. 공격자는 렘린(Gremlin) 샌드박스를 이탈하여 코드 실행 권한을 얻고, 모든 테넌트와 지역에 적용되는 'Cosmos Master Key'를 확보함으로써 임의의 고객 데이터베이스 및 마이크로소프트 서비스(Entra ID, Teams, Copilot 등)의 기본 키를 탈취할 수 있었습니다. 해당 취약점은 다양한 API 유형은 물론 네트워크 격리된 배포 환경에도 영향을 미친 것으로 나타났습니다.

로블록스(Roblox) 치트 프로그램 'Xeno'로 위장하여 디스코드와 게임 포럼 등에서 유포되는 악성코드가 발견되었습니다. 비트디펜더(Bitdefender) 연구진에 따르면 파워캣(Powercat) 기반의 이 악성코드는 가상 환경 탐지를 우회한 뒤 웹캠 접근, 키보드·마우스 입력 기록, 500밀리초 단위의 실시간 화면 스트리밍을 수행합니다. 이를 통해 공격자는 피해자의 계정 정보, 결제 데이터, 가상자산 지갑 탈취뿐만 아니라 원격 셸 실행 및 PC 제어까지 가능합니다.
마이크로소프트는 러시아 연계 그룹이 호텔 및 컨퍼런스 등의 Wi-Fi 네트워크를 악용해 여행객을 노리는 'CaptiveCrunch' 캠페인을 진행 중이라고 경고했습니다. 공격자는 Wi-Fi 로그인 과정에서 DNS 및 HTTP 트래픽을 조작해 피싱 페이지로 유도하거나 가짜 업데이트 대화상자를 통해 악성코드를 다운로드하도록 유도합니다. 이번 공격에는 웹캠·마이크 탈취 기능이 있는 'CornFlake' RAT와 브라우저 쿠키, 비밀번호, SSO 토큰 등을 탈취하는 파워쉘 기반의 'ChocoShell' 정보 탈취 프로그램이 사용되었습니다.

Black Hat 2026에서는 보안 기업들이 AI를 운영 워크플로, 거버넌스, 노출 관리 및 복구 기능과 결합한 다양한 보안 솔루션을 선보였습니다. 아머코드(ArmorCode)는 실제 비즈니스 위험을 기반으로 취약점 조치 및 공격 경로 분석을 지원하는 4개의 새로운 안야(Anya) AI 에이전트를 발표했습니다. 크리블(Cribl)은 AI 모델 사용 및 데이터 노출 모니터링을 위한 AI 관측성 앱을 출시했으며, 컴볼트(CommVault)는 구글 스렛 인텔리전스(Google Threat Intelligence)와 통합해 사이버 공격 후 안전한 복구 지점을 탐색할 수 있도록 지원합니다.
Thermo Fisher의 Applied Biosystems 유전자 분석기 소프트웨어에서 무결성 검증 미지원 취약점(CVE-2026-17583)이 보고되었습니다. 공격자가 이 취약점을 악용할 경우 .fsa 및 .hid 출력 파일을 편집해 DNA 데이터를 변조하고 부정확한 검사 결과를 초래할 수 있습니다. 영향을 받는 제품은 Applied Biosystems 3500/3730 시리즈, SeqStudio, GeneMapper ID-X 등을 포함한 다수의 데이터 수집 소프트웨어입니다.
CISA가 Acrisure의 KARR BT 및 DR-100 차량 도난 방지 시스템에서 발생하는 하드코딩된 암호화 키 취약점(CVE-2026-18411, CVSS 8.1)에 대한 보안 권고를 발표했습니다. 해당 취약점은 영향을 받는 장치들이 공유 블루투스 인증 키를 사용함에 따라 발생합니다. 블루투스 범위 내의 공격자는 이를 악용해 비인가 명령을 보내 차량의 문을 열거나 엔진을 제어하는 등 무단 차량 제어를 수행할 수 있습니다.

러시아어를 사용하는 한 해커가 전 세계 교육, 의료, 정부 기관 등의 시스템을 침입하여 계정 정보를 수집하고 랜섬웨어 조직에 판매하려 한 정황이 CloudSEK에 의해 발견되었습니다. 공격자는 Fortinet, F5, SonicWall, Citrix 등 주요 소프트웨어의 최소 12개 취약점과 공개 개념증명 코드를 악용해 대규모 스캔 및 침투를 진행했습니다. 침입 후에는 웹쉘, NTLM 패스워드 해시 수집, Kerberos 티켓 위조 등을 통해 Active Directory의 완전한 제어권까지 확보한 것으로 파악되었습니다.
레저의 샤를 기예메 CTO는 최근 콜드카드 사태를 계기로 멀티시그 지갑 구조를 지나치게 복잡하게 만들면 복구와 관리가 어려워져 오히려 위험이 커질 수 있다고 지적했다. 그는 대안으로 세밀한 지출 조건 설정이 가능한 비트코인 미니스크립트와 MuSig2 기술을 제시했다. 또한 보안 판단은 개인의 위협 모델을 기준으로 해야 하며, 대부분의 사용자에게는 적절히 백업된 단일 서명 하드웨어 지갑이 가장 실용적이라고 강조했다.
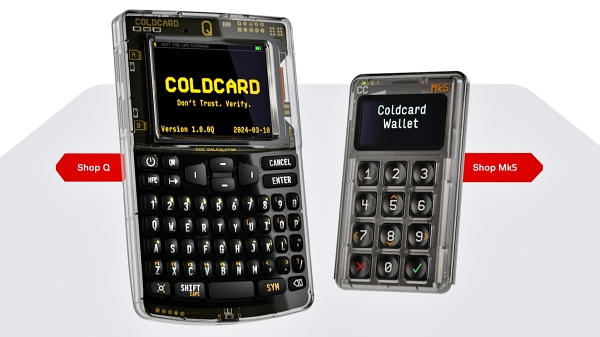
콜드카드 하드웨어 지갑 해킹으로 인한 비트코인 탈취 피해액이 1억 달러를 넘어섰습니다. 갤럭시 리서치에 따르면 주요 공격과 소규모 사건을 통해 약 7,300개 주소에서 총 1,596BTC가 탈취된 것으로 집계되었습니다. 도난당한 비트코인의 90%는 아직 이동하지 않았으며, 관련 주소 정보는 미국 연방 법집행기관 및 사이버 조사 기업 등과 공유되었습니다.

주간 다운로드 수 1억 2,700만 건을 기록하는 npm 라이브러리 'keyv' 유지관리자의 GitHub 계정이 침해되어 자격 증명 탈취 악성코드가 배포되었습니다. 공격자는 package.json에 preinstall 훅을 삽입해 setup.mjs와 Math_Symbol.js를 실행하고 개발자 기기 및 CI 러너에서 npm 인증 토큰 등 자격 증명을 탈취했습니다. 'Shai-Hulud' 캠페인으로 불리는 이 악성코드는 자가 전파를 통해 최소 868개 패키지, 1,381개 버전 이상으로 확산되었습니다.

Pillar Security의 보고서에 따르면 구글의 파이썬용 Agent Development Kit(ADK) GitHub 리포지토리 자동화 워크플로에서 AI 에이전트가 권한이 높은 자동화를 실행하게 만드는 보안 허점이 발견되었습니다. 외부 기여자가 풀 리퀘스트나 공개 이슈에 악의적인 프롬프트를 삽입하면, 에이전트를 유도해 권한 있는 워크플로를 호출하고 풀 리퀘스트 승인 조작 및 CI 러너 내 개인 액세스 토큰과 구글 클라우드 서비스 계정 키를 유출할 수 있었습니다. 구글은 관련 워크플로를 제거 및 수정 조치했으며, 전문가들은 이를 생산 다중 에이전트 시스템에서 발생한 첫 실제 에이전트 간 공격 사례로 평가했습니다.
Darktrace 의 보고서에 따르면, 사이버 위협 행위자들은 2025 년부터 이어진 경향으로 클라우드와 SaaS 환경을 공격 대상으로 삼으며, 계정 자격 증명뿐만 아니라 이메일 인증과 공급망 등 '신뢰' 자체를 새로운 공격 표적으로 확장했습니다. 특히 단일 침해 계정이 광범위한 악성 활동을 유발할 수 있고, 신뢰된 디지털 인프라를 이용해 원격 접근 트로이 및 정보 도난 프로그램 (AMOS) 을 배포하는 사례가 발생했습니다.