발행 글 (6461)

🔍
Hackers Hide 750MB Lampion RAT Inside Fake Payment Receipt Emails
Cyber Security News 2026. 7. 24. 17:29

해커들은 포르투갈의 표적에게 가짜 결제 영수증 이메일을 통해 Lampion 원격 접근 트로이말웨어를 배포하고 있습니다. Acronis 분석가들의 조사에 따르면, 이 캠페인에서 감지된 사례의 약 94.6%가 포르투갈에서 발생했으며, 이는 공격자가 특정 지역과 언어에 맞춰 유혹물을 설계하는 것을 계속 증명합니다. Lampion은 브라질 은행용 악성코드 가족으로 처음 문서화되었으나, 최근에는 ZIP 아카이브와 패딩 HTML 파일 등 여러 단계로 감염을 분산시키는 방식으로 포털 사용자를 타격하고 있습니다.

원문 보기 →
젠스파크, 국내 공식 진출 ··· 지속형 메모리 기반 ‘AI 워크스페이스 6.0’ 공개
데이터넷 - 전체기사 2026. 7. 24. 16:55

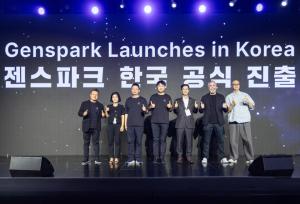
글로벌 AI 워크스페이스 플랫폼 기업 젠스파크가 국내에 공식 진출을 선언하고, 지속형 메모리 기반 'AI 워크스페이스 6.0'과 하드웨어인 '세컨드브레인 노트', 에이전트 '젠메일', 기능 'AI 디자인', 협업 플랫폼 '젠팀'을 공개했다. 이 솔루션은 이메일·캘린더 등 업무 도구의 정보를 통합하는 지속형 메모리 레이어 '세컨드브레인'으로 구성되며, 사용자의 작업 맥락을 AI 에이전트가 후속 업무에 활용하도록 지원한다.

원문 보기 →
Clop ransomware targets Windchill, FlexPLM in data theft attacks
BleepingComputer 2026. 7. 24. 16:36

Clop 랜섬웨어 조직이 PTC Windchill 및 FlexPLM 인스턴스를 대상으로 데이터 탈취 협박 캠페인을 진행 중이며, 이를 위해 CVE-2026-12569라는 중요한 취약점을 악용하고 있습니다. ReliaQuest에 따르면 이 공격은 인증 없이 원격 코드 실행과 JSP 웹 쉘 배포를 가능하게 하여 민감한 제품 데이터를 탈취할 수 있게 합니다.

원문 보기 →
Microsoft Detects 7.6 Billion Email Phishing Threats as Teams Vishing Attacks Increases 10-Fold
Cyber Security News 2026. 7. 24. 16:36

2026 년 제 2 분기 동안 사이버 범죄자들은 이메일 피싱과 마이크로소프트 팀즈를 활용한 음성 피싱 (vishing) 을 결합하여 공격을 강화하고 있으며, 이는 인간 신뢰에 기반한 위협으로 조직에게 심각한 도전을 제기합니다. Microsoft 는 4 월에서 6 월 사이에 약 76 억 건의 이메일 기반 피싱 위협을 감지했으며,credential theft 가 관찰된 악성 페이로드 공격의 94~96% 를 차지했습니다. HTML 및 PDF 파일은 총 60~70% 의 페이로드 기반 공격으로 가장 빈번하게 사용되었으며, QR 코드 피싱 또한 여전히 중요한 위협 요소로 남아있습니다.

원문 보기 →
벨로크, 시큐어키 조달 총판 계약 체결... 공공 ‘패스워드리스’ 정조준
보안뉴스 - SECURITY 2026. 7. 24. 16:29

벨로크는 시큐어키의 생체인식 및 다중 인증 솔루션 '에이피피엠 포 윈바이오 v1.4'를 공식 조달 총판 계약 체결했다. 이 솔루션은 마이크로소프트 자격 증명 공급자 기술 기반으로 설계되어 OS 업데이트 충돌 리스크를 차단하고, 모바일·지문·안면인식 등 다양한 생체 인증을 지원한다. 한국중부발전과 광주은행, 서산공군비행단, 신한은행 등 공공기관 및 금융사에 도입된 바 있으며, 일방향 암호화 저장 기술 특허와 국가정보원 보안기능 확인서를 보유하고 있다.

원문 보기 →
[ISEC 2026 미리보기] 프라이빗테크놀로지, N2SF 시대 맞춤형 ‘AI 보안 허브’ 전략 제시
보안뉴스 - SECURITY 2026. 7. 24. 16:14

프라이빗테크놀로지는 ISEC 2026 전시회에서 비인간 신원(NHI) 관리와 N2SF 전환을 위한 제로 트러스트 보안 전략을 공유한다. '패킷고'(PacketGo) ZTNA 는 접속 맥락을 통합한 아이덴티티를 기반으로 데이터 이동 흐름에 따라 권한을 부여하고 지속 검증하는 방식으로, AI 에이전트 등 비인간 신원 접근까지 엄격히 통제한다.

원문 보기 →
[ISEC 2026 미리보기] 세이퍼존, 네트워크 AI DLP 출시
보안뉴스 - SECURITY 2026. 7. 24. 16:13

세이퍼존은 수산INT의 기술 협력으로 생성형 AI 서비스 시 중요·기밀·민감 정보 유출을 탐지 및 차단하는 네트워크 AI DLP를 출시했다고 밝혔다. 엔드포인트 단에서 QUIC 프로토콜 기반 데이터 유출을 직접 차단하고, 모바일 외부 근무 환경에서도 보안 강화 기능을 제공한다. 세이퍼존 대표 권창훈은 이번 협력이 제로트러스트와 N2SF 통합 보안 체계를 구축했다는 점에서 의미가 있다고 말했다.

원문 보기 →
공중화장실 불법촬영 탐지 의무화... 지슨 “제도가 시장 열었다”
보안뉴스 - SECURITY 2026. 7. 24. 16:07

공중화장실 등에 관한 법률 개정안이 국회 본회의를 통과하여, 공포 후 6 개월이 경과한 날부터 공공·학교 및 민간 상업 시설에 상시형 불법촬영 탐지 시스템 설치가 의무화된다. 지슨은 국내 공공 시장 점유율 50% 이상을 확보한 1 위 사업자로서 자체 개발한 '알파씨' 시스템을 통해 열원 분석과 AI 감지를 활용해 침입형 범죄까지 대응한다.

원문 보기 →
Ransomware groups take aim at vulnerable VPNs
CSO Online 2026. 7. 24. 16:00

Arctic Wolf Labs 는 Palo Alto Networks 의 방화벽과 VPN 장비를 대상으로 한 Qilin 랜섬웨어 배포가 CVE-2026-0257 인증 우회 취약점을 악용한 것으로 확인되었다고 경고했다. 이 공격은 공개 후 수 일 내에 이루어졌으며, NCC Group 보고서에 따르면 2026 년 제 2 사계절 동안 가장 활발하게 활동하는 위협 그룹인 Qilin 은 GlobalProtect 외에도 Fortinet 및 Citrix 등의 네트워크 장비 결함을 공격하고 있다.

원문 보기 →
더존비즈온, 개발 조직 전체에 '클로드' 지원…'AX 퍼스트무버' 전략 가속화
전자신문 - 오늘의뉴스 2026. 7. 24. 15:24

더존비즈온은 개발, 기획, 설계 등 전 직군이 앤트로픽 AI 모델 '클로드'를 전면 도입하여 업무 환경 전환을 본격화했습니다. 이는 부서 단위의 시범이 아닌 모든 직군에 걸친 대규모 지원 방식으로, 각 직군의 특성에 맞춰 코드 생성부터 문서 작성까지의 활용 범위를 정교하게 체계화하고 있습니다.

원문 보기 →
외교부 해킹, 현실화된 공급망 위협... 공공·민간 아우른 대응 체계 필요
보안뉴스 - SECURITY 2026. 7. 24. 14:01

외교부는 지난 20일 국립외교원 LMS 서버가 해킹당해 외교관과 주재관의 신상 정보가 유출됐다고 밝혔다. 해커는 지난해 4 월~5 월 사이 침투한 후 약 10 개월간 탐지망을 피해 수시로 접속하며 최대 1 만여 건의 정보를 탈취했다. 이번 사고는 공공 IT 조달 체계와 보안 솔루션 관리 부재 등 공급망 취약점을 악용했으며, 정부 기관이 민간 기업보다 침해 신고 및 대응에 있어 시간적 차이가 발생했다는 논란도 제기됐다.

원문 보기 →