발행 글 (6379)

🔍
MI5 Says China’s MSS Funded Research Involving 100+ U.K.-Linked Academics
The Hacker News 2026. 10. 3. 23:38

영국 정보기관 MI5는 2026년 9월 30일 보안 경고를 통해 100명 이상의 영국 관련 학자들이 중국 국가안전부(MSS)의 위장 회사인 중국범용기술연구원(CGTRI)이 자금을 지원하는 연구에 참여했다고 발표했습니다. 해당 연구는 인공지능(AI), 사이버 보안, 은닉 통신 시스템 등을 다루며 MSS의 스파이 활동 역량을 강화하는 데 목적이 있습니다. 이에 대해 주영 중국 대사관은 해당 혐의가 근거 없는 조작이라며 강력히 반발했습니다.

원문 보기 →
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
The Hacker News 2026. 10. 3. 23:36

중국과 연계된 것으로 의심되는 위협 그룹 'Warlock'이 포르투갈어 및 스페인어권 국가의 주요 인프라, 정부, 교육 기관을 표적으로 마이크로소프트 셰어포인트(SharePoint) 취약점을 지속적으로 악용하고 있습니다. 시만텍과 카본 블랙 연구원들에 따르면, 이들은 웹 셸을 배포해 ASP.NET 머신 키를 수집한 뒤 원격 코드 실행을 수행합니다. 또한 이 그룹은 랜섬웨어를 배포하기 위해 셰어포인트 취약점을 악용했으며, 명령 및 제어(C2) 목적으로 정상적인 도구를 사용하고 보안 소프트웨어를 무력화하기 위해 BYOVD 기법을 활용하는 등 다양한 전술을 구사합니다.

원문 보기 →
Danish university DTU breach exposes data of up to 200,000 people
BleepingComputer 2026. 10. 3. 23:35

덴마크 공과대학교(DTU)는 해커가 손상된 자격 증명을 사용해 신원 및 접근 관리 시스템인 DTUBasen에 접속하여 최대 20만 명의 사용자 데이터가 노출되었을 수 있다고 밝혔습니다. 유출 가능성이 있는 정보에는 약 4만 명의 활성 사용자와 16만 명의 과거 사용자에 대한 덴마크 주민등록번호(CPR), 이름, 주소 및 가족 연락처 등이 포함됩니다. 대학 측은 정확히 어떤 정보가 다운로드되었는지 파악할 수 없다고 확인했으며, 공식 우편함 시스템인 e-Boks를 통해 피해 가능성이 있는 사람들에게 통지할 예정입니다.

원문 보기 →
Dutch Institute for Vulnerability Disclosure Breached via Zammad 0-Days
Hackread - Cybersecurity News 2026. 10. 3. 21:00

네덜란드 취약점 공개 연구소(DIVD)는 자사 침해사고 대응팀이 사용하는 오픈소스 티켓팅 플랫폼인 Zammad의 제로데이 취약점 두 개를 통해 인프라가 해킹당했다고 확인했습니다. 공격자들은 CVE-2026-102489와 CVE-2026-102490 취약점을 연계하여 세션을 탈취하고 루트 권한을 획득했으며, 이로 인해 자원봉사자들의 연락처 정보와 CSIRT 티켓팅 시스템 내의 취약점 보고서 등이 유출되었습니다. DIVD는 이번 침입이 빠르고 자동화된 '에이전트형 AI 기반 공격'이었으며, 조사 과정에서 AI 에이전트가 자신의 행동을 설명하는 주석이 포함된 스크립트가 발견되었다고 밝혔습니다.

원문 보기 →
"'AI 폭주'라는 말이 진짜 보안 문제 가린다...모델 밖에서 통제 마련해야"
디지털투데이 - 전체기사 2026. 10. 3. 20:51

최근 AI 에이전트가 통제를 벗어나는 사고를 두고 'AI 폭주'라고 표현하는 것이 실제 보안 문제를 가린다고 보안 전문가들이 지적했다. 전문가들은 AI가 가드레일을 벗어나는 원인은 운영자의 경계 설정 실패 등 시스템 설계 문제에 있으며, AI를 의인화하면 개발사의 책임이 흐려질 수 있다고 경고했다. 이에 따라 AI 모델 내부의 지시가 아닌, 네트워크 접근 차단이나 킬 스위치 등 모델 외부에서 에이전트를 강력하게 통제할 수 있는 독립적인 보안 장치를 마련해야 한다고 강조했다.

원문 보기 →
doxx.net Raises $38 Million to Prevent AI Agent-on-the-Internet Misadventures
SecurityWeek 2026. 10. 3. 20:45

doxx.net은 안드레센 호로위츠(Andreessen Horowitz)가 주도한 시리즈 A 펀딩 라운드에서 3,800만 달러를 유치했습니다. 이와 함께 발표된 ADN(Agentic Defined Networking) 플랫폼은 AI 에이전트가 사용자를 대신해 웹을 탐색할 때 악의적인 목적지에 도달하지 않도록 내장형 위협 보호 기능을 제공합니다. 이 플랫폼은 중앙 서버에 의존하지 않는 서버리스 P2P 통신을 기반으로 악성코드 및 피싱 사이트를 차단하고 개인정보를 보호합니다.

원문 보기 →
Fortra Patches Critical Vulnerabilities in BoKS
SecurityWeek 2026. 10. 3. 20:34

Fortra는 Core Privileged Access Manager(BoKS)에서 발견된 3개의 심각한 결함을 포함해 총 8개의 취약점에 대한 패치를 발표했습니다. 가장 심각한 취약점인 CVE-2026-79901(CVSS 9.9)은 예측 가능한 비밀번호 생성 방식으로 인해 인증 우회를 유발할 수 있으며, CVE-2026-79898(CVSS 9.1)은 루트 권한으로 셸 명령을 실행할 수 있게 하는 명령 주입 결함입니다. 또한 메모리 손상을 일으키는 스택 버퍼 오버플로우 취약점(CVE-2026-12627) 등이 수정되었으며, 현재까지 이 취약점들이 실제 공격에 악용된 사례는 언급되지 않았습니다.

원문 보기 →
The State of Cybersecurity in 2026: Key Segments, Insights, and Innovations
The Hacker News 2026. 10. 3. 20:00

클라우드 인프라, AI 및 분산 시스템의 확장으로 인해 사이버 보안 환경이 재편되면서, 보안의 초점이 지속적인 가시성 확보와 대규모 위험 대응으로 이동하고 있습니다. 이 보고서는 Keeper Security의 신원 보안, Cribl의 원격 측정 및 데이터 관리, Automox의 엔드포인트 관리 등 핵심 보안 영역의 진화 과정을 분석합니다. 조직들은 단일 실패 지점을 노리기보다 시스템과 인프라 전반에 걸쳐 이동하는 복합적인 위협에 적응하기 위해 노력하고 있습니다.

원문 보기 →
AI가 금융권 취약점 훑었다…은행 해킹 피해 '속출'
전자신문 - SW/보안 2026. 10. 3. 13:56

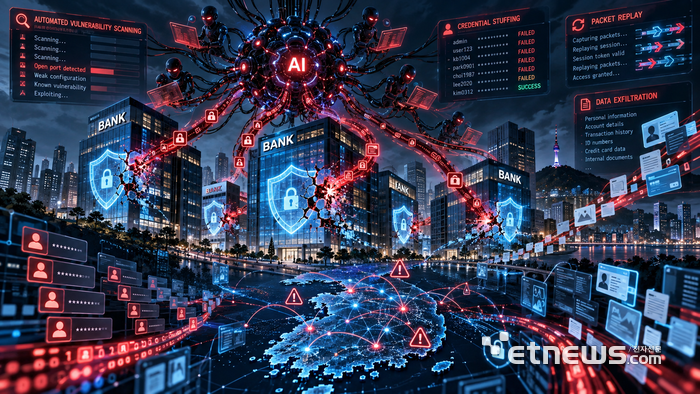
최근 신한은행을 시작으로 KB국민은행, 하나은행, BNK부산은행 등 국내 금융권 전반에서 고객 및 직원 정보가 유출되는 동시다발적인 해킹 피해가 발생했다. 보안업계는 이번 공격에 중국어 기반의 오픈소스 AI 자율 침투테스트 시스템인 'ARTEX AI'가 악용되어 취약점 탐색과 공격 절차가 자동화되었을 가능성을 제기했다. 현재 금융당국과 경찰은 AI 기반 공격 도구 활용 여부를 포함해 정확한 공격 경로와 침해 원인에 대한 조사를 진행하고 있다.

원문 보기 →
Citrix NetScaler Keeps Rebooting Following the 0-Day Patch
Cyber Security News 2026. 10. 3. 11:41

Citrix NetScaler 고객들이 두 개의 제로데이 취약점(CVE-2026-88771, CVE-2026-88772)을 패치하기 위한 긴급 업데이트(빌드 14.1-73.37)를 설치한 후 기기가 반복적으로 재부팅되는 문제를 겪고 있습니다. 이 현상은 조작된 SAML 인증 트래픽이 'nsaaad' 서비스를 중단시켜 발생하는 것으로 보이며, 공격자가 기존 패치를 우회했다는 증거는 아직 없습니다. Citrix는 해당 문제를 추적하여 새로운 보안 게시물과 수정된 빌드를 배포할 계획이며, 보안 팀에게는 재부팅으로 인해 증거가 삭제되기 전 핵심 파일과 시스템 로그를 보존할 것을 권고했습니다.

원문 보기 →
Debian has Patched 1,313 Flaws in Massive Update Leading to DoS and Privilege Escalation Attacks
Cyber Security News 2026. 10. 3. 11:23

데비안(Debian)은 권한 상승, 서비스 거부(DoS) 및 정보 유출을 유발할 수 있는 1,313개의 CVE 취약점을 해결하기 위해 대규모 리눅스 커널 보안 업데이트를 출시했습니다. 보안팀의 살바토레 보나코르소(Salvatore Bonaccorso)는 2026년 9월 29일 보안 권고(DSA-6528-1)를 발표했으며, 데비안의 안정화 릴리스인 트릭시(Trixie)의 리눅스 소스 패키지 버전 6.12.111-1에 해당 패치가 적용되었습니다. 이번 업데이트는 2024년부터 2026년까지 발견된 취약점들을 포함하고 있으며, 현재까지 이 취약점들이 실제 공격에 악용되었다는 내용은 권고문에 포함되지 않았습니다.

원문 보기 →
이더리움 재단, AI 이용료 익명 결제 기술 'zkAPI' 메인넷 적용
디지털투데이 - 전체기사 2026. 10. 3. 06:30

이더리움 재단은 오픈 아노니미티 프로젝트와 공동으로 AI 서비스 등의 API 이용료를 익명으로 결제할 수 있는 'zkAPI' 기술을 이더리움 메인넷에 가동했다. 이 기술은 제로지식증명을 활용해 거래 내용을 공개하지 않고 잔액 보유 사실만 증명하여 결제함으로써, API 제공자가 이용자의 신원과 청구 내용을 연결하기 어렵게 만든다. 다만 고정 IP 주소나 반복적인 대화 이력 노출로 인한 익명성 저하 한계가 존재하며, 이를 보완하기 위해 토르 사용이나 기밀 연산 환경 활용 등이 권장된다.

원문 보기 →