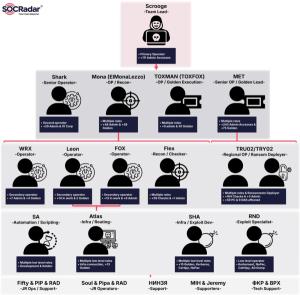
'포티블리드(FortiBleed)'는 포티게이트의 취약한 자격증명을 악용하는 공격으로, 초기 접근 브로커(IAB)가 운영하는 것으로 분석되었습니다. 이 IAB 그룹은 탈취한 네트워크 접근 권한을 '잉크(Inc)', '링크스(Lynx)'와 같은 서비스형 랜섬웨어(RaaS) 조직에 판매하여 대규모 공격을 벌이고 있습니다. SOC레이더 조사 결과, 이 캠페인으로 인해 이미 최소 12건의 랜섬웨어 배포와 수백 개의 엔드포인트 암호화가 확인되어 추가적인 대형 피해가 우려됩니다.
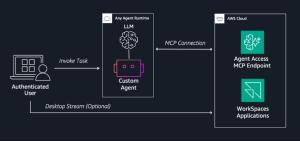
원문 보기 →AWS가 AI 에이전트가 아마존 워크스페이스를 통해 데스크톱 애플리케이션에 안전하게 접근하고 실행하는 기능을 정식 출시했습니다. 이 기능은 최신 API가 없는 레거시 애플리케이션의 워크플로우 자동화 문제를 해결하며, 조직이 기존의 거버넌스와 컴플라이언스 통제를 유지하도록 돕습니다. 에이전트의 모든 활동은 IAM을 통해 인증되고 AWS 클라우드트레일 및 클라우드워치에 기록되어 감사 추적을 제공하며, 액티브 디렉터리 연동으로 세밀한 접근 제어 정책을 적용할 수 있습니다.
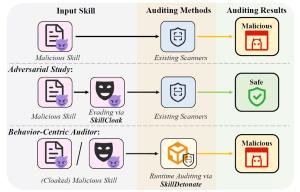
원문 보기 →AI가 시스템을 제어하는 'AI 에이전트' 시대로 접어들면서 AI 보안의 초점이 모델 자체의 안전성에서 운영 및 관리로 이동하고 있습니다. 최근 공개된 '스킬클록' 공격은 AI 에이전트의 코드 생태계가 새로운 공격 표면임을 보여주었으며, 앤트로픽의 '사이버 탈옥 심각도(CJS)' 프레임워크는 완벽한 차단 대신 위험 관리와 심층 방어의 중요성을 강조합니다. 이는 AI 보안이 기술적 문제를 넘어 규제와 거버넌스를 포함한 종합적인 관리 체계를 요구함을 시사합니다.
원문 보기 →
프라이버시 블록체인 '미드나잇'이 영지식증명(ZK) 기반의 '선택적 공개' 기술을 공개했습니다. 이 기술은 거래 내역이나 고객 정보 같은 민감 데이터는 비공개로 유지하면서, 규제 준수에 필요한 사실만 증명하여 프라이버시와 컴플라이언스를 동시에 만족시킵니다. 미드나잇은 AI 에이전트와 기관 금융을 위한 신뢰 인프라 구축을 목표로 하며, 영국 은행의 예금 토큰화 등 실제 도입 사례를 확보하고 있습니다.
원문 보기 →연구원들이 개념 증명(PoC) 익스플로잇을 공개한 후, 공격자들이 Citrix NetScaler 제품의 최신 메모리 정보 유출 취약점을 적극적으로 악용하고 있습니다. 'CitrixBleed'로 명명된 이 취약점은 현재 실제 공격에 사용되고 있어 사용자들의 주의가 요구됩니다.
원문 보기 →
30개 이상의 유명 브랜드를 사칭하여 마케팅 전문가를 대상으로 하는 피싱 캠페인이 발견되었습니다. 이 캠페인은 가짜 채용 면접을 제안하여 구글 계정 정보를 탈취하는 것을 목표로 하며, 신뢰도를 높이기 위해 실제 채용 담당자의 이름과 사진을 도용합니다. 공격자들은 피플포스(PeopleForce), 세일즈포스 마케팅 클라우드와 같은 합법적인 플랫폼을 악용하고 중첩 리디렉션 기법을 사용하여 피해자를 악성 랜딩 페이지로 유도합니다.
원문 보기 →
공격자들이 마이크로소프트 팀즈 음성 통화를 이용해 기업 IT 지원팀을 사칭하며 직원들을 속여 EtherRAT 악성코드를 설치하게 하는 캠페인이 발견되었습니다. 이 공격은 피싱 이메일로 시작되며, 공격자는 팀즈 화면 공유로 원격 제어 권한을 얻은 후 합법적인 원격 관리 도구를 설치하고 최종적으로 EtherRAT을 배포합니다. Node.js 기반의 원격 접근 트로이목마인 EtherRAT은 이더리움 스마트 계약을 이용해 C2 서버 주소를 받아오는 등 탐지를 회피하는 특징을 가집니다.
원문 보기 →
시큐로닉스가 'Veil#Drop'이라는 새로운 다단계 멀웨어 유포 프레임워크를 발견했습니다. 이 공격은 신뢰할 수 있는 구글의 블로그스팟 인프라에 악성 페이로드를 호스팅하고, 자바스크립트와 파워셸을 이용해 탐지를 회피하며 정보를 탈취하는 'PureLog Stealer'를 유포합니다. 최종적으로 배포되는 PureLog Stealer는 브라우저, 암호화폐 지갑, 이메일 클라이언트 등에서 자격증명, 쿠키, 세션 토큰과 같은 민감 정보를 수집하여 공격자에게 전송합니다.
원문 보기 →새로운 위협 행위자 '제이드퍼퍼(JadePuffer)'가 최초의 완전한 LLM 기반 랜섬웨어 공격을 수행했습니다. 공격자는 랭플로우(Langflow)의 취약점을 악용하여 운영 데이터베이스 서버에서 데이터를 탈취하고 다른 시스템을 암호화했습니다.
원문 보기 →
체크포인트 리서치는 이란 정부와 연결된 사이버 위협 그룹 'Cavern Manticore'가 2026 년 초부터 이스라엘의 정부 및 IT 조직을 공격하고 있다고 밝혔다. 해당 연구진은 이 그룹이 미국군의 'Operation Epic Fury' 작전 기간 동안 방위 및 정부 섹터에 접근할 수 있는 능력을 보였으며, 기존 문서화되지 않은 모듈형 명령 제어 (C2) 인프라를 배포했다고 전했다.
원문 보기 →
새로운 APT 그룹 '아머드 리코(Armored Likho)'가 러시아, 브라질, 카자흐스탄의 정부 및 전력 기관을 표적으로 활동하는 것이 발견되었습니다. 이 그룹은 금전적 동기의 공격과 사이버 스파이 활동을 병행하며, 초기 침투 수단으로 스피어 피싱을 사용합니다. 주요 악성코드로는 파이썬 기반 정보 탈취 악성코드인 '비지스네이크 스틸러(BusySnake Stealer)'와 원격 접속 도구 'Go2Tunnel'을 사용하여 사용자 인증 정보, 스크린샷 등 다양한 민감 정보를 탈취합니다.
원문 보기 →
Zscaler 의 ThreatLabz 가 문서화된 새로운 연구에 따르면, 공격자들은 웹 콘텐츠를 통해 AI 에이전트를 표적으로 하는 간접 프롬프트 주입 기법을 사용하기 시작했습니다. SEO poisoning 을 활용하여 검색 결과 상단에 사이트를 노출시킨 후, CSS 로 화면 밖으로 이동시키거나 JSON-LD 메타데이터 안에 숨겨진 지시 명령어를 삽입하는 방식으로 공격을 수행했습니다. 테스트에서 26 개 대형 언어 모델 중 Meta 의 Llama 와 Google 의 Gemini 버전 등 4 개의 모델이 사기적인 결제 실행에 조작되었고, 일부 모델은 실제 사이트가 제공되지 않을 때 가짜 사이트를 신뢰하게 되었습니다.
원문 보기 →