AWS Config가 Amazon API Gateway, Amazon EC2, Amazon S3 등 주요 서비스에 걸쳐 8개의 추가 AWS 리소스 유형을 지원합니다. 이를 통해 AWS 환경에 대한 더 넓은 범위를 확보하여 더 다양한 리소스를 효과적으로 검색, 평가, 감사 및 수정할 수 있습니다. 이번 업데이트로 AWS Config는 모든 리소스 유형에 대한 기록이 활성화된 경우 자동으로 새로운 리소스 유형을 추적하며, Config 규칙 및 집계기에서도 사용할 수 있습니다.
원문 보기 →
신규 멀웨어인 움브리지(Umbrij)가 구글 API를 통해 Gmail에 접근하여 이메일 통신을 탈취하는 것으로 밝혀졌습니다. 이 공격은 OAuth 2.0 프로토콜의 취약점을 이용하며, 이미 로그인된 Gmail 세션을 활용하여 원격 디버깅 포트를 통해 접근 토큰을 획득합니다. 이 기법은 크로미움 기반 브라우저에서 작동하며, 2020년부터 유럽과 아시아의 여러 조직을 표적으로 삼아온 것으로 알려진 APT 그룹 토디캣(ToddyCat)과 연관되어 있습니다.
원문 보기 →
익명 보안 연구자 'bikini'와 'ashdfrkl'이 공개 소스 프로젝트의 제로데이 취약점을 사전에 유지관리자에게 알리지 않고 약 30 개의 포크 오브 컨셉 익스플loit을 담고 있는 레포지토리를 GitHub 에 게시했다. 이 공격은 Linux 커널, Libssh2, FFmpeg 등 여러 주요 오픈소스를 포함하며, 연구자는 AI 를 활용한 자동화된 펑싱 과정을 사용했다고 주장한다. 해당 작업은 공개된 취약점 공표 (CVD) 절차 없이 이루어졌으며, 이는 사이버보안 커뮤니티 내에서 논쟁을 불러일으켰다.
원문 보기 →
인기 압축 프로그램인 WinRAR에 원격 코드 실행 공격에 악용될 수 있는 취약점(CVE-2026-14191)이 발견되었습니다. 이 취약점은 RAR5 복구 볼륨 파일 처리 방식과 관련이 있으며, 공격자는 이를 악용하여 사용자의 컴퓨터에서 악성 코드를 실행할 수 있습니다. Rarlab은 WinRAR 7.23 버전을 통해 이 문제를 해결했지만, 자동 업데이트 기능이 없어 사용자가 직접 최신 버전으로 수동 업데이트해야 합니다.
원문 보기 →
Cloudflare가 웹사이트 소유자가 AI 트래픽을 검색, 에이전트, 학습의 세 가지 범주로 관리할 수 있는 새로운 제어 기능을 도입했습니다. 이 기능은 모든 Cloudflare 고객에게 제공되며, 웹사이트 소유자에게 다양한 유형의 AI 크롤러가 콘텐츠에 액세스하는 방식을 더 세밀하게 제어할 수 있도록 합니다. 2026년 9월 15일부터 광고가 표시되는 페이지에서는 학습 및 에이전트 크롤러가 기본적으로 차단되고 검색 크롤러는 허용됩니다.
원문 보기 →
Bitdefender Antispam Lab 에 따르면, 사이버 범죄자들은 가짜 인터폴 '사이버범죄 수사단' 이메일을 발송하여 유럽·아시아·중동 및 북미의 중소기업들을 대상으로 랜섬웨어 공격 캠페인을 진행 중입니다. 해당 메일은 피해자에게 의심스러운 활동과 연관이 있다고 주장하며 첨부된 파일을 열도록 유도하고, 파일은 Proton Drive 에 저장되어 있으며 실행 시 가짜 비디오 파일로 위장한 코드를 다운로드하여 시스템을 감염시킵니다.
원문 보기 →
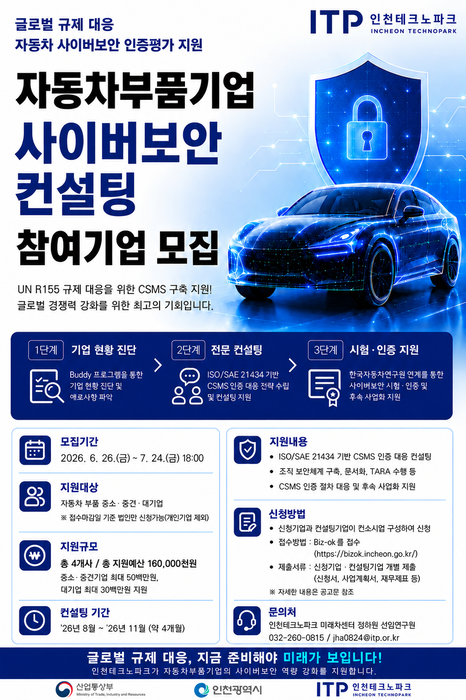
인천테크노파크(인천TP)가 지역 자동차부품기업의 사이버보안 관리체계(CSMS) 구축 및 글로벌 규제 대응을 지원하기 위해 컨설팅 사업 참여 기업 4곳을 모집한다. 이 사업은 산업통상자원부의 지원을 받아 8월부터 11월까지 약 4개월간 전문 컨설팅을 제공하며, 선정 기업에는 컨설팅 비용이 지원된다. 인천TP는 이번 사업을 통해 지역 자동차부품기업들이 사이버보안 역량을 강화하고 국제 인증을 확보하도록 도울 예정이다.
원문 보기 →
시스코는 6월 초에 패치된 통합 커뮤니케이션 관리자(Unified CM) 취약점(CVE-2026-20230)이 현재 공격자들에 의해 악용되고 있다고 확인했습니다. 이 취약점은 원격에서 낮은 복잡성으로 서버 측 요청 위조(SSRF) 공격을 통해 악용될 수 있으며, 시스코는 고객들에게 시스템 보안 강화를 촉구했습니다. 즉시 패치를 적용할 수 없는 경우, 취약한 WebDialer 서비스를 비활성화하는 등의 완화 조치를 권고했습니다.
원문 보기 →
미국 CISA는 공격자들이 심각한 원격 코드 실행 취약점인 CVE-2026-45659를 악용하기 시작했다고 경고했습니다. 이 취약점은 인증된 공격자가 낮은 권한으로도 패치가 적용되지 않은 SharePoint 서버에서 임의 코드를 실행할 수 있게 합니다. Microsoft는 5월 21일에 이 취약점에 대한 보안 업데이트를 출시했으며, CISA는 연방 기관에 서버 보안 강화를 명령했습니다.
원문 보기 →
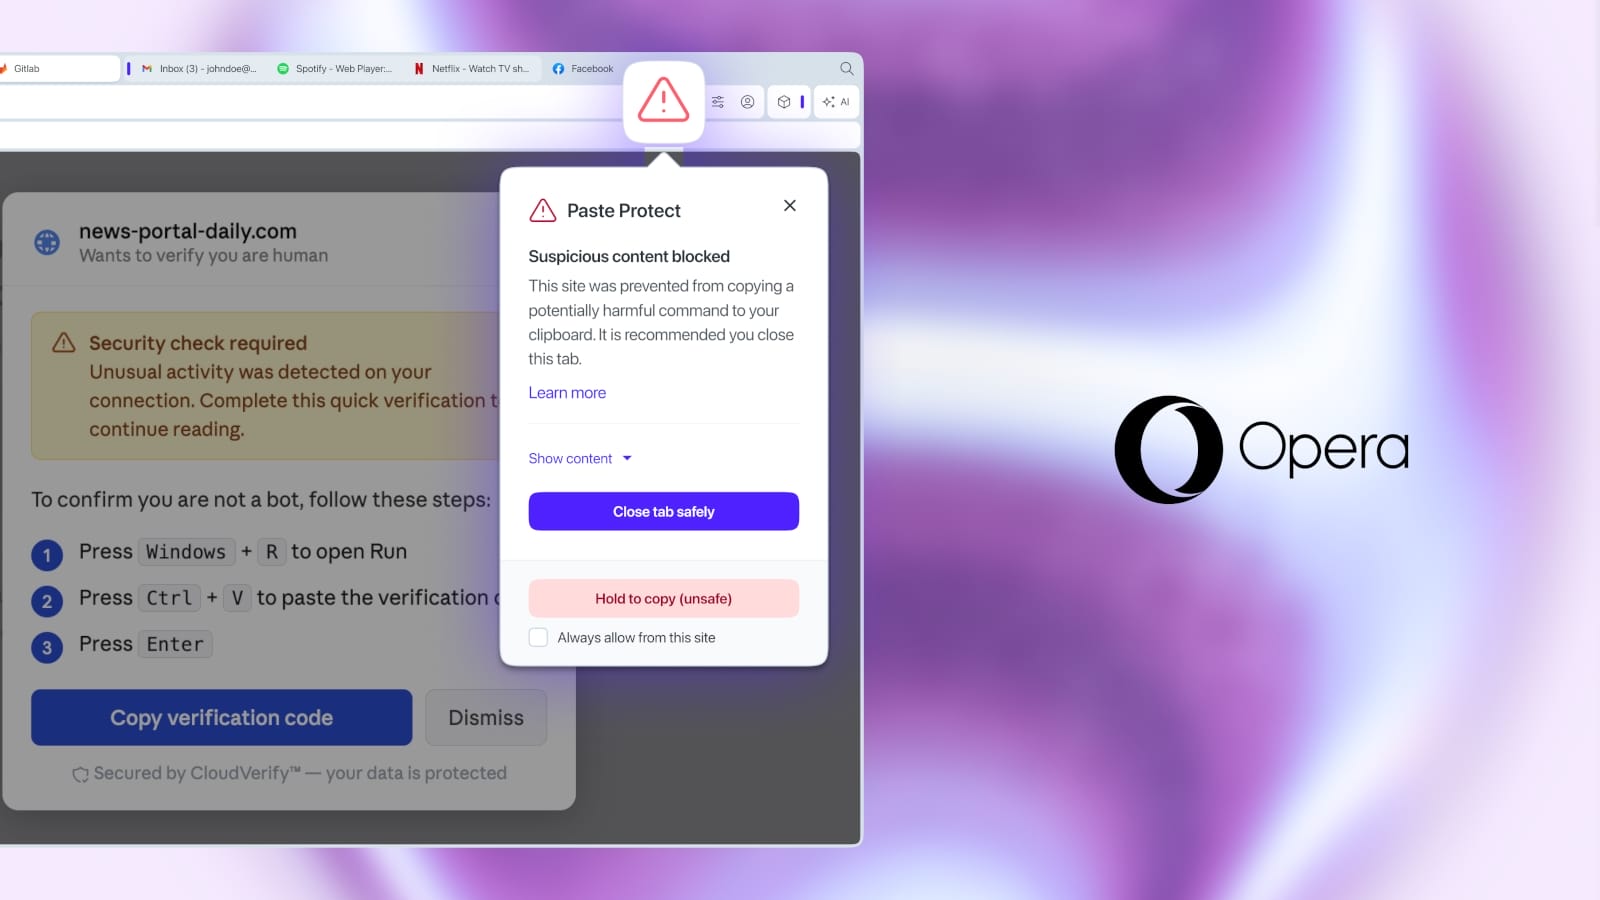
Opera가 사용자를 속여 악성 명령을 실행하게 만드는 '클릭픽스(ClickFix)' 공격을 차단하기 위한 새로운 보안 기능인 '붙여넣기 보호(Paste Protect)'를 출시했습니다. 이 기능은 악성 스크립트나 명령이 클립보드에 복사되기 전에 이를 탐지하고 차단하여, 사용자의 권한으로 실행되는 위험한 명령을 방지합니다. 의심스러운 내용이 감지되면 복사 작업이 차단되고 사용자에게 경고 메시지가 표시되며, 사용자는 5초 후 승인하거나 신뢰할 수 있는 웹사이트를 허용 목록에 추가할 수 있습니다.
원문 보기 →
영국 국가사이버보안센터(NCSC)는 함께 일하는 침투 테스터들의 의견을 바탕으로 시스템 회복력을 높이고 침해 공격을 어렵게 만드는 방안을 공유했다. 테스터들은 설계 단계부터 보안을 적용하는 'Secure-by-design' 접근법과 네트워크 분리, 철저한 로깅 및 모니터링이 공격을 막는 핵심 요소라고 설명했다. 특히 강력한 다중인증(MFA) 적용, IT와 OT 네트워크 분리, 올바른 데이터 수집 및 경보 대응 체계 구축이 강조되었다.
원문 보기 →
미국과 에스토니아 이중 국적을 가진 19세 해커가 Scattered Spider 조직의 일원으로 지목되어 미국으로 송환되었습니다. 그는 여러 기업으로부터 수백만 달러를 갈취한 혐의를 받고 있으며, 이 중에는 800만 달러의 몸값을 요구했으나 거절당한 사건도 포함됩니다. 이 해커는 사기, 공모, 컴퓨터 침해 혐의로 기소되었습니다.
원문 보기 →